 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
Güvenlik Bildirimi Aldığınızda Atılacak İlk Adımlar: Kriz Reçetesi
Hizmet sağlayıcınızdan, bir üreticiden ya da bir güvenlik araştırmacısından güvenlik bildirimi mi aldınız? Bildirimi doğrulama, sahte uyarıları ayırt etme, kanıtı koruma ve süreci kontrollü kapatma adımları.

İçindekiler
- Güvenlik bildiriminde neden acele etmemelisiniz?
- İlk adım: Bildirimin gerçekliğini doğrulayın
- Bildirimin içeriğini ve kapsamını inceleyin
- Kendi sistemlerinizin etkilenip etkilenmediğini belirleyin
- Riski değerlendirin ve sorumluları bilgilendirin
- Teknik kanıtları ve kayıtları koruyun
- Bildirime nasıl yanıt verilmelidir?
- Kriz sırasında yapılmaması gerekenler
- Müşteri ve kurum içi bilgilendirmede dikkat edilecekler
- İşlem sonrası doğrulama ve kayıt tutma
- Sık sorulan sorular
- Güvenlik bildirimi almak sistemimin hacklendiği anlamına mı gelir?
- Bir güvenlik e-postasının sahte olduğunu nasıl anlarım?
- Bildirimdeki bağlantıya tıkladım, ne yapmalıyım?
- Bir güvenlik araştırmacısı açık bildirdiğinde ne yapmalıyım?
- Hizmet sağlayıcımdan gelen bildirimi nasıl doğrularım?
- Sonuç
- Kaynaklar
Gelen kutunuzda “Acil güvenlik uyarısı” başlıklı bir e-posta var. Gönderen, sitenizde bir güvenlik açığı bulduğunu ya da sunucunuzun bir saldırıda kullanıldığını söylüyor. İlk tepki ya panik olur ya da “yine spam” deyip silmek. İkisi de yanlış olabilir.
Güvenlik bildirimleri hizmet sağlayıcınızdan, kullandığınız yazılımın üreticisinden, kurum içi güvenlik ekibinizden ya da sitenizi inceleyen bağımsız bir güvenlik araştırmacısından gelebilir. Ama aynı başlıkla gelen bir e-posta, şifrenizi çalmaya çalışan bir oltalama girişimi de olabilir. Bu yazı, bir güvenlik bildirimini nasıl doğrulayacağınızı, değerlendireceğinizi ve süreci baştan sona kontrollü biçimde nasıl yöneteceğinizi anlatıyor.
Güvenlik bildiriminde neden acele etmemelisiniz?
Saldırganlar aciliyet duygusunu bilerek kullanır. CISA’nın oltalama rehberi, acil ya da duygusal baskı kuran dili ve ciddi sonuçlarla tehdit eden mesajları oltalamanın tipik işaretleri arasında sayar. “Bir saat içinde şifrenizi güncellemezseniz siteniz kapatılacak” gibi bir cümle, sizi düşünmeden bağlantıya tıklamaya yöneltmek için yazılmış olabilir.
Öte yandan gerçek bir bildirimi yok saymak da ciddi bir risktir. Bildirim, sizin henüz fark etmediğiniz bir sorunu haber veriyor olabilir. Doğru yaklaşım, birkaç dakikanızı doğrulamaya ayırmak ve kararı ondan sonra vermektir.
İlk adım: Bildirimin gerçekliğini doğrulayın
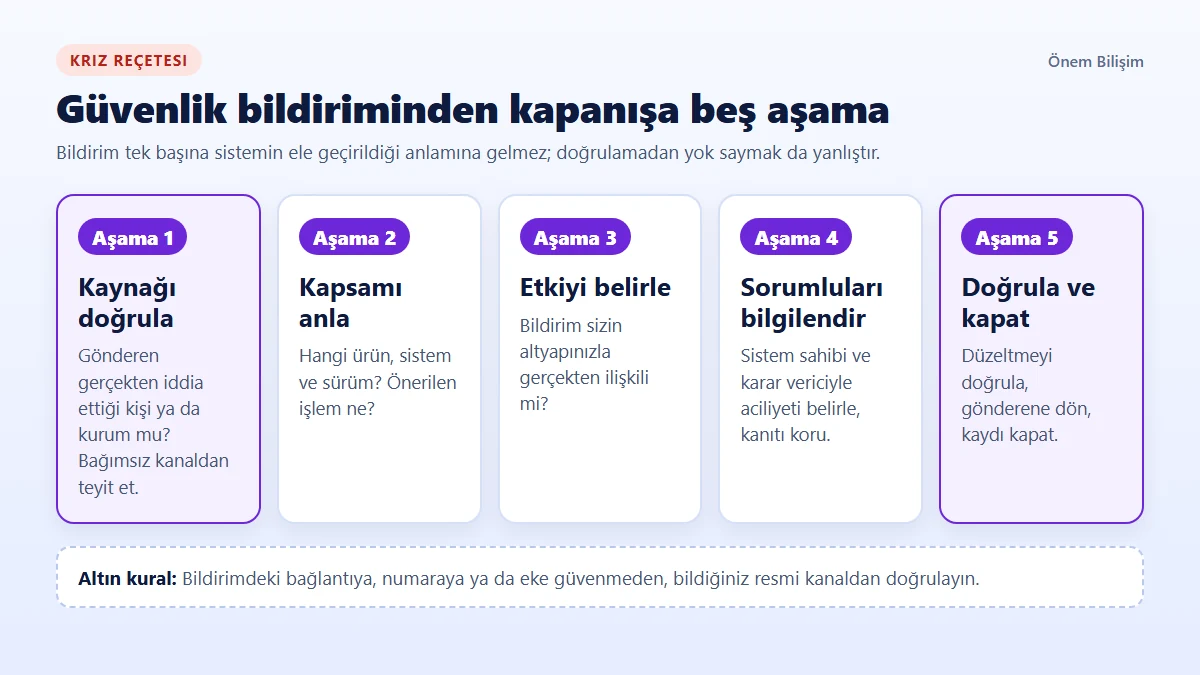
Bildirimin gerçekten iddia ettiği kişiden ya da kurumdan geldiğinden emin olmadan hiçbir işlem yapmayın.
- Mesajdaki bağlantıları ve numaraları kullanmayın. CISA, şüphelendiğiniz bir mesajı doğrulamak için mesajdaki bağlantı ya da telefon yerine kurumun doğrulanmış web sitesine kendiniz gitmenizi ya da bildiğiniz bir numaradan aramanızı önerir.
- Gönderen adresini ve alan adını inceleyin. Kurumun gerçek alan adına çok benzeyen ama bir harfi farklı adresler sık kullanılan bir yöntemdir.
- Resmi kanalda aynı bilgiyi arayın. Hizmet sağlayıcınızın müşteri paneli, üreticinin güvenlik duyuru sayfası ya da kurumun resmi web sitesi aynı bilgiyi içeriyor mu?
- Ne istendiğine bakın. Şifre, doğrulama kodu, ödeme ya da bir dosyayı çalıştırma isteği, oltalamanın en güçlü işaretleridir.

Elinizdeki güvenlik bildiriminde gördüğünüz işaretleri seçin. İşaretler arttıkça bildirimin oltalama olma olasılığı artar.
Araç yalnızca bir kontrol yardımcısıdır, kesin karar vermez. Tarayıcınızda çalışır, veri göndermez.
Bildirimin içeriğini ve kapsamını inceleyin
Kaynağı doğruladıktan sonra bildirimin tam olarak ne söylediğini anlayın. İyi hazırlanmış bir bildirim genellikle şu soruları yanıtlar:
- Hangi ürün, sistem ya da hizmet? Bir alan adı, bir sunucu, bir yazılım ve sürümü ya da bir hesap.
- Sorun ne? Bir güvenlik açığı, şüpheli trafik, sızdırılmış bilgi ya da kötüye kullanım şikâyeti.
- Risk ve etki ne? Bildirimi yapan taraf bir önem derecesi ya da olası etki belirtiyor mu?
- Önerilen işlem ne? Güncelleme, ayar değişikliği, şifre sıfırlama ya da yalnızca bilgilendirme.
- Bir süre sınırı var mı? Özellikle güvenlik araştırmacıları, bulguyu kamuya açıklamadan önce bir süre tanıyabilir.
Anlamadığınız teknik bir ayrıntı varsa bunu not edin; aşağıda göreceğiniz gibi, gönderen tarafla güvenli bir kanaldan iletişime geçerek netleştirebilirsiniz.
Kendi sistemlerinizin etkilenip etkilenmediğini belirleyin
Bir bildirim, sizin altyapınızla ilgili olmayabilir. Örneğin sizin kullanmadığınız bir sürümden, artık size ait olmayan bir alan adından ya da başka bir müşteriye ait bir IP adresinden söz ediyor olabilir.
- Bildirimde geçen alan adı, IP adresi, sunucu ya da yazılımın gerçekten sizin envanterinizde olup olmadığını kontrol edin.
- Sürüm bilgisi varsa kendi sisteminizdeki sürümle karşılaştırın.
- Bildirimde bir saldırı ya da şüpheli trafik iddiası varsa, ilgili zaman aralığındaki günlükleri inceleyin.
Bildirim sizi etkilemiyorsa bunu gerekçesiyle kayda geçirin ve gerekiyorsa gönderen tarafı bilgilendirin.
Riski değerlendirin ve sorumluları bilgilendirin
Bildirim sizi etkiliyorsa konunun aciliyetini belirleyin. Aktif bir saldırı belirtisi, müşteri verilerinin etkilenme ihtimali ya da kritik bir sistemin söz konusu olması aciliyeti artırır.
- Teknik sorumlu: Etkilenen sistemi yöneten kişi ya da ekip.
- Karar verici: Bir sistemin kapatılması ya da müşterilere bilgi verilmesi gibi kararları verecek yönetici.
- Hizmet sağlayıcı: Altyapı bir sağlayıcıdaysa, onların resmi destek kanalı.
- Hukuk ve uyum: Kişisel veri ihlali ihtimali varsa ilgili birim ya da danışman.
Türkiye’de kişisel veri ihlallerinde KVKK Kurulu’nun 2019/10 sayılı kararı önemlidir: Veri sorumlusu ihlali öğrendiği tarihten itibaren gecikmeksizin ve en geç 72 saat içinde Kurul’a bildirmeli, etkilenen kişilere de makul olan en kısa sürede bilgi vermelidir. Bu yazı hukuki danışmanlık değildir; kendi durumunuz için bir uzmana danışın.
Teknik kanıtları ve kayıtları koruyun
Bir güvenlik olayı ihtimali varsa, sonradan neler olduğunu anlayabilmek için kanıtları korumanız gerekir. Aceleyle yapılan temizlik, kanıtları da siler.
- Bildirimin kendisini saklayın: E-postayı başlık bilgileriyle birlikte saklayın, ekran görüntüsü alın ve silmeyin.
- Günlükleri koruyun: İlgili sunucu, web, güvenlik duvarı ve kimlik doğrulama günlüklerinin bir kopyasını güvenli bir yere alın; otomatik silme süresi doluyorsa uzatın.
- Önce kopyala, sonra değiştir: Şüpheli bir dosyayı silmeden önce bir kopyasını ve bulunduğu yeri kaydedin.
- Zaman çizelgesi tutun: Kim, ne zaman, ne gördü ve ne yaptı?
Bildirime nasıl yanıt verilmelidir?
Gerçek bir bildirimi yapan tarafla iletişim, sürecin önemli bir parçasıdır. Özellikle bağımsız güvenlik araştırmacıları, aldıkları yanıta göre bulguyu nasıl paylaşacaklarına karar verebilir.
- Yanıtı güvenli bir kanaldan verin: Gönderenle, kimliğini doğruladığınız bir kanal üzerinden yazışın.
- Bildirimi aldığınızı teyit edin: Kısa bir teşekkür ve inceleme başladı bilgisi yeterlidir.
- Gereksiz bilgi paylaşmayın: Sistem ayrıntılarını, şifreleri ya da iç süreçleri paylaşmayın.
- Bir iletişim kişisi belirleyin: Yazışmaların tek bir kişi ya da adres üzerinden yürümesi karışıklığı önler.
Aşağıdaki kısa yanıt şablonu başlangıç için kullanılabilir:
Merhaba,
Bildiriminiz için teşekkür ederiz. Bildirimi aldık ve
[tarih] itibarıyla incelemeye başladık. Ek bilgi
gerektiğinde bu adres üzerinden size ulaşacağız.
İnceleme tamamlandığında sonucu sizinle paylaşacağız.
[Ad, unvan, kurum]
Kendi kurumunuza gelecek bildirimleri kolaylaştırmak için web sitenizde bir güvenlik iletişim adresi yayımlamayı düşünebilirsiniz. RFC 9116 standardı, bu bilgiyi sitenizin /.well-known/security.txt adresinde yayımlamak için makinece okunabilir bir biçim tanımlar; Contact ve Expires alanları zorunludur.
Kriz sırasında yapılmaması gerekenler
- Bildirimdeki bağlantıdan giriş yapmak: Hesaplarınıza her zaman adresi kendiniz yazarak ya da kayıtlı yer imlerinden girin.
- Şifre ya da kod paylaşmak: Hiçbir doğrulama adımı, şifrenizi ya da tek kullanımlık kodunuzu e-postayla göndermenizi gerektirmemelidir.
- Kanıtları silmek: Şüpheli dosyaları ve günlükleri kopyalamadan temizlemek, olayın anlaşılmasını imkânsız hale getirebilir.
- Doğrulanmamış bilgiyi duyurmak: Müşterilere ya da kamuya, etkiyi anlamadan yapılan açıklamalar düzeltilmesi zor yanlışlıklara yol açar.
- Gönderenle tartışmak ya da tehdit etmek: İyi niyetli bir araştırmacıyla yapıcı iletişim, sorunun çözümünü hızlandırır.
- Tek başına karar vermek: Bir sistemi kapatmak ya da müşterileri bilgilendirmek gibi kararlar yetkili kişiyle birlikte verilmelidir.
Müşteri ve kurum içi bilgilendirmede dikkat edilecekler
Bir olayın müşterileri ya da çalışanları etkilediği doğrulanırsa, bilgilendirme açık, doğru ve ölçülü olmalıdır.
- Yalnızca doğrulanmış bilgiyi paylaşın; bilinmeyenleri “inceleniyor” diye belirtin.
- Kullanıcıların ne yapması gerektiğini net yazın: şifre değiştirme, şüpheli e-postalara karşı dikkat gibi.
- Bilgilendirmeyi kurumun bilinen resmi kanallarından yapın; aksi halde sizin duyurunuz da bir oltalama girişimiyle karıştırılabilir.
- Bilgilendirme metnini yayımlamadan önce yetkili kişi ve gerekiyorsa hukuk birimiyle gözden geçirin.
İşlem sonrası doğrulama ve kayıt tutma
Gerekli düzeltme yapıldıktan sonra süreci hemen kapatmayın:
- Düzeltmeyi doğrulayın. Güncelleme ya da ayar değişikliğinin gerçekten uygulandığını ve sorunun ortadan kalktığını test edin.
- Gönderen tarafa dönün. Uygunsa sonucu bildirimi yapan kişi ya da kurumla paylaşın.
- Kaydı tamamlayın. Bildirimin geliş tarihini, doğrulama adımlarını, alınan kararları, yapılan işlemleri ve sorumluları tek bir kayıtta toplayın.
- Ders çıkarın. Bildirimi daha hızlı doğrulamak ve yanıtlamak için neyin değişmesi gerektiğini not edin.
Sık sorulan sorular
Güvenlik bildirimi almak sistemimin hacklendiği anlamına mı gelir?
Hayır. Bildirim bir açığın varlığını, olası bir riski ya da şüpheli bir etkinliği haber veriyor olabilir. Ne anlama geldiğini, kaynağını doğrulayıp kendi sistemlerinizi inceledikten sonra anlayabilirsiniz.
Bir güvenlik e-postasının sahte olduğunu nasıl anlarım?
Aşırı aciliyet, benzer ama farklı alan adları, şifre ya da ödeme talebi ve ek dosya çalıştırma isteği güçlü işaretlerdir. Şüphe varsa mesajdaki bağlantıları kullanmadan kurumun resmi kanalından doğrulayın.
Bildirimdeki bağlantıya tıkladım, ne yapmalıyım?
Bağlantıdan açılan sayfaya bilgi girdiyseniz ilgili hesabın şifresini, adresi kendiniz yazarak girdiğiniz resmi sayfadan hemen değiştirin ve iki adımlı doğrulamayı açın. Bir dosya indirip çalıştırdıysanız cihazı ağdan ayırıp teknik destek alın.
Bir güvenlik araştırmacısı açık bildirdiğinde ne yapmalıyım?
Kimliğini ve bulguyu güvenli bir kanaldan doğrulayın, bildirimi aldığınızı teyit edin ve incelemeye başlayın. Yapıcı ve zamanında iletişim, açığın sorumlu biçimde kapatılmasına yardım eder.
Hizmet sağlayıcımdan gelen bildirimi nasıl doğrularım?
Mesajdaki bağlantıları kullanmadan sağlayıcınızın müşteri paneline adresi kendiniz yazarak girin ya da bildiğiniz resmi destek kanalından ulaşın. Gerçek bir bildirim, resmi kanallarda da doğrulanabilir olmalıdır.
Sonuç
Bir güvenlik bildirimi aldığınızda ilk işiniz paniklemek ya da silmek değil, doğrulamaktır. Kaynağı bağımsız bir kanaldan teyit edin, bildirimin neyi kapsadığını anlayın, kendi sistemlerinizi etkileyip etkilemediğini belirleyin, doğru kişileri bilgilendirin ve kanıtları koruyun.
Süreç, düzeltme doğrulanıp her adım kayda geçirildiğinde tamamlanır. Önem Bilişim adına geldiğini iddia eden bir bildirimden şüpheleniyorsanız, mesajdaki bağlantıları kullanmadan resmi iletişim kanallarımızdan bize ulaşabilirsiniz.
Doğrulama
Önem Bilişim adına bir bildirim mi aldınız?
Mesajdaki bağlantıları kullanmadan müşteri panelinizden destek talebi açın ya da iletişim sayfamızdaki resmi kanallardan bize ulaşın. Destek ekibimiz 7/24 ulaşılabilir.
Kaynaklar
Kaynaklar 23 Ekim 2026 itibarıyla kontrol edilmiştir.
- CISA: Recognize and Report Phishing (ABD CISA)
- RFC 9116: A File Format to Aid in Security Vulnerability Disclosure (IETF, Nisan 2022)
- KVKK: Veri İhlali Bildirimi (Kişisel Verileri Koruma Kurumu)