 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
Yama (Patch) Öncesi Güvenlik: Güncelleme Gelmeden Sistemi Nasıl Korursunuz?
Güvenlik yaması henüz yoksa ya da hemen uygulanamıyorsa riski nasıl azaltırsınız? Erişim kısıtlama, en az ayrıcalık, üretici geçici çözümleri, WAF, izleme, yedek ve kontrollü güncelleme.

İçindekiler
- Patch öncesi güvenlik ne anlama gelir?
- İlk olarak hangi sistemleri kontrol etmelisiniz?
- Uygulanabilecek geçici koruma yöntemleri
- Üreticinin önerdiği geçici çözümler
- En az ayrıcalık ilkesi
- Ağ erişimi ve saldırı yüzeyini azaltma
- WAF ve güvenlik duvarlarının rolü
- İzleme, günlükler ve yedekleme
- Geçici önlemlerin sınırları
- Kalıcı yama yayımlandığında izlenecek adımlar
- Sık sorulan sorular
- Geçici önlemler güvenlik yamasının yerini tutar mı?
- Sanal yama nedir?
- Her zafiyette aynı geçici önlemleri mi uygulamalıyım?
- Üretici hiç yama yayımlamazsa ne yapmalıyım?
- Geçici önlemleri ne zaman kaldırmalıyım?
- Sonuç
- Kaynaklar
Bir güvenlik açığı duyuruldu, ama düzeltme ya henüz yayımlanmadı ya da sizin ortamınızda hemen uygulanamıyor. Belki üretici yama üzerinde çalışıyor, belki güncelleme kritik bir uygulamayla uyumsuz, belki de sistem ancak hafta sonundaki bakım penceresinde yeniden başlatılabiliyor. Bu arada geçen her gün, sistemin açık bir kapıyla çalıştığı bir gündür.
Bu yazı, kalıcı düzeltme gelene kadar o kapının önünü nasıl daraltabileceğinizi anlatıyor. Burada anlatılan yöntemlerin hiçbiri açığı kapatmaz; ama saldırganın açığa ulaşma ihtimalini ve ulaşırsa yapabileceği zararı önemli ölçüde azaltabilir.
Patch öncesi güvenlik ne anlama gelir?
Güvenlik yaması (patch), yazılımdaki bir zafiyeti gideren üretici güncellemesidir. NIST’in yama yönetimi rehberi (SP 800-40 Rev. 4), bir zafiyetin riskine verilebilecek dört yanıt tanımlar: riski kabul etmek, azaltmak, devretmek ya da tamamen ortadan kaldırmak. Yama uygulamak riski azaltmanın yollarından biridir; ancak aynı rehber, savunmasız bir özelliği kapatmayı ya da güvenlik duvarı ve ağ ayrımıyla savunmasız sistemi izole etmeyi de risk azaltma yöntemleri arasında sayar.
Yamanın hemen uygulanamamasının yaygın nedenleri şunlardır:
- Üretici henüz bir düzeltme yayımlamamıştır.
- Güncelleme, kullanılan başka bir yazılım ya da eklentiyle uyumsuzdur ve test gerektirir.
- Sistem yeniden başlatılamayacak kadar kritiktir ve bakım penceresi beklenmelidir.
- Ürünün desteği bitmiştir ve yeni sürüm gelmeyecektir.
“Patch öncesi güvenlik”, bu aradaki dönemi yönetmektir.
İlk olarak hangi sistemleri kontrol etmelisiniz?
Önlem almadan önce neyi koruduğunuzu bilmeniz gerekir. Etkilenen yazılımın hangi sunucularda, hangi sürümle ve hangi servislerle çalıştığını listeleyin.
- Etkilenen sistemler: Savunmasız sürümü çalıştıran tüm sunucular, konteynerler ve sanal makineler.
- Açık servisler: Bu sistemlerde dışarıdan erişilebilen portlar, web arayüzleri ve API uç noktaları.
- Bağımlılıklar: Etkilenen sisteme güvenen ya da ondan veri alan diğer sistemler.
- Kritiklik: Hangi sistem müşteri verisi, ödeme ya da kimlik doğrulama gibi kritik işlevleri taşıyor?
İnternete açık ve iş açısından kritik sistemler, geçici önlemlerin ilk uygulanacağı yerlerdir.
Uygulanabilecek geçici koruma yöntemleri
Hangi önlemin işe yarayacağı, zafiyetin nasıl tetiklendiğine bağlıdır. Bir web arayüzü üzerinden istismar edilen bir açık ile yerel erişim gerektiren bir açık için aynı önlem anlamlı olmaz. Bu nedenle önce üreticinin duyurusunu okuyun: Açık hangi bileşende, hangi koşullarda tetikleniyor ve üretici hangi geçici çözümü öneriyor?

Üreticinin önerdiği geçici çözümler
Üreticiler çoğu zaman yama ile birlikte ya da yamadan önce geçici çözümler (workaround) yayımlar: savunmasız bir özelliği kapatmak, bir modülü devre dışı bırakmak ya da bir ayarı değiştirmek gibi. Bu çözümler genellikle en isabetli geçici önlemdir; çünkü açığın teknik ayrıntısını bilen taraf tarafından önerilmiştir.
Yine de bir geçici çözümü doğrudan üretim sistemine uygulamadan önce şunları kontrol edin:
- Kapatılan özellik, iş süreçlerinizde kullanılıyor mu?
- Değişiklik test ortamında denendi mi?
- Değişikliği geri almanın yolu belli mi?
- Üretici bu önlemin açığı tamamen mi, kısmen mi engellediğini belirtiyor mu?
En az ayrıcalık ilkesi
NIST’in tanımıyla en az ayrıcalık ilkesi, bir kullanıcının ya da sürecin yalnızca görevini yapmak için gereken en düşük yetkiyle çalışmasıdır. Bir açık istismar edilse bile saldırgan, savunmasız servisin yetkileriyle sınırlı kalır.
- Servisleri yönetici (root) yetkisiyle değil, ayrı ve kısıtlı hesaplarla çalıştırın.
- Kullanılmayan kullanıcı hesaplarını ve API anahtarlarını kapatın.
- Etkilenen sistemin veritabanı ve dosya erişimlerini yalnızca gerekenle sınırlayın.
Ağ erişimi ve saldırı yüzeyini azaltma
Saldırganın ulaşamadığı bir açık, istismar edilemez. Bu yüzden yama öncesi dönemde en etkili adım çoğu zaman erişimi daraltmaktır.
- Gereksiz portları kapatın: Etkilenen servis dışarıdan erişilmek zorunda değilse, güvenlik duvarında yalnızca iç ağa açın.
- Yönetim arayüzlerini kısıtlayın: Kontrol panelleri, SSH ve uzak masaüstü gibi yönetim erişimlerini yalnızca belirli IP adreslerine ya da VPN üzerinden açın.
- Ek kimlik doğrulama ekleyin: Yönetim arayüzlerinin önüne iki adımlı doğrulama ya da ek bir giriş katmanı koyun.
- Ağ ayrımı yapın: Savunmasız sistemi kritik veritabanlarından ve diğer sunuculardan ayrı bir ağ bölümüne alın.
Bu değişiklikler meşru kullanıcıları da etkileyebilir. Hangi erişimin kimin için gerekli olduğunu sistem sahibiyle birlikte belirleyin.
Kalıcı yama gelene kadar tamamladığınız adımları işaretleyin. Her madde her zafiyet için gerekli olmayabilir; kendi durumunuza uymayanları atlayın.
Bu liste kalıcı yamanın yerini tutmaz. Tarayıcınızda çalışır, hiçbir veri gönderilmez.
WAF ve güvenlik duvarlarının rolü
Ağ güvenlik duvarı, hangi IP adreslerinin hangi portlara erişebileceğini belirler; trafiğin içeriğine bakmaz. WAF (web uygulaması güvenlik duvarı) ise HTTP isteklerinin içeriğini inceler ve belirli kalıplara uyan istekleri sunucuya ulaşmadan engelleyebilir.
Web uygulamalarındaki bazı açıklar için WAF kuralları “sanal yama” olarak kullanılabilir. OWASP’ın tanımıyla sanal yama, bilinen bir açığa yönelik istismar girişimlerini savunmasız koda dokunmadan algılayıp engelleyen bir güvenlik katmanıdır. OWASP aynı belgede önemli sınırları da vurgular: Sanal yama açığı ortadan kaldırmaz, yalnızca incelediği trafiği ve tanıdığı saldırı biçimlerini kapsar ve atlatılabilir. Kod ya da üretici düzeltmesiyle paralel yürütülmelidir.
WAF’ın hangi tehditlere karşı nasıl çalıştığını WAF nedir ve web sitenizi nasıl korur? rehberimizde ayrıntılı anlattık.
Önem Bilişim’in Layer 7 WAF koruması; HTTP flood, kötü niyetli bot ve rate limit gibi uygulama katmanı tehditlerine karşı, siteniz kendi sunucusunda kalarak DNS yönlendirmesiyle devreye girer. Koruma genellikle 12–24 saat içinde aktif edilir ve kısa süreli ihtiyaçlar için 2 günlük paket de bulunur. Bu hizmet belirli bir zafiyeti kapatan bir yama değildir; yama gelene kadar savunmanıza eklenebilecek katmanlardan biridir.
İzleme, günlükler ve yedekleme
Geçici önlemler aldıktan sonra, bu önlemlerin işe yarayıp yaramadığını ve sistemde olağandışı bir şey olup olmadığını görebilmeniz gerekir.
- Günlükleri toplayın: Etkilenen sistemin uygulama, web sunucusu, kimlik doğrulama ve güvenlik duvarı günlüklerini tek bir yerde inceleyin.
- Uyarı kurun: Başarısız giriş denemelerinde ani artış, beklenmedik süreçlerin başlaması, yeni kullanıcı hesapları ya da olağandışı dış bağlantılar için uyarı tanımlayın.
- Normal davranışı bilin: Neyin olağandışı olduğunu anlamak için sistemin normal trafiğini ve kaynak kullanımını bilmeniz gerekir.
- Yedeği doğrulayın: Etkilenen sistemin güncel bir yedeği olduğundan ve bu yedeğin gerçekten geri yüklenebildiğinden emin olun. Yedeğin en az bir kopyası sunucudan bağımsız bir yerde durmalıdır.
Bir ihlal yaşanırsa temiz bir yedek, kurtarma süresini belirleyen en önemli etkendir.
Geçici önlemlerin sınırları
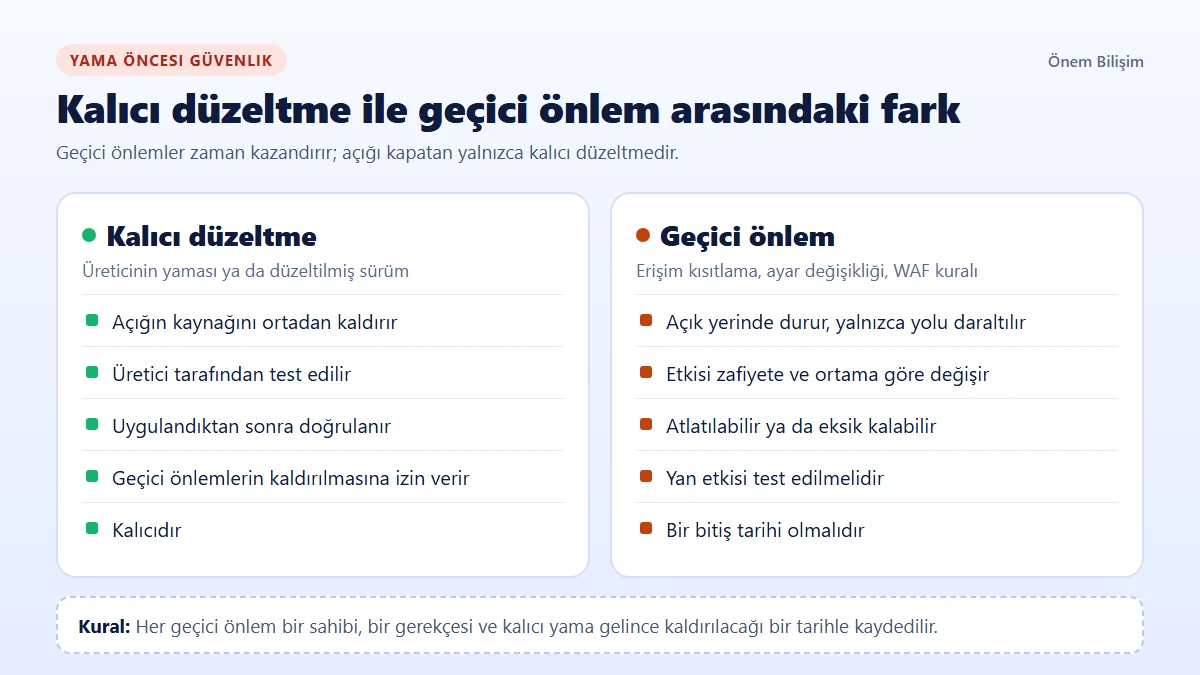
Geçici önlemler değerli ama sınırlıdır. Şunları akılda tutun:
- Açık yerinde durur: Saldırgan başka bir yoldan açığa ulaşırsa önlem işe yaramaz.
- Etkisi değişkendir: Bir zafiyette çok etkili olan bir önlem, başka bir zafiyette hiçbir şey ifade etmeyebilir.
- Yan etkisi olabilir: Kapatılan bir özellik ya da kısıtlanan bir erişim, iş süreçlerini aksatabilir.
- Unutulma riski vardır: Geçici önlemler kalıcılaştığında hem yönetimi zorlaştırır hem de yanlış bir güvenlik hissi yaratır.
Her geçici önlemi bir sahibi, bir gerekçesi ve bir gözden geçirme tarihiyle kaydedin. Önlemin gerçekten çalıştığını da test edin; örneğin kapatılan bir portun dışarıdan gerçekten erişilemez olduğunu ayrı bir ağdan kontrol edin.
Hiçbir önlem riski kabul edilebilir seviyeye indirmiyorsa, sistemi geçici olarak hizmet dışı bırakmak da bir seçenektir. CISA, bilinen istismar edilmiş zafiyetlerde azaltıcı önlem bulunmuyorsa ürünün kullanımının bırakılmasını önerir.
Kalıcı yama yayımlandığında izlenecek adımlar
Yama yayımlandığında süreç bitmez; kontrollü bir son aşama başlar:
- Yamayı resmi kaynaktan edinin. Üreticinin sitesi, resmi paket deposu ya da güncelleme kanalı dışındaki kaynaklardan yama indirmeyin.
- Sürüm notlarını okuyun. Yamanın hangi sürümde geldiğini, bilinen yan etkilerini ve kurulum gereksinimlerini kontrol edin.
- Önce yedek alın, mümkünse test edin. Kritik sistemlerde yamayı önce bir test ortamında deneyin.
- Kontrollü uygulayın. Önceliği yüksek sistemlerden başlayın, değişikliği kayıt altına alın ve geri dönüş planını hazır tutun.
- Doğrulayın. Sistemin gerçekten yamalı sürümde çalıştığını kontrol edin; bazı yazılımlar servis yeniden başlatılmadan eski kodla çalışmaya devam eder.
- Geçici önlemleri gözden geçirin. Artık gereksiz olanları kontrollü biçimde kaldırın; erişim kısıtlaması gibi faydalı olanları kalıcı hale getirmeyi değerlendirin.
- Süreci kapatın. Ne yapıldığını, ne zaman yapıldığını ve kalan riskleri kaydedin.
Sık sorulan sorular
Geçici önlemler güvenlik yamasının yerini tutar mı?
Hayır. Geçici önlemler açığa ulaşmayı zorlaştırır ya da olası zararı sınırlar, ama açığı ortadan kaldırmaz. Kalıcı çözüm, üreticinin yaması ya da düzeltilmiş sürümdür.
Sanal yama nedir?
Sanal yama, bilinen bir açığa yönelik istismar girişimlerini savunmasız koda dokunmadan, genellikle WAF gibi bir katmanda algılayıp engelleyen kuraldır. Atlatılabilir ve yalnızca incelediği trafiği kapsar; bu yüzden kalıcı düzeltmeyle birlikte kullanılmalıdır.
Her zafiyette aynı geçici önlemleri mi uygulamalıyım?
Hayır. Önlemler açığın nasıl tetiklendiğine göre seçilmelidir. Önce üreticinin duyurusunu ve önerdiği geçici çözümü okuyun; erişim kısıtlama ve izleme gibi genel önlemleri bunun üzerine ekleyin.
Üretici hiç yama yayımlamazsa ne yapmalıyım?
Desteği biten ürünlerde kalıcı çözüm, desteklenen bir sürüme ya da ürüne geçmektir. Geçiş yapılana kadar sistemi erişimi kısıtlanmış bir ağ bölümünde tutun ve riski kabul edilemezse hizmet dışı bırakmayı değerlendirin.
Geçici önlemleri ne zaman kaldırmalıyım?
Yama uygulanıp doğrulandıktan sonra. Her önlemi tek tek gözden geçirin; yalnızca açığa özel olanları kaldırın, genel güvenliği artıran erişim kısıtlamalarını kalıcı hale getirmeyi değerlendirin.
Sonuç
Yama gelmeden önceki dönem, çaresizce beklenecek bir süre değildir. Etkilenen sistemleri belirleyip erişimi daraltarak, yetkileri azaltarak, üreticinin geçici çözümünü test ederek uygulayarak ve sistemi yakından izleyerek riski önemli ölçüde düşürebilirsiniz.
Ancak bu önlemlerin hiçbiri kalıcı düzeltmenin yerini tutmaz. Her geçici önlemi kayıt altına alın, etkisini test edin ve yama yayımlandığında kontrollü bir güncelleme ile süreci kapatın.
Web uygulaması koruması
Siteniz için ek bir koruma katmanı
Layer 7 WAF koruma; HTTP flood, kötü niyetli bot ve rate limit gibi uygulama katmanı tehditlerini sitenizi taşımadan filtreler. Güvenlik güncellemelerinin yerine geçmez, onları tamamlar.
Kaynaklar
Kaynaklar 23 Ekim 2026 itibarıyla kontrol edilmiştir.
- NIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning (NIST, Nisan 2022)
- OWASP: Virtual Patching Cheat Sheet (OWASP)
- NIST CSRC Glossary: Least Privilege (NIST)
- CISA: Known Exploited Vulnerabilities Catalog (ABD CISA)