 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
Yeni Bir Zafiyet Açıklandığında İlk 1 Saat Yönetimi: Adım Adım Müdahale Rehberi
Yeni bir güvenlik zafiyeti duyurulduğunda ilk 60 dakikayı nasıl yönetirsiniz? Duyuruyu doğrulama, etkilenen sistemleri bulma, önceliklendirme ve ekipleri bilgilendirme adımları.

İçindekiler
- İlk saat neden önemlidir?
- Dakika 0–10: Duyuruyu doğrulayın
- Dakika 10–20: Etkilenen sistemleri belirleyin
- Dakika 20–30: Risk ve iş etkisini değerlendirin
- Dakika 30–45: Müdahale önceliğini ve tedbirleri belirleyin
- Dakika 45–60: Ekipleri bilgilendirin ve planı kaydedin
- İlk saatte kaçınılması gereken hatalar
- Kurumlar için uygulanabilir müdahale kontrol listesi
- Sık sorulan sorular
- Zafiyet duyurusunu ilk nereden doğrulamalıyım?
- Varlık envanterimiz eksikse ne yapmalıyız?
- Yüksek CVSS puanı her zaman acil müdahale mi demek?
- İlk saatte kimleri bilgilendirmeliyiz?
- Yama yoksa ilk saatte ne yapabiliriz?
- Sonuç
- Kaynaklar
Sabah dokuzda bir üretici, kullandığınız bir yazılımda kritik bir güvenlik zafiyeti olduğunu duyuruyor. Birkaç dakika içinde sosyal medyada paylaşımlar, ekip içi mesajlar ve “bizi etkiliyor mu?” soruları başlıyor. Bu noktada en büyük risk çoğu zaman zafiyetin kendisi değil, dağınık bir müdahaledir: Herkes bir şey yapar, ama kimse neyin yapıldığını bilmez.
Bu rehber, yeni bir zafiyet açıklandığında ilk 60 dakikayı nasıl yöneteceğinizi adım adım anlatıyor. Amaç ilk saatte her şeyi çözmek değil; doğru bilgiye dayanan, sahibi belli ve kayıt altına alınmış bir müdahale planıyla saatten çıkmaktır.
İlk saat neden önemlidir?
Bir zafiyet kamuya açıklandığı anda yalnızca savunanlar değil, saldırganlar da aynı bilgiye ulaşır. Duyurudaki ayrıntılar, saldırı araçlarının hazırlanması için yol gösterici olabilir. İlk saatte yapılan iş, sonraki saatlerin ve günlerin hızını belirler: Etkilenen sistemleri bilmeyen bir ekip, yamayı ya da geçici tedbiri nereye uygulayacağını da bilemez.
NIST’in olay müdahalesi rehberi (SP 800-61 Rev. 3), müdahalenin anlık bir tepki değil, hazırlık ve risk yönetimiyle birlikte düşünülmesi gereken bir süreç olduğunu vurgular. İlk saat, bu sürecin en çok düzene ihtiyaç duyduğu kısımdır.

Aşağıdaki zaman aralıkları bir operasyon önerisidir, her kurum için geçerli resmi bir standart değildir. Aktif olarak istismar edildiği bilinen kritik bir zafiyette müdahale çok daha erken başlamalı ve adımlar farklı kişiler tarafından aynı anda yürütülmelidir.
Dakika 0–10: Duyuruyu doğrulayın
İlk iş, okuduğunuz bilginin doğru ve güncel olduğundan emin olmaktır. Sosyal medyada dolaşan bir ekran görüntüsü, bir forum başlığı ya da çeviri haber, eksik veya hatalı olabilir.
- Birincil kaynağa gidin: Üreticinin güvenlik duyuru sayfası, resmi güvenlik bülteni ya da projenin kendi deposu.
- Ulusal ve uluslararası kaynakları kontrol edin: Türkiye’de USOM (Ulusal Siber Olaylara Müdahale Merkezi), uluslararası ölçekte CISA gibi kurumların duyuruları bağlam sağlar.
- Tarihi ve sürümü not edin: Duyurunun yayın ve güncelleme tarihini, etkilenen ve düzeltilmiş sürümleri birebir kaydedin.
- Önem derecesini kaynağıyla birlikte yazın: Bir puan görüyorsanız hangi kurumun hangi puanlama sürümüyle verdiğini belirtin.
Bu aşamanın çıktısı, tek bir sayfada toplanmış doğrulanmış bilgidir: Ne etkileniyor, hangi sürümler, düzeltme var mı, üretici hangi geçici tedbiri öneriyor ve kaynak bağlantıları neler?
Dakika 10–20: Etkilenen sistemleri belirleyin
Doğrulanmış bilgiyle kendi ortamınıza dönün. Burada en büyük yardımcınız güncel bir varlık envanteridir. Hangi sunucuda hangi yazılımın hangi sürümle çalıştığını bilmiyorsanız, bu aşama en uzun süren aşama olur.
- Envanterde arayın: Etkilenen ürün adını ve sürüm aralığını yazılım envanterinizde, yapılandırma yönetim veritabanınızda ya da izleme araçlarınızda sorgulayın.
- Dolaylı kullanımı unutmayın: Etkilenen bileşen başka bir ürünün içinde, bir kütüphane olarak ya da bir konteyner imajında gelebilir.
- Test ve yedek ortamları da sayın: Unutulmuş bir test sunucusu, üretim sisteminden daha korumasız olabilir.
- Sistem sahiplerini eşleştirin: Her etkilenen sistem için bir teknik sorumlu ve bir iş sahibi belirleyin.
Envanter eksikse bunu ilk saatte tamamlamaya çalışmayın. “Kesin etkilenen”, “olası” ve “henüz bilinmiyor” diye üç liste tutun ve bilinmeyenleri araştırmak için ayrı bir görev açın.
Dakika 20–30: Risk ve iş etkisini değerlendirin
Aynı zafiyet, iki farklı sistemde çok farklı riskler taşıyabilir. Puanlama sistemlerinin kendisi de bunu kabul eder: FIRST’ün CVSS v4.0 belgesi, temel puanın zafiyetin önem derecesini gösterdiğini ve kurumların bunu tehdit ve kendi ortam bilgileriyle zenginleştirmesini önerir.
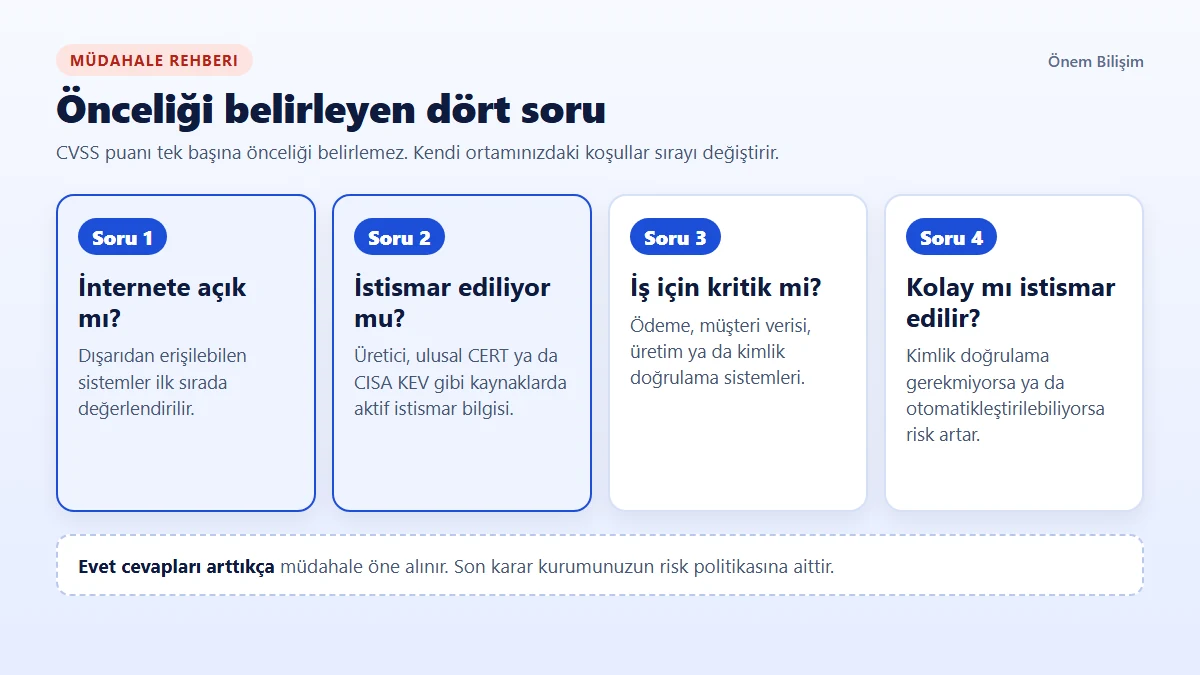
| Değerlendirme ölçütü | Neden önemli? | Nereden öğrenilir? |
|---|---|---|
| İnternete açıklık | Dışarıdan erişilen sistem, saldırganın doğrudan hedefidir | Güvenlik duvarı kuralları, dış tarama sonuçları |
| Aktif istismar bilgisi | Gerçek saldırı varsa zaman daralır | Üretici duyurusu, ulusal CERT, CISA KEV kataloğu |
| İstismar olasılığı | Yakın gelecekte saldırı beklentisi | FIRST EPSS gibi olasılık modelleri |
| İş kritikliği | Kesinti ya da veri sızıntısının bedeli | Sistem sahibi, iş etki analizi |
| İstismar kolaylığı | Kimlik doğrulama gerekmeyen açıklar daha hızlı yayılır | Üretici duyurusu, teknik analiz |
CISA’nın bilinen istismar edilmiş zafiyetler kataloğu (KEV), gerçekte istismar edildiği bilinen zafiyetleri listeler ve kurumların bunu önceliklendirmede bir girdi olarak kullanmasını önerir. FIRST’ün EPSS modeli ise bir zafiyetin önümüzdeki 30 gün içinde istismar edilme olasılığını tahmin eder. İkisi de karar vermenize yardım eder, ama kendi ortam bilginizin yerini tutmaz.
Dakika 30–45: Müdahale önceliğini ve tedbirleri belirleyin
Topladığınız bilgilerle her etkilenen sistem için bir öncelik belirleyin. CISA’nın SSVC modeli bu kararı dört sonuçla ifade eder: izle (Track), yakından izle (Track*), ilgilen (Attend) ve harekete geç (Act). “Harekete geç” sonucunda hem yönetici hem liderlik düzeyinin dahil olması ve düzeltmenin mümkün olan en kısa sürede yapılması önerilir.
Etkilenen sistem için doğru olan maddeleri işaretleyin. Araç, ilk saatte müdahale sırasını konuşmaya başlamak için kaba bir öncelik önerir.
Bu basitleştirilmiş bir örnektir. CISA SSVC gibi karar modellerinin ya da kurumunuzun risk politikasının yerini tutmaz. Araç tarayıcınızda çalışır, veri göndermez.
Önceliği belirledikten sonra her sistem için bir sonraki adımı seçin:
- Düzeltme hazırsa: Güncellemeyi hangi sırayla, hangi bakım penceresinde ve hangi geri dönüş planıyla uygulayacağınızı belirleyin.
- Düzeltme yoksa ya da hemen uygulanamıyorsa: Üreticinin önerdiği geçici tedbirleri listeleyin, her birinin yan etkisini ve sorumlusunu not edin.
- Risk kabul edilemeyecek kadar yüksekse: Sistemin erişimini geçici olarak kısıtlamayı ya da hizmet dışı bırakmayı karar vericilerle değerlendirin.
Bu aşamada teknik ekibin tek başına karar vermemesi önemlidir. Bir sistemi kapatmak ya da plansız bir bakım yapmak iş tarafını etkiler; bu kararın sahibi belli olmalıdır.
Dakika 45–60: Ekipleri bilgilendirin ve planı kaydedin
İlk saatin son çeyreğinde herkesin aynı bilgiyle çalıştığından emin olun. Kısa, tarih ve saat damgalı bir durum notu, onlarca dağınık mesajdan daha değerlidir. Aşağıdaki şablon başlangıç için kullanılabilir:
DURUM NOTU - [tarih, saat]
Zafiyet     : [ürün adı, etkilenen sürümler, resmi kaynak bağlantısı]
Durum       : [doğrulandı / araştırılıyor]
Etkilenen   : [kesin: ... | olası: ... | bilinmiyor: ...]
Öncelik     : [acil / yüksek / orta / izle] - gerekçe
Yapılacaklar: [görev - sorumlu - hedef saat]
Kararlar    : [kim, neye, ne zaman karar verdi]
Sonraki not : [saat]- Teknik ekipler: Sistem yöneticileri, ağ ve güvenlik ekipleri, uygulama sahipleri.
- Karar vericiler: BT yöneticisi ve iş birimi sorumluları; gerekirse üst yönetim.
- Dış taraflar: Hizmet sağlayıcınız ya da dış destek firmanız, ancak bilgi paylaşımı kurumun belirlediği kanaldan yapılmalıdır.
Durum notunun bir “sonraki not” saati olmalı. Böylece kimse bilgi almak için ekibi sürekli bölmez.
İlk saatte kaçınılması gereken hatalar
- Doğrulanmamış bilgiyle harekete geçmek: İkinci el bir paylaşımda yanlış sürüm aralığı yazıyorsa, yanlış sistemleri güncellemek için zaman harcarsınız.
- Yalnızca puana bakmak: Yüksek puanlı ama dışarıya kapalı bir sistem, orta puanlı ama internete açık bir sistemden daha az acil olabilir.
- Test etmeden üretime müdahale etmek: Acele uygulanan bir değişiklik, zafiyetten daha büyük bir kesintiye yol açabilir.
- Kayıt tutmamak: Kimin hangi sunucuda ne değiştirdiği bilinmezse, sonradan hem doğrulama hem geri dönüş zorlaşır.
- Herkesin her şeyi yapması: Görev paylaşımı olmadan aynı sistemde iki kişinin farklı değişiklik yapması sık rastlanan bir durumdur.
- Bilinmeyenleri unutmak: “Bizi etkilemiyor” demeden önce envanterde bulunmayan sistemler için bir takip görevi açılmalıdır.
Kurumlar için uygulanabilir müdahale kontrol listesi
Aşağıdaki liste, ilk saati bir kontrol akışına dönüştürmek için kullanılabilir. Sorumlu sütununu kendi ekip yapınıza göre doldurun.
| Zaman | Adım | Sorumlu | Çıktı |
|---|---|---|---|
| 0–10 dk | Duyuruyu birincil kaynaktan doğrula | Güvenlik sorumlusu | Doğrulanmış bilgi özeti |
| 10–20 dk | Envanterde etkilenen sistemleri ara | Sistem yöneticileri | Kesin / olası / bilinmeyen listeleri |
| 20–30 dk | Açıklık, istismar durumu ve iş etkisini değerlendir | Güvenlik + sistem sahipleri | Sistem bazında risk notu |
| 30–45 dk | Öncelik ve düzeltme ya da geçici tedbir seç | Teknik lider + karar verici | Öncelik listesi, onaylı kararlar |
| 45–60 dk | Durum notu yayımla, görevleri ata | Müdahale koordinatörü | Saatli eylem planı |
İlk saat bittiğinde elinizde şunlar olmalı: doğrulanmış bilgi, etkilenen sistem listesi, her sistem için öncelik, sahibi ve hedef saati belli görevler ve bir sonraki durum notunun zamanı.
Sık sorulan sorular
Zafiyet duyurusunu ilk nereden doğrulamalıyım?
Her zaman üreticinin kendi güvenlik duyuru sayfasından ya da resmi bülteninden başlayın. Ulusal CERT’ler ve CISA gibi kurumların duyuruları bağlam sağlar; sosyal medya ve haber siteleri ise yalnızca yönlendirici olmalıdır.
Varlık envanterimiz eksikse ne yapmalıyız?
İlk saatte envanteri tamamlamaya çalışmayın. Sistemleri “kesin etkilenen”, “olası” ve “bilinmiyor” diye ayırın, bilinmeyenler için sahibi belli bir araştırma görevi açın ve müdahaleye bilinen sistemlerden başlayın.
Yüksek CVSS puanı her zaman acil müdahale mi demek?
Hayır. CVSS temel puanı zafiyetin önem derecesini gösterir; riskinizi ise sistemin internete açıklığı, aktif istismar durumu ve iş açısından önemi belirler. Puanı bu bilgilerle birlikte değerlendirin.
İlk saatte kimleri bilgilendirmeliyiz?
Etkilenen sistemlerin teknik sorumlularını, güvenlik ekibini ve kararı verecek yöneticiyi. Dış taraflarla bilgi paylaşımı, kurumun belirlediği yetkili kişi ve kanal üzerinden yapılmalıdır.
Yama yoksa ilk saatte ne yapabiliriz?
Üreticinin önerdiği geçici tedbirleri listeleyin, yan etkilerini değerlendirin ve sorumlusunu atayın. Risk çok yüksekse erişimi kısıtlamak ya da sistemi geçici olarak hizmet dışı bırakmak karar vericilerle birlikte değerlendirilebilir.
Sonuç
Yeni bir zafiyet açıklandığında ilk saat, panikle değil düzenle geçirilmelidir. Önce duyuruyu doğrulayın, sonra kendi sistemlerinizi bulun, riski kendi ortamınıza göre tartın, önceliği ve tedbirleri belirleyin, son olarak herkesi aynı bilgiyle buluşturan bir durum notu yayımlayın.
Bu akışı bir kriz anında ilk kez denemek yerine, ekibinizle önceden bir tatbikat olarak çalışmak en iyi hazırlıktır. Güncel bir varlık envanteri, belli sorumlular ve hazır bir durum notu şablonu, ilk saatin yarısını kazandırır. Önem Bilişim hizmetlerinizle ilgili teknik bir sorunuz varsa destek ekibimizle iletişime geçebilirsiniz.
Altyapı desteği
Sunucunuzda hangi sürümün çalıştığından emin değil misiniz?
Önem Bilişim hosting ve sunucu müşterileri, hizmetleriyle ilgili teknik sorular için destek ekibimize canlı destek, WhatsApp ve telefonla 7/24 ulaşabilir.
Kaynaklar
Kaynaklar 23 Ekim 2026 itibarıyla kontrol edilmiştir.
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management (NIST, Nisan 2025)
- FIRST: CVSS v4.0 Specification Document (FIRST)
- FIRST: Exploit Prediction Scoring System (EPSS) (FIRST)
- CISA: Known Exploited Vulnerabilities Catalog (ABD CISA)
- CISA: Stakeholder-Specific Vulnerability Categorization (SSVC) (ABD CISA)
- USOM: Ulusal Siber Olaylara Müdahale Merkezi (Siber Güvenlik Başkanlığı)