 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
WAF (Web Application Firewall) Nedir? Web Siteleri İçin Neden Lüks Değil, Zorunluluktur?
WAF nedir, nasıl çalışır, web sitenizi SQL enjeksiyonu, XSS, bot ve HTTP flood saldırılarına karşı nasıl korur? WAF korumanın neden zorunlu olduğunu öğrenin.
İçindekiler
- WAF nedir? Kısa ve net bir tanım
- WAF bir isteğe baktığında neleri görür?
- WAF nasıl çalışır?
- Ters vekil mimarisi ve trafiğin yönlendirilmesi
- Kural tabanlı filtreleme
- Davranış ve hız analizi
- Bot doğrulama
- Negatif ve pozitif güvenlik modeli
- WAF web sitenizi hangi tehditlere karşı korur?
- SQL enjeksiyonu
- XSS (siteler arası betik çalıştırma)
- Dosya dahil etme ve dizin gezinme
- Kaba kuvvet ve kimlik bilgisi doldurma
- Layer 7 DDoS ve HTTP flood
- İçerik kazıma ve kötü niyetli botlar
- Bilinen açıkların sömürülmesi ve sanal yama
- Bir saldırı gününde WAF kayıtlarında neler görülür?
- WAF neden lüks değil, zorunluluk?
- Botlar sizi seçmez, tarar
- Açık ile yama arasındaki zaman penceresi
- Kesintinin maliyeti korumanın maliyetinden yüksektir
- Müşteri verisi ve yasal sorumluluk
- Ödeme alan siteler için standartlar
- WAF ne yapamaz? Gerçekçi beklentiler
- WAF türleri: Ağ tabanlı, sunucu tabanlı ve uzaktan (bulut) WAF
- WAF ile CDN aynı şey mi?
- Sitenizin WAF’a ihtiyacı var mı? 6 soruluk kontrol listesi
- WAF kurulumu nasıl yapılır? Sitenizi taşımadan koruma
- Önem Bilişim WAF Koruma’da neler var?
- Sık Sorulan Sorular
- WAF ile antivirüs arasındaki fark nedir?
- Küçük bir web sitesi için WAF gerekli mi?
- WAF sitemi yavaşlatır mı?
- WAF SQL enjeksiyonu ve XSS saldırılarını engeller mi?
- WAF kurmak için sitemi taşımam gerekir mi?
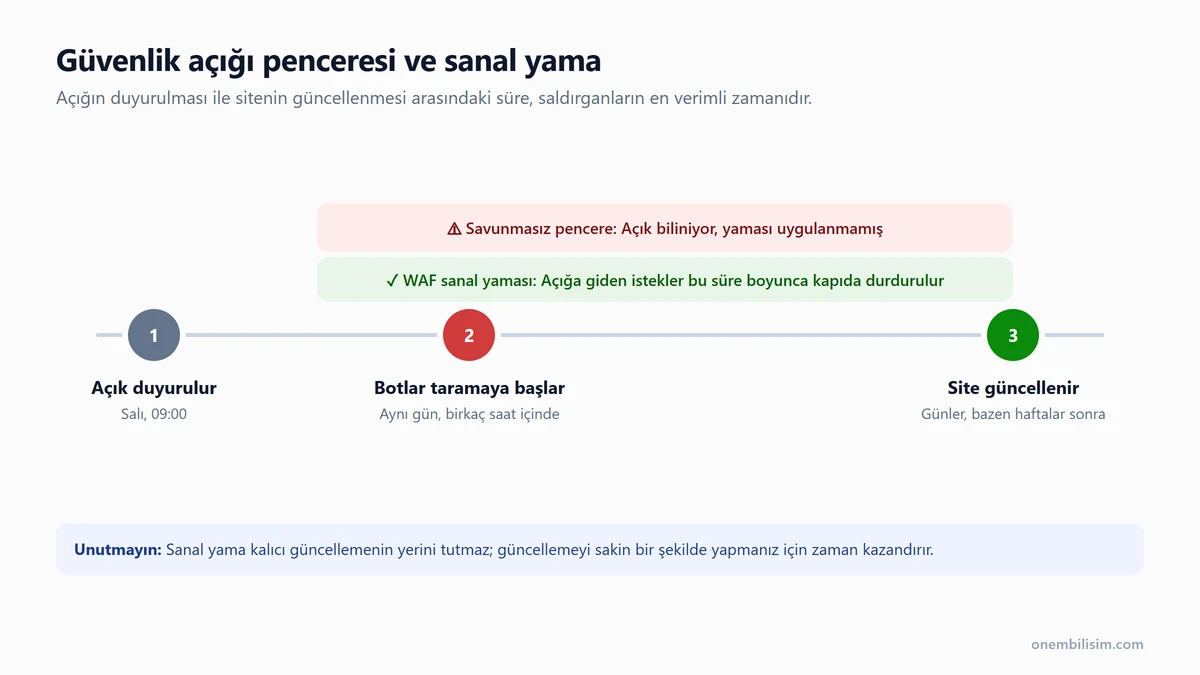
Salı sabahı popüler bir WordPress eklentisinde kritik bir güvenlik açığı duyurulur. Öğle saatlerinde açığın nasıl sömürüleceğini gösteren örnek kod internette dolaşmaya başlar. Akşam olmadan da binlerce bot, bu eklentiyi kullanan siteleri tek tek tarar. Site sahiplerinin büyük kısmı o gün eklentiyi güncelleyemez. Kimisi haberi bile almamıştır, kimisi güncellemenin siteyi bozmasından çekinir. Bu birkaç günlük boşluk, saldırganlar için en verimli zamandır.
Web Application Firewall, yani WAF, tam olarak bu boşluğu kapatmak için vardır. Sitenize gelen her isteği uygulama katmanında inceler, bilinen saldırı kalıplarını ve anormal davranışları sitenize ulaşmadan durdurur. WAF koruma bu yüzden artık yalnızca büyük kurumların kullandığı bir güvenlik aracı değildir. Form, üyelik ya da ödeme sayfası olan her web sitesi için temel bir ihtiyaçtır.
Bu rehberde WAF’ın ne olduğunu, bir isteğe baktığında neleri gördüğünü, hangi saldırıları nasıl engellediğini ve sınırlarının nerede bittiğini anlatıyoruz. Yazının sonunda sitenizin WAF’a ihtiyacı olup olmadığını anlamanızı sağlayacak bir kontrol listesi de bulacaksınız.
WAF nedir? Kısa ve net bir tanım
WAF (Web Application Firewall, Türkçesiyle web uygulaması güvenlik duvarı), ziyaretçiler ile web siteniz arasında duran ve HTTP ile HTTPS trafiğini denetleyen bir güvenlik katmanıdır. Klasik güvenlik duvarları bir bağlantının hangi IP adresinden ve hangi porttan geldiğine bakar. WAF ise bağlantının içine bakar: Hangi sayfa isteniyor, hangi parametre gönderiliyor, formun içine ne yazılmış, istek bir tarayıcıdan mı yoksa bir bottan mı geliyor?
OSI modelinde web siteleri yedinci katmanda, yani uygulama katmanında çalışır. WAF da bu katmanda çalıştığı için web uygulaması koruması denince akla ilk gelen araçtır. Bu yüzden WAF ile Layer 7 koruma kavramları çoğu zaman birlikte anılır.
WAF bir isteğe baktığında neleri görür?
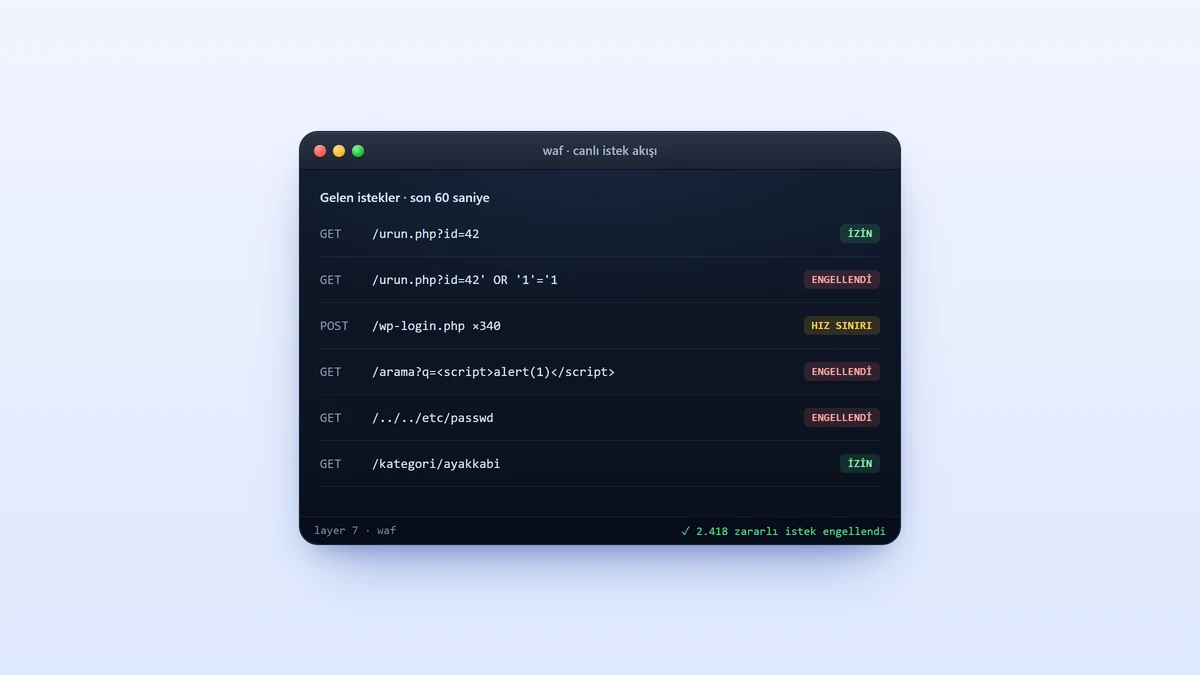
Bir ziyaretçi sitenizde bir ürün sayfasını açtığında tarayıcısı sunucuya bir HTTP isteği gönderir. Bu istek, WAF’ın karar vermek için kullandığı onlarca bilgi taşır:
- Adres ve parametreler: İstenen sayfa (
/urun.php) ve sorgu parametreleri (?id=42). - İstek yöntemi: Sayfa görüntülemek için GET, form göndermek için POST gibi yöntemler.
- Başlıklar: Tarayıcı bilgisi (User-Agent), dil tercihi, yönlendiren sayfa (Referer) ve çerezler.
- İstek gövdesi: Formlara yazılan veriler, yüklenen dosyalar ve API’lere gönderilen JSON içerikleri.
- Davranış: Aynı kaynaktan kaç saniyede kaç istek geldiği, isteklerin hangi sırayla yapıldığı.
- Kaynak itibarı: İsteğin geldiği IP adresinin daha önce saldırılarda kullanılıp kullanılmadığı.
Normal bir ürün isteği GET /urun.php?id=42 şeklindedir. Aynı adrese gelen GET /urun.php?id=42' OR '1'='1 isteği ise veritabanını kandırmaya çalışan bir SQL enjeksiyonu denemesidir. Klasik bir güvenlik duvarı için bu iki istek aynıdır: İkisi de 443 numaralı porta gelen meşru HTTPS bağlantılarıdır. WAF ise ikinci isteğin içindeki saldırı kalıbını tanır ve isteği sunucuya iletmeden reddeder.
WAF nasıl çalışır?
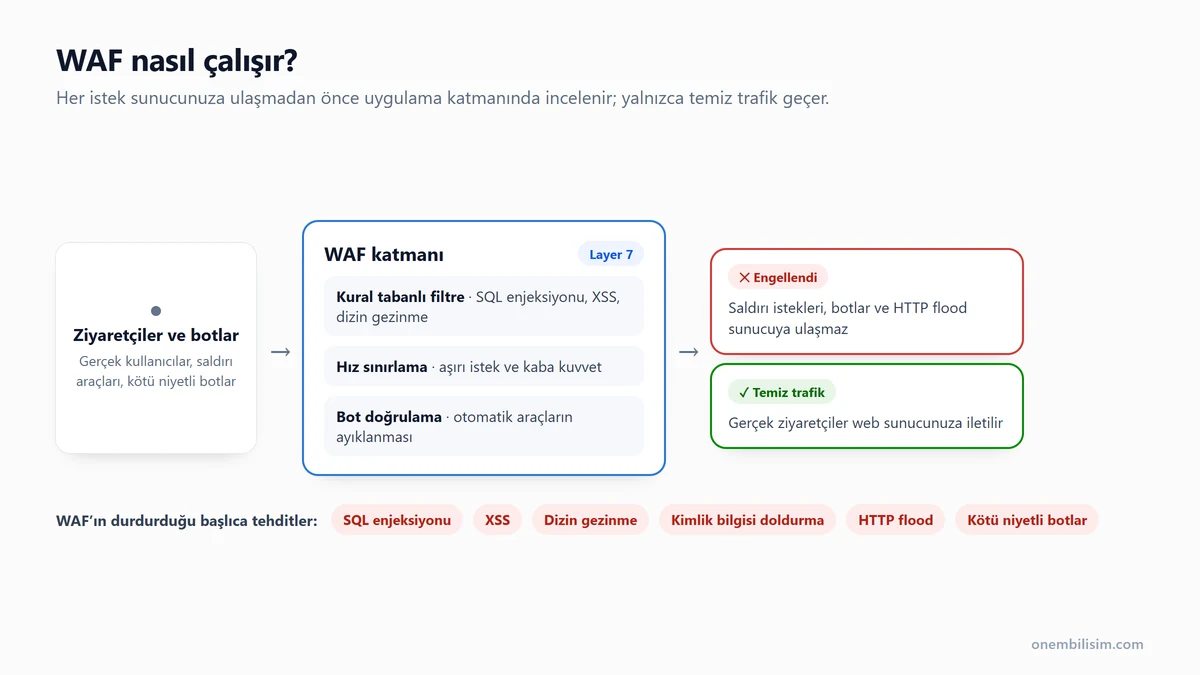
Modern WAF çözümlerinin büyük çoğunluğu ters vekil sunucu (reverse proxy) mantığıyla çalışır. Ziyaretçi sitenize ulaştığını düşünür ama aslında önce WAF’a bağlanır. WAF isteği inceler, temizse sitenizin barındığı sunucuya (origin) iletir ve gelen cevabı ziyaretçiye geri gönderir. Zararlı istekler ise sunucuya hiç ulaşmaz.
Ters vekil mimarisi ve trafiğin yönlendirilmesi
Trafiğin WAF’tan geçmesi için alan adınızın DNS kayıtları WAF altyapısını gösterecek şekilde düzenlenir. Ziyaretçi alan adınızı yazdığında DNS onu doğrudan sunucunuza değil, WAF’a yönlendirir. HTTPS bağlantısı da WAF üzerinde karşılanır. Şifreli trafiği inceleyebilmek için bu gereklidir, bu yüzden SSL sertifikası WAF tarafında da tanımlanır.
Bu yapının önemli bir avantajı vardır: Sitenizi taşımanız gerekmez. Siteniz mevcut sunucusunda kalır, yalnızca trafiğin geçtiği yol değişir. DNS’in nasıl çalıştığını merak ediyorsanız DNS nedir yazımız konuya iyi bir giriş sunar.
Kural tabanlı filtreleme
WAF’ın ilk savunma hattı, bilinen saldırı kalıplarını tanıyan kurallardır. SQL enjeksiyonu, siteler arası betik çalıştırma (XSS), dizin gezinme ve komut enjeksiyonu gibi saldırıların belirgin imzaları vardır. Açık kaynak dünyasında yaygın olarak kullanılan OWASP Core Rule Set, bu kalıpları tanımlayan binlerce kuralın bir araya getirildiği örnek bir kural setidir.
Kurallar tek tek “evet/hayır” kararı vermek yerine çoğu zaman bir puanlama sistemiyle çalışır. Bir istekteki her şüpheli işaret puanı artırır. Toplam puan belirli bir eşiği geçtiğinde istek engellenir. Bu yaklaşım, tek bir şüpheli karakter yüzünden gerçek ziyaretçilerin engellenmesini azaltır.
Davranış ve hız analizi
Bazı saldırılar tek bir istekte saldırı kalıbı taşımaz. Bir giriş sayfasına saniyede yüzlerce parola denemesi yapan bot, her seferinde tamamen normal görünen bir form gönderir. Burada belirleyici olan, isteğin içeriği değil sıklığıdır. Hız sınırlama (rate limiting), aynı kaynaktan kısa sürede gelen aşırı istekleri yavaşlatır ya da durdurur.
Bot doğrulama
Gelişmiş botlar farklı IP adreslerinden yavaş yavaş istek göndererek hız sınırlarının altında kalmaya çalışır. Bu durumda WAF, şüpheli ziyaretçiden bir doğrulama (challenge) ister. Gerçek tarayıcılar bu doğrulamayı arka planda, kullanıcı fark etmeden tamamlar. Basit saldırı araçları ise tamamlayamaz ve siteye ulaşamaz.
Negatif ve pozitif güvenlik modeli
WAF’lar iki temel yaklaşımla karar verir. Negatif güvenlik modelinde “bilinen kötüyü engelle” mantığı çalışır: Saldırı kalıplarına uyan istekler reddedilir, geri kalan her şey geçer. Bu model kurulumu kolay olduğu için çoğu web sitesinde varsayılan yaklaşımdır. Zayıf tarafı, henüz tanımlanmamış yeni bir saldırı tekniğini tanıyamamasıdır.
Pozitif güvenlik modeli ise tersini yapar: “Yalnızca bilinen iyiye izin ver.” Örneğin bir mobil uygulamanın API’si yalnızca belirli adreslere, belirli alanları içeren JSON istekleri bekliyorsa, bunun dışındaki her istek reddedilir. Bu model çok daha sıkıdır ama uygulamanın iyi tanınmasını ve her değişiklikte kuralların güncellenmesini gerektirir. Pratikte iyi bir WAF hizmeti iki modeli birlikte kullanır. Genel trafik için negatif modeli, yönetim paneli ve API gibi hassas alanlar için daha sıkı kuralları uygular.
WAF web sitenizi hangi tehditlere karşı korur?
WAF koruması tek bir saldırı türüne karşı değil, web uygulamalarını hedef alan geniş bir tehdit ailesine karşı çalışır. En sık karşılaşılanları ve WAF’ın bunlara nasıl yaklaştığını tek tek ele alalım.
SQL enjeksiyonu
Saldırgan, bir form alanına ya da adres parametresine veritabanı komutu gizler. Uygulama bu girdiyi doğrudan sorguya eklerse saldırgan veritabanındaki müşteri bilgilerini okuyabilir, değiştirebilir ya da silebilir. SQL enjeksiyonu yıllardır en tehlikeli web açıkları listelerinin üst sıralarında yer alır. WAF, sorgu dilinin karakteristik yapılarını parametrelerde arar ve şüpheli istekleri veritabanına ulaşmadan durdurur.
XSS (siteler arası betik çalıştırma)
XSS saldırısında amaç, sitenize başka kullanıcıların tarayıcısında çalışacak bir JavaScript kodu yerleştirmektir. Örneğin bir yorum alanına yazılan <script> etiketi, temizlenmeden yayınlanırsa o sayfayı açan herkesin oturum bilgileri çalınabilir. WAF, istek içindeki betik etiketlerini ve olay tetikleyicilerini tanıyarak bu girişimleri engeller.
Dosya dahil etme ve dizin gezinme
../../etc/passwd gibi ifadelerle sunucudaki hassas dosyalara ulaşmaya ya da uzaktaki bir dosyayı uygulamanın içine dahil etmeye çalışan saldırılar, özellikle eski ve güncellenmemiş yazılımlarda hâlâ yaygındır. WAF, dizin atlama kalıplarını ve şüpheli dosya yollarını tanır.
Kaba kuvvet ve kimlik bilgisi doldurma
Başka sitelerden sızdırılmış milyonlarca kullanıcı adı ve parola çifti, sizin giriş sayfanızda otomatik olarak denenir. İnsanlar aynı parolayı birden fazla sitede kullandığı için bu yöntem şaşırtıcı derecede başarılıdır. WAF, giriş sayfalarına özel hız sınırlarıyla ve bot doğrulamayla bu denemeleri ekonomik olmaktan çıkarır.
Layer 7 DDoS ve HTTP flood
Uygulama katmanındaki DDoS saldırılarında hedef, sitenizi çökertmektir. Binlerce bot aynı anda sitenizin en ağır sayfalarını, örneğin arama sonuçlarını ya da sepet sayfasını ister. Her istek sunucuda işlemci ve veritabanı kaynağı tüketir. Bu saldırılar bant genişliğini doldurmadan siteyi durdurabilir. WAF, istek desenlerini analiz ederek saldırı trafiğini gerçek ziyaretçilerden ayırır.
İçerik kazıma ve kötü niyetli botlar
Rakip fiyatlarınızı dakika dakika toplayan, ürün açıklamalarınızı kopyalayan ya da stoklarınızı sepete ekleyip kilitleyen botlar, hem sunucunuzu yorar hem de iş modelinize zarar verir. WAF, arama motoru botları gibi faydalı botları serbest bırakırken bu tür otomasyonları sınırlayabilir.
Bilinen açıkların sömürülmesi ve sanal yama
Yazının girişindeki senaryoya dönelim. Açık duyurulduğu andan sitenizi güncellediğiniz ana kadar geçen süre boyunca siteniz savunmasızdır. WAF bu süre zarfında söz konusu açığı hedef alan istekleri tanıyan bir kural uygulayarak “sanal yama” görevi görür. Açık kodunuzda durmaya devam eder, ama ona ulaşmaya çalışan istekler kapıda kalır. Bu, size sakin bir şekilde güncelleme yapacak zaman kazandırır.
| Tehdit | Nasıl çalışır? | WAF ne yapar? |
|---|---|---|
| SQL enjeksiyonu | Girdiye veritabanı komutu gizlenir | Sorgu kalıplarını tanır, isteği engeller |
| XSS | Sayfaya zararlı betik yerleştirilir | Betik etiketlerini ve tetikleyicileri filtreler |
| Dizin gezinme | Sunucudaki hassas dosyalar hedeflenir | Şüpheli dosya yollarını reddeder |
| Kimlik bilgisi doldurma | Sızmış parolalar otomatik denenir | Giriş sayfasında hız sınırı ve bot doğrulama uygular |
| HTTP flood | Ağır sayfalara binlerce istek gönderilir | Saldırı desenini ayırır, trafiği süzer |
| Kötü niyetli botlar | İçerik ve fiyat kazınır | Faydalı botları ayırır, diğerlerini sınırlar |
| Bilinen açıklar | Yaması yapılmamış yazılım sömürülür | Sanal yama ile açığa giden istekleri durdurur |
Bir saldırı gününde WAF kayıtlarında neler görülür?
WAF’ın değerini anlamanın en iyi yolu, sıradan bir günün kayıtlarına bakmaktır. Orta ölçekli bir e-ticaret sitesinde tipik bir gün şöyle geçebilir:
- 03:12 · 40 farklı IP adresinden
wp-login.phpsayfasına dakikada yüzlerce giriş denemesi yapılır. Hız sınırı devreye girer, denemelerin tamamı giriş sayfasına ulaşmadan durdurulur. - 10:45 · Ürün listeleme sayfasının sıralama parametresine SQL ifadeleri eklenmiş istekler gelir. Kural tabanlı filtre bunları tanır ve engeller. Saldırgan farklı kodlama hileleriyle denemeye devam eder, sonuç değişmez.
- 15:20 · Bir fiyat karşılaştırma botu, her saniye onlarca ürün sayfasını tarar. Bot doğrulamayı geçemediği için sınırlandırılır. Arama motoru botları ise doğrulanmış olarak serbestçe dolaşmaya devam eder.
- 21:00 · Kampanya duyurusunun ardından gerçek ziyaretçi sayısı artarken, aynı anda saniyede binlerce istekle bir HTTP flood başlar. WAF saldırı trafiğini ayıklar; müşteriler sepete ürün eklemeye devam eder.
Bu olayların hiçbiri site sahibinin gününü bölmez. WAF olmayan bir sitede ise aynı gün, gece yarısı kilitlenen yönetici hesabı, sabah sızdırılan bir müşteri tablosu ve akşam çöken bir kampanya olarak yaşanabilirdi.
WAF neden lüks değil, zorunluluk?
“Benim sitem küçük, kim benimle uğraşır?” sorusu, web güvenliğinde en pahalıya mal olan yanılgılardan biridir. Bugünkü saldırıların büyük çoğunluğu kişiye özel değildir. Otomatik araçlar interneti tarar, açık bulduğu her siteyi sömürür.
Botlar sizi seçmez, tarar
Yeni yayına alınan bir web sitesinin erişim kayıtlarında, ilk günden itibaren wp-login.php, /.env, /phpmyadmin gibi adresleri yoklayan istekler görmek olağandır. Bu istekleri gönderen araçlar sitenizin ne sattığıyla, kaç ziyaretçisi olduğuyla ilgilenmez. Tek baktıkları şey, kapının açık olup olmadığıdır. WAF, bu sürekli arka plan gürültüsünü sitenize ulaşmadan temizler.
Açık ile yama arasındaki zaman penceresi
Bir yazılım açığının duyurulması ile sitenizin güncellenmesi arasında her zaman bir süre geçer. Büyük kurumlarda bu süre test ve onay süreçleri nedeniyle haftaları bulabilir. Küçük işletmelerde ise güncellemeler çoğu zaman tamamen unutulur. Saldırganlar ise yeni açıkları birkaç saat içinde otomatik araçlarına ekler. WAF’ın sanal yama yeteneği, bu tehlikeli pencereyi kapatmanın en pratik yoludur.
Kesintinin maliyeti korumanın maliyetinden yüksektir
Günde ortalama 60.000 TL ciro yapan bir e-ticaret sitesini düşünelim. Bu ciro saat başına 2.500 TL’ye denk gelir; üstelik kampanya günlerinde bu rakam katlanır. Bir HTTP flood saldırısı siteyi akşamın en yoğun saatlerinde dört saat erişilemez hale getirirse kayıp, yalnızca o geceki satışlarla sınırlı kalmaz. Reklam bütçesi boşa gider, sepetini yarım bırakan müşteriler geri dönmez, destek ekibi saatlerini şikâyet yanıtlamakla geçirir. Bir aylık WAF hizmetinin maliyeti çoğu zaman bu tür tek bir kesintinin bedelinin küçük bir kısmıdır.
Müşteri verisi ve yasal sorumluluk
Bir web sitesi üzerinden müşteri adı, telefon numarası, adres ya da sipariş geçmişi tutuyorsanız, bu verilerin güvenliğinden sorumlusunuz. 6698 sayılı Kişisel Verilerin Korunması Kanunu, veri sorumlularından uygun güvenlik düzeyini sağlayacak teknik ve idari tedbirleri almalarını bekler. Bir SQL enjeksiyonuyla müşteri veritabanının sızması, hem itibar hem de yasal süreç açısından ağır sonuçlar doğurur. WAF tek başına mevzuata uyum sağlamaz, ama bu teknik tedbirlerin önemli bir parçasıdır. Konuyu KVKK ve PCI-DSS sürecinde WAF’ın rolü yazımızda ayrıntılı olarak ele aldık.
Ödeme alan siteler için standartlar
Kartlı ödeme kabul eden işletmelerin uyması gereken PCI DSS standardının güncel sürümü, internete açık web uygulamaları için web tabanlı saldırıları sürekli tespit edip önleyen otomatik bir çözüm kullanılmasını bekler. WAF, bu beklentiyi karşılamak için en yaygın kullanılan yöntemdir.
WAF ne yapamaz? Gerçekçi beklentiler
Bir güvenlik ürününü değerlendirirken neleri yapabildiği kadar neleri yapamadığını bilmek de önemlidir. WAF güçlü bir katmandır ama her şeyi çözmez.
- Kodunuzdaki açığı onarmaz. WAF açığa giden istekleri durdurur, ama açık kodda kalır. Kalıcı çözüm her zaman yazılımı güncellemektir.
- İş mantığı hatalarını göremez. Bir kampanya kodunun sınırsız kez kullanılabilmesi ya da bir kullanıcının başka birinin siparişini görebilmesi, teknik olarak normal görünen isteklerle yapılır. Bu tür hatalar ancak uygulamanın kendisinde düzeltilebilir.
- Çalınan parolalarla yapılan girişleri ayırt edemez. Saldırgan doğru kullanıcı adı ve parolayla, normal bir ziyaretçi gibi giriş yaparsa WAF açısından ortada bir saldırı yoktur. İki adımlı doğrulama burada devreye girmelidir.
- Kaynak sunucunun adresi biliniyorsa atlatılabilir. Saldırgan sitenizin gerçek sunucu IP adresini öğrenirse WAF’ı atlayıp doğrudan sunucuya saldırabilir. Bu yüzden sunucunuzun yalnızca WAF’tan gelen trafiği kabul edecek şekilde yapılandırılması gerekir.
Son olarak, her WAF ilk kurulduğunda sitenize özgü bazı ayarlara ihtiyaç duyabilir. Örneğin içinde kod parçaları paylaşılan bir forum, normal kullanımında bile şüpheli görünen istekler üretebilir. İyi bir WAF hizmeti, bu tür yanlış alarmları (false positive) izleyip kuralları sitenize göre ayarlamanıza yardımcı olur.
WAF türleri: Ağ tabanlı, sunucu tabanlı ve uzaktan (bulut) WAF
WAF’lar konumlarına ve kurulum biçimlerine göre üç ana gruba ayrılır. Hangisinin size uygun olduğu, bütçenize, teknik ekibinize ve korunmak istediğiniz saldırı türlerine bağlıdır.
| Özellik | Ağ tabanlı (donanım) WAF | Sunucu tabanlı WAF | Uzaktan (bulut) WAF |
|---|---|---|---|
| Konum | Veri merkezindeki fiziksel cihaz | Web sunucusunun içinde bir modül | Sitenin önünde, ayrı bir altyapıda |
| Kurulum | Donanım ve uzman ekip gerekir | Sunucuya yazılım kurulur | DNS yönlendirmesiyle devreye girer |
| HTTP flood dayanımı | Cihaz kapasitesiyle sınırlı | Sunucunun kendi kaynaklarını tüketir | Saldırı sunucuya ulaşmadan süzülür |
| Bakım | Kurumun sorumluluğunda | Sunucu yöneticisinin sorumluluğunda | Hizmet sağlayıcının sorumluluğunda |
| Uygun olduğu yapı | Büyük kurumlar | Teknik ekibi olan tek sunucular | Her ölçekte web sitesi |
Sunucu tabanlı WAF’lar, örneğin cPanel ve Plesk ortamlarında yaygın olan ModSecurity, uygulama saldırılarına karşı faydalıdır. Ancak yoğun bir HTTP flood sırasında saldırı trafiğini incelemek için sunucunun kendi işlemci ve belleğini kullanırlar. Yani sunucuyu korumaya çalışırken sunucuyu yorarlar. Uzaktan çalışan bir WAF ise zararlı trafiği sunucunuza ulaşmadan kendi altyapısında süzer. Layer 7 DDoS saldırılarında aradaki fark tam olarak budur. Önem Bilişim’in Web Application Firewall hizmeti de bu nedenle sunucunuzun içinde değil, önünde çalışır.
WAF ile CDN aynı şey mi?
İki kavram sık karıştırılır, çünkü ikisi de sitenizin önünde duran ve trafiğin üzerinden geçtiği hizmetlerdir. CDN (içerik dağıtım ağı), sitenizin görsel, stil ve betik dosyalarını farklı konumlardaki sunucularda önbelleğe alarak sayfaların daha hızlı açılmasını sağlar. Amacı hızdır. WAF’ın amacı ise güvenliktir: Gelen isteği önbellekten sunup sunmamakla değil, isteğin zararlı olup olmadığıyla ilgilenir.
Bazı CDN hizmetleri temel güvenlik özellikleri de sunar, bazı WAF hizmetleri de statik içerikleri önbelleğe alabilir. Ancak bir CDN’in varlığı, sitenizin uygulama katmanında korunduğu anlamına gelmez. Saldırganlar önbelleğe alınamayan sayfaları, örneğin arama sonuçlarını, giriş ve sepet sayfalarını hedef aldığında, bu istekler CDN’den geçip doğrudan sunucunuza ulaşır. Uygulama katmanında karar veren bir WAF ise bu istekleri de analiz eder.
Sitenizin WAF’a ihtiyacı var mı? 6 soruluk kontrol listesi
Aşağıdaki sorulardan birine bile “evet” cevabı veriyorsanız siteniz WAF korumasından doğrudan fayda görür:
- Sitenizde üyelik, iletişim formu, yorum alanı ya da ödeme sayfası var mı?
- WordPress, WooCommerce, OpenCart gibi bir içerik yönetim sistemi ve eklentiler kullanıyor musunuz?
- Müşterilerinize ait ad, telefon, adres ya da sipariş bilgisi saklıyor musunuz?
- Daha önce açıklanamayan yavaşlamalar, sunucu kaynak uyarıları ya da kesintiler yaşadınız mı?
- Kampanya dönemlerinde ya da sezon içinde trafiğiniz ani olarak artıyor mu?
- Rekabetin yoğun olduğu, saldırıların sık görüldüğü bir sektörde misiniz? Oyun, e-ticaret, bahis dışı eğlence platformları ve haber siteleri bu gruba girer.
Kontrol listesine ek olarak erişim kayıtlarınıza bir göz atmanızı öneririz. Sitenizde var olmayan sayfalara yapılan istekler, tanımadığınız ülkelerden gelen yoğun trafik ya da gece yarısı giriş sayfasına yağan denemeler, sitenizin zaten hedef listelerinde olduğunu gösterir.
WAF kurulumu nasıl yapılır? Sitenizi taşımadan koruma
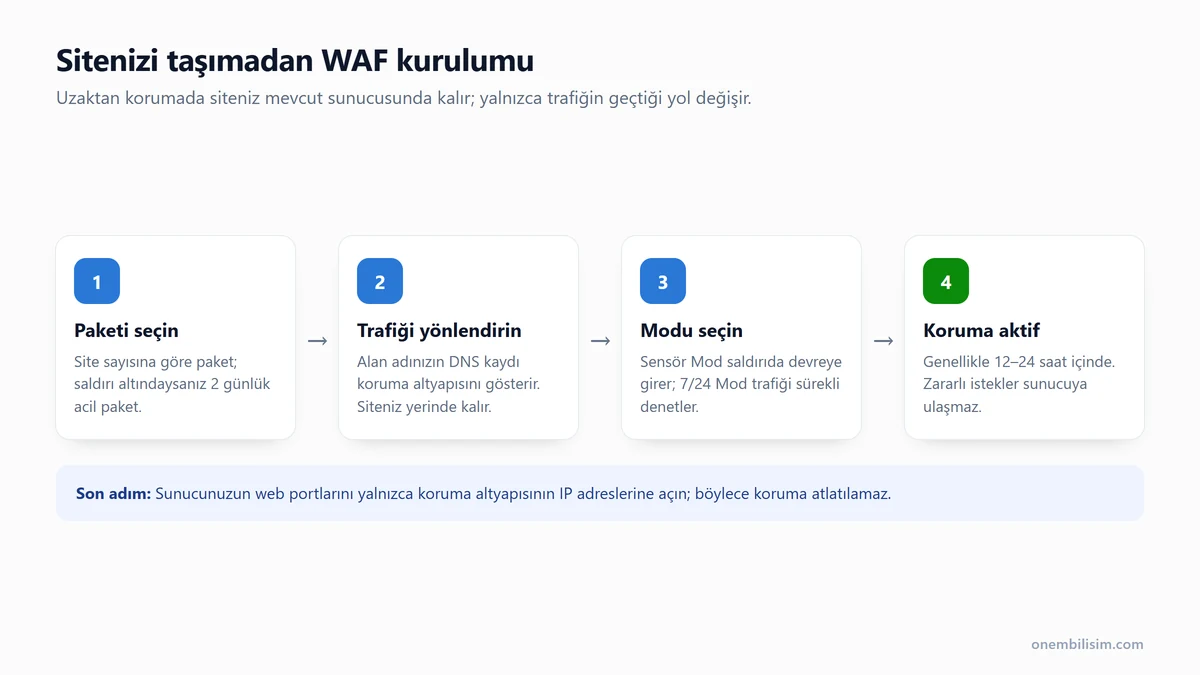
Uzaktan çalışan bir WAF’ın kurulumu, çoğu site sahibinin düşündüğünden çok daha basittir. Önem Bilişim’in Layer 7 / WAF Koruma hizmetinde süreç dört adımda tamamlanır:
- Paketi seçin. Korumak istediğiniz site sayısına göre bir paket seçersiniz. O an saldırı altındaysanız, hızlı başlangıç için 2 günlük acil koruma paketi de bulunur.
- Trafiği korumaya yönlendirin. Alan adınızın trafiği koruma altyapısı üzerinden geçecek şekilde yönlendirilir. Siteniz mevcut sunucusunda kalır, herhangi bir taşıma gerekmez.
- Koruma modunu seçin. Sensör Mod yalnızca saldırı algılandığında devreye girer ve normal zamanlarda ziyaretçilerinizi hiç bekletmez. 7/24 Mod ise trafiği kesintisiz olarak denetler.
- Koruma aktif olur. Koruma genellikle 12 ile 24 saat içinde devreye girer. Bu süre, yönlendirme adımlarının tamamlanmasına bağlıdır.
Kurulumdan sonra bir adım daha atmanızı öneririz: Sunucunuzun güvenlik duvarında web portlarını (80 ve 443) yalnızca koruma altyapısından gelen bağlantılara açın. Böylece sunucunuzun IP adresini bir şekilde öğrenen biri bile korumayı atlayıp doğrudan sunucunuza ulaşamaz. Sunucu tarafındaki güvenlik duvarı ayarları için VDS sunucu güvenliği için ilk 5 ayar rehberimize göz atabilirsiniz.
Kurulumun ardından ilk hafta, sitenizin entegrasyonlarını gözden geçirmek için iyi bir zamandır. Ödeme kuruluşlarının sipariş onayı için gönderdiği geri bildirim istekleri (callback), pazaryeri ve muhasebe yazılımlarıyla yapılan XML veya API entegrasyonları ve uptime izleme servisleri, insan ziyaretçilerden farklı davranan otomatik trafiklerdir. Bu kaynakların hız sınırına ya da bot doğrulamasına takılmaması için tanımlı istisnalar olarak işaretlenmesi gerekir. Aksi halde ödemesi alınmış bir sipariş sistemde “beklemede” görünebilir. Koruma kontrol panelinden bu ayarları gözden geçirmek ve şüphelendiğiniz durumlarda destek ekibine danışmak, ilk haftanın en değerli rutinidir.
Önem Bilişim WAF Koruma’da neler var?
Önem Bilişim’in yaklaşımı yalnızca geniş bir bant genişliği sunmak değil, web sitenize ulaşan zararlı trafiği uygulama katmanında analiz edip kaynağa ulaşmadan filtrelemektir. WAF Koruma çözümleri kapsamında tüm paketlerde aynı koruma teknolojisi çalışır:
- Layer 7 DDoS koruması: Sayfalarınıza art arda istek göndererek sunucuyu yoran HTTP ve HTTPS flood saldırıları, sitenize ulaşmadan koruma altyapısında süzülür.
- Bot ve bypass koruması: Korumayı atlatmak için kullanılan bot ve bypass yöntemleri tespit edilip engellenir; gerçek ziyaretçiler siteye sorunsuz erişir.
- Ücretsiz rate limit: Aynı kaynaktan kısa sürede gelen aşırı istekler sınırlandırılır; kaba kuvvet ve içerik kazıma denemeleri yavaşlatılır.
- İki koruma modu ve kontrol paneli: Sensör Mod ile 7/24 Mod arasında geçişi ve rate limit ayarlarını panelden kendiniz yönetirsiniz.
- Ücretsiz SSL: Koruma altındaki siteniz HTTPS üzerinden yayın yapar; sertifika paket ücretine dahildir.
- Limitsiz trafik ve kapasite: Koruma, trafik kotasıyla sınırlandırılmaz.
- %99 site aktiflik garantisi: Koruma altındaki siteler için resmi hizmet taahhüdüdür.
Altyapı ayrıca ağ katmanındaki (Layer 3/4) hacimsel DDoS saldırılarına karşı da korumalıdır. Yani hem otoyolu tıkamaya çalışan hacimsel saldırılar hem de kapıdan içeri sızmaya çalışan uygulama saldırıları ayrı katmanlarda karşılanır. Bu iki katmanın farkını klasik firewall ile WAF karşılaştırması yazımızda anlattık.
Sık Sorulan Sorular
WAF ile antivirüs arasındaki fark nedir?
Antivirüs, bir bilgisayardaki ya da sunucudaki dosyaları zararlı yazılımlara karşı tarar. WAF ise web sitenize gelen trafiği, istekler sunucuya ulaşmadan önce denetler. Biri içeride zaten var olan tehdidi arar, diğeri tehdidin içeri girmesini engeller. İkisi birbirinin alternatifi değil, tamamlayıcısıdır.
Küçük bir web sitesi için WAF gerekli mi?
Saldırıların büyük çoğunluğu otomatik araçlarla yapıldığı ve hedef seçmediği için küçük siteler de düzenli olarak taranır. Özellikle WordPress gibi yaygın sistemleri kullanan, form veya üyelik alanı olan siteler için WAF, düşük maliyetle büyük bir risk azaltır.
WAF sitemi yavaşlatır mı?
İyi yapılandırılmış bir WAF’ın gerçek ziyaretçilere etkisi genellikle hissedilmeyecek düzeydedir. Saldırı anında ise tam tersi olur: Zararlı trafik süzüldüğü için sunucunuz rahatlar ve site daha hızlı yanıt verir. Önem Bilişim’in Sensör Modu, saldırı yokken ziyaretçilere ek bir doğrulama göstermez.
WAF SQL enjeksiyonu ve XSS saldırılarını engeller mi?
Evet. WAF’ın kural tabanlı filtreleme katmanı, SQL enjeksiyonu ve XSS gibi yaygın uygulama saldırılarının bilinen kalıplarını tanıyarak bu istekleri engeller. Bununla birlikte kalıcı güvenlik için uygulamanın kendisinin de güncel tutulması ve güvenli kodlanması gerekir.
WAF kurmak için sitemi taşımam gerekir mi?
Uzaktan çalışan bir WAF’ta gerekmez. Alan adınızın trafiği koruma altyapısına yönlendirilir, temizlenen istekler mevcut sunucunuza iletilir. Önem Bilişim’in Layer 7 / WAF Koruma hizmetinde siteniz bulunduğu yerde kalır ve koruma genellikle 12 ile 24 saat içinde aktif olur.
WAF Koruma
Sitenizi uygulama katmanında koruma altına alın
HTTP flood, kötü niyetli bot ve bypass girişimleri sitenize ulaşmadan süzülsün; siteniz yerinde kalsın, ücretsiz SSL ve rate limit pakete dahil olsun.