 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
KVKK ve Veri Güvenliği Standartları (PCI-DSS) Sürecinde Kurumsal Siteler İçin WAF’ın Kritik Rolü
KVKK ve PCI-DSS sürecinde WAF hangi güvenlik kontrollerini destekler? Loglama, erişim kontrolü ve Layer 7 koruma ile kurumsal sitelerin güvenlik mimarisi.
İçindekiler
- KVKK web sitelerinden ne bekliyor?
- Madde 12 ve “uygun güvenlik düzeyi”
- Kişisel Veri Güvenliği Rehberi’nde öne çıkan teknik tedbirler
- Küçük işletmeler için orantılı bir yaklaşım
- Veri ihlali olduğunda: 72 saat içinde bildirim
- PCI DSS nedir, hangi işletmeleri ilgilendirir?
- Gereksinim 6.4.2: Web uygulamaları için otomatik koruma
- Kart verisi sizden geçmese bile neden dikkat etmelisiniz?
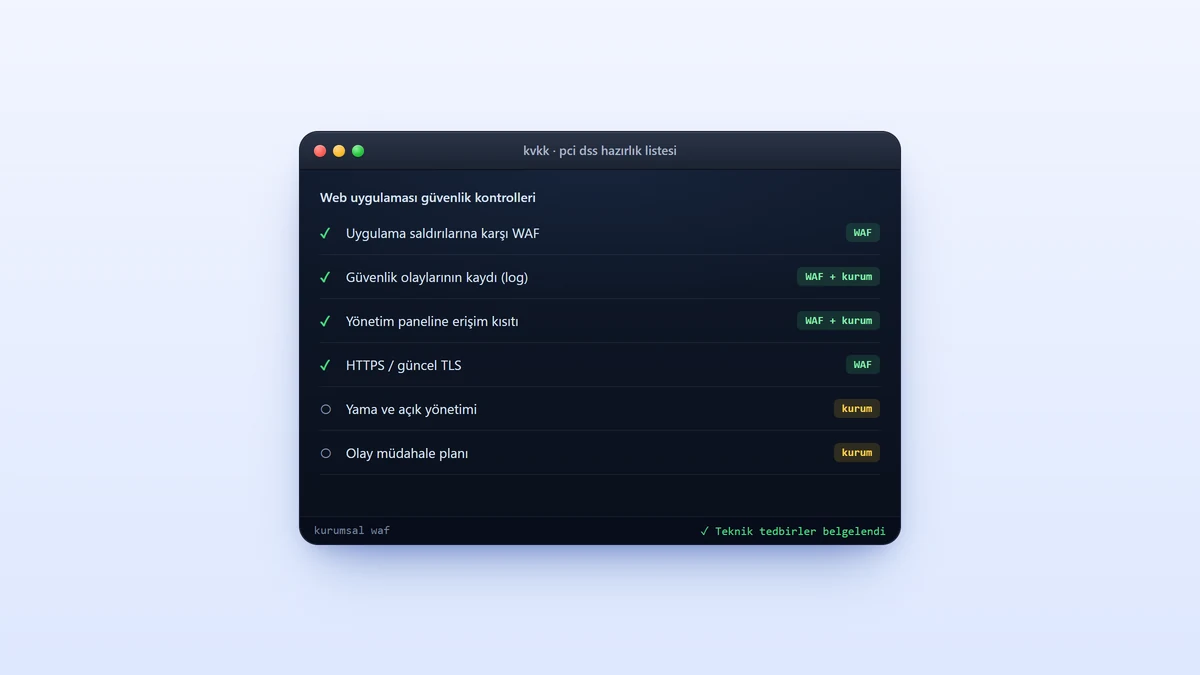
- WAF uyum sürecinde hangi kontrolleri destekler?
- Loglama ve izleme: Denetimde “ne oldu?” sorusunun cevabı
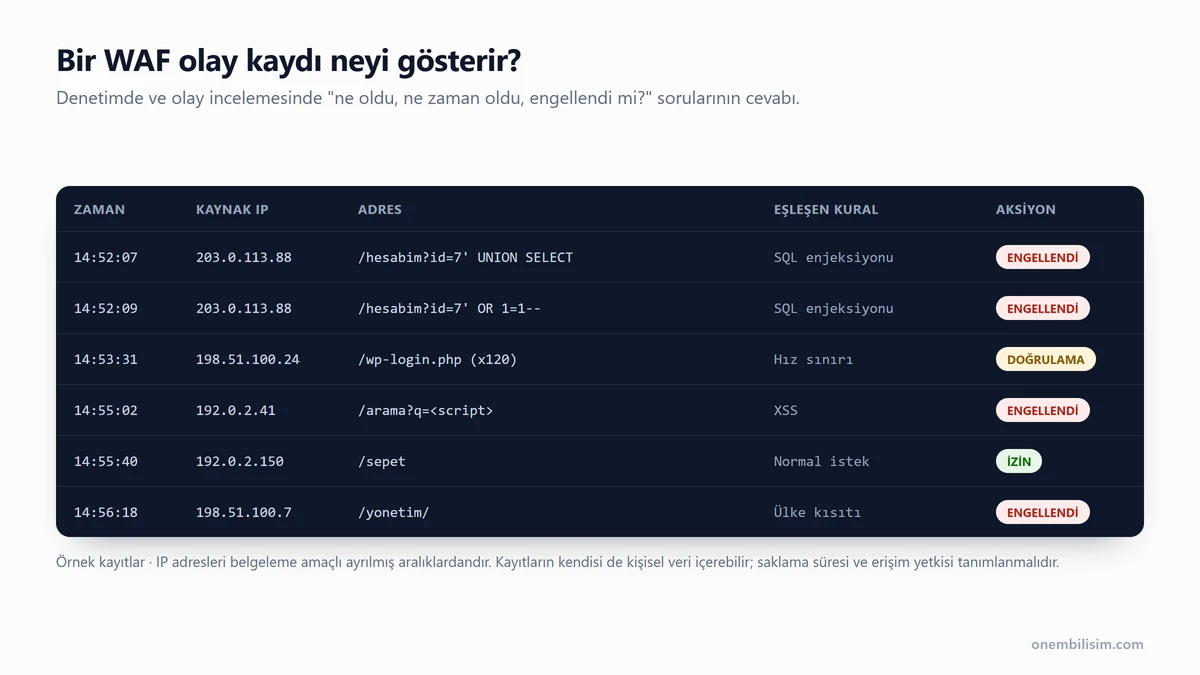
- Bir WAF kaydında neler bulunur?
- Logların kendisi de kişisel veridir
- Örnek senaryo: Bir ihlal şüphesinde WAF kayıtlarıyla ilk 72 saat
- ISO 27001 ve diğer çerçevelerde WAF’ın yeri
- Erişim kontrolü: Yönetim panelleri ve hassas sayfalar
- Kurumsal sitelerde WAF yapılandırırken dikkat edilecekler
- Kuralları sitenize göre ayarlayın
- Kaynak sunucuyu kilitleyin
- Güncel şifreleme kullanın
- Sürekli denetim için doğru modu seçin
- Değişiklikleri kayıt altına alın
- Kurumsal WAF seçerken sorulacak sorular
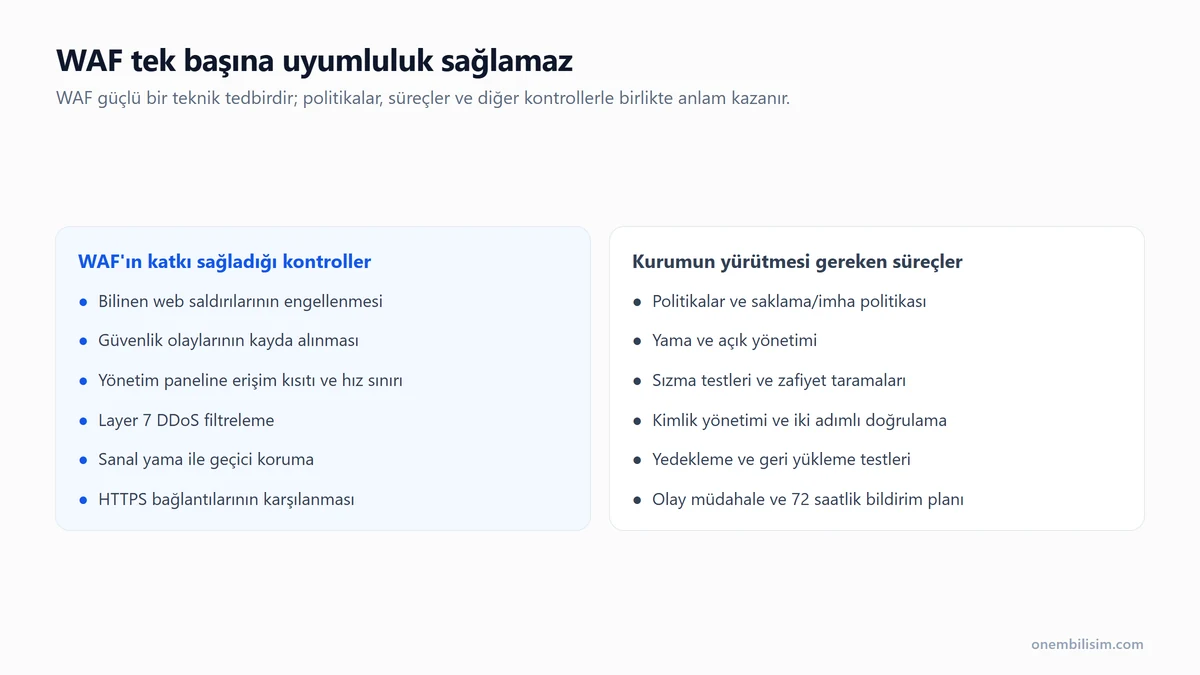
- WAF tek başına uyumluluk sağlamaz: Bütünsel güvenlik yaklaşımı
- Denetime hazırlık kontrol listesi
- Önem Bilişim ile kurumsal WAF ve Layer 7 koruma
- Sık Sorulan Sorular
- WAF kurmak KVKK uyumluluğu sağlar mı?
- PCI DSS’te WAF zorunlu mu?
- WAF kayıtları kişisel veri içerir mi?
- Kart bilgisini ödeme kuruluşunun sayfasında alıyorsam WAF’a ihtiyacım var mı?
- Kurumsal siteler için hangi WAF modu daha uygundur?
Bir KVKK denetiminde ya da bir bankanın sanal POS başvurusu sırasında karşınıza er ya da geç şu soru çıkar: “İnternete açık web uygulamalarınızı hangi teknik tedbirlerle koruyorsunuz?” Bu soruya “Sunucumuzda güvenlik duvarı var” diye cevap vermek, bugün çoğu zaman yeterli kabul edilmiyor. Çünkü kişisel verileri hedef alan saldırıların büyük bölümü, güvenlik duvarının açık tutmak zorunda olduğu web portlarından, meşru görünen isteklerin içinde gelir. Bu noktada klasik güvenlik duvarı ile WAF arasındaki fark belirleyici hale gelir.
Düşünün: Müşteri kayıt formundaki tek bir korumasız alan üzerinden yapılan SQL enjeksiyonu, binlerce müşterinin adını, telefonunu ve adresini dışarı sızdırıyor. O andan itibaren şirket bir yandan ihlalin kapsamını anlamaya, bir yandan Kişisel Verileri Koruma Kurulu’na bildirim için gereken bilgileri toplamaya çalışıyor. Hangi kayıtlara erişildi? Saldırı ne zaman başladı? Hangi açıktan girildi? Bu soruların cevabı, büyük ölçüde web trafiğinin kaydını tutan bir güvenlik katmanının varlığına bağlıdır.
Kurumsal WAF, tam bu noktada güvenlik mimarisinin kritik bir parçasıdır. Bu yazıda KVKK ve PCI DSS’in web siteleri için ne beklediğini, WAF’ın bu süreçte hangi kontrolleri desteklediğini ve nerede tek başına yetmediğini ele alıyoruz. Baştan belirtelim: Hiçbir WAF, kurulduğu anda bir şirketi KVKK’ya ya da PCI DSS’e uyumlu hale getirmez. WAF, uyum sürecinde güçlü bir teknik tedbir ve önemli bir güvenlik katmanıdır. Uyum ise politikalar, süreçler ve teknik kontrollerin birlikte yürütülmesiyle sağlanır.
KVKK web sitelerinden ne bekliyor?
6698 sayılı Kişisel Verilerin Korunması Kanunu, bir web sitesi üzerinden kişisel veri toplayan her işletmeyi “veri sorumlusu” olarak tanımlar. İletişim formundan gelen bir isim ve telefon numarası, üyelik sistemindeki e-posta adresleri, sipariş kayıtlarındaki teslimat adresleri ve hatta sunucu kayıtlarındaki IP adresleri bu kapsama girer.
Madde 12 ve “uygun güvenlik düzeyi”
Kanunun 12. maddesi, veri sorumlusundan kişisel verilerin hukuka aykırı olarak işlenmesini ve bu verilere hukuka aykırı olarak erişilmesini önlemek, verilerin muhafazasını sağlamak amacıyla “uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbiri” almasını ister. Kanun belirli bir ürün ya da teknoloji adı vermez. Bunun yerine, işlenen verinin niteliğine ve risklere uygun tedbirlerin alınmasını bekler.
Bu esnek ifade, her işletmeye kendi risklerini değerlendirme sorumluluğu yükler. Binlerce müşterinin kişisel verisini web üzerinden işleyen bir e-ticaret sitesi ile yalnızca bir iletişim formu bulunan bir tanıtım sitesinin “uygun güvenlik düzeyi” aynı olmayacaktır. Ancak her iki durumda da internete açık bir uygulamanın, bilinen web saldırılarına karşı korunması beklenen tedbirlerin doğal bir parçasıdır.
Kişisel Veri Güvenliği Rehberi’nde öne çıkan teknik tedbirler
Kişisel Verileri Koruma Kurumu’nun yayımladığı Kişisel Veri Güvenliği Rehberi, veri sorumlularına yol göstermek için teknik ve idari tedbirleri örnek başlıklar halinde sıralar. Rehberde yer alan teknik tedbirler arasında ağ ve uygulama güvenliğinin sağlanması, güvenlik duvarları, saldırı tespit ve önleme sistemleri, log kayıtlarının tutulması, erişim yetkilerinin kontrolü, şifreleme ve sızma testleri gibi başlıklar bulunur.
Bu başlıkların birçoğu doğrudan web uygulaması güvenliğiyle ilgilidir. Bir WAF; uygulama güvenliği, saldırı tespit ve önleme, kayıt tutma ve erişim kısıtlaması başlıklarının her birine katkı sağlayan bir araçtır. Bu nedenle denetim ve risk değerlendirme süreçlerinde, kurumun web uygulamalarına yönelik aldığı tedbirleri belgelemek için somut bir dayanak oluşturur.
Küçük işletmeler için orantılı bir yaklaşım
“Uygun güvenlik düzeyi” ifadesi, küçük işletmeler için de bir rahatlama anlamına gelir: Kanun herkesten bir bankanın güvenlik bütçesini beklemez. Ancak orantılılık, hiçbir şey yapmamak anlamına da gelmez. Yalnızca bir iletişim formu ve küçük bir müşteri listesi tutan bir işletme için güncel bir içerik yönetim sistemi, güçlü parolalar, düzenli yedek ve web trafiğini süzen uygun maliyetli bir WAF hizmeti, makul ve savunulabilir bir tedbir setidir. Önemli olan, alınan tedbirlerin işlenen verinin hassasiyetiyle ve karşılaşılan risklerle orantılı olduğunu gösterebilmektir. Hangi riskleri değerlendirdiğinizi ve hangi tedbirleri neden seçtiğinizi kısa bir belgeyle kayıt altına almak, olası bir incelemede ciddi bir avantaj sağlar.
Veri ihlali olduğunda: 72 saat içinde bildirim
Kanun, işlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi halinde veri sorumlusunun bu durumu en kısa sürede ilgili kişilere ve Kurul’a bildirmesini ister. Kurul, bu “en kısa süre”yi ihlalin öğrenilmesinden itibaren 72 saat olarak yorumlamıştır.
72 saat, ihlalin kapsamını anlamak için çok kısa bir süredir. Bildirimde hangi veri kategorilerinin etkilendiği, kaç kişinin etkilendiği, ihlalin ne zaman başladığı ve hangi tedbirlerin alındığı gibi bilgiler beklenir. Web trafiğinin kaydını tutan bir WAF, bu soruların cevaplanmasında belirleyici rol oynar. Saldırının hangi adresten geldiğini, hangi sayfayı hedef aldığını ve hangi tarihte başladığını kayıtlardan görebilmek, hem doğru bildirim yapmayı hem de açığı hızla kapatmayı mümkün kılar. Bir WAF’ın ihlali baştan önlemesi ise elbette en iyi senaryodur.
PCI DSS nedir, hangi işletmeleri ilgilendirir?
PCI DSS (Payment Card Industry Data Security Standard), Visa, Mastercard, American Express gibi kart kuruluşlarının oluşturduğu PCI Security Standards Council tarafından yayımlanan bir veri güvenliği standardıdır. Kart verisini saklayan, işleyen ya da ileten her işletmeyi ilgilendirir. Bir kanun değil, sözleşmesel bir standarttır. Ancak sanal POS hizmeti aldığınız banka ya da ödeme kuruluşu, bu standarda uygunluğu sözleşmenin şartı olarak isteyebilir.
Gereksinim 6.4.2: Web uygulamaları için otomatik koruma
Standardın güncel sürümü olan PCI DSS v4.0, internete açık web uygulamalarının korunmasına özel bir gereksinim getirdi. 6.4.2 numaralı gereksinim, bu uygulamaların önüne web tabanlı saldırıları sürekli tespit edip önleyen otomatik bir teknik çözüm konulmasını bekler. Bu gereksinim bir geçiş süresinin ardından 31 Mart 2025 itibarıyla zorunlu hale geldi.
Standart, bu çözümün nasıl çalışması gerektiğini de tarif eder: Uygulamanın önünde konumlanmalı, aktif olarak çalışmalı ve güncel tutulmalı, denetim kayıtları üretmeli ve saldırıları engelleyecek ya da hemen incelenecek bir uyarı oluşturacak şekilde yapılandırılmalıdır. Pratikte bu tarifin karşılığı, büyük ölçüde bir WAF’tır. PCI DSS dünyasında WAF bu nedenle artık “iyi bir uygulama” değil, internete açık uygulamaların korunmasında beklenen bir kontroldür.
Kart verisi sizden geçmese bile neden dikkat etmelisiniz?
Birçok e-ticaret sitesi, kart bilgisini kendi sayfasında almak yerine ödeme kuruluşunun sayfasına yönlendirir ya da onun sağladığı bir çerçeve (iframe) kullanır. Bu yapı, PCI DSS kapsamını önemli ölçüde daraltır, çünkü kart verisi işletmenin sunucusuna hiç uğramaz.
Ancak kapsamın daralması, sitenin güvenliğinin önemsizleştiği anlamına gelmez. Saldırganlar ödeme adımına yönlendirme yapan sayfayı ele geçirirse müşteriyi sahte bir ödeme sayfasına yönlendirebilir ya da sayfaya kart bilgisi toplayan bir betik yerleştirebilir. Bu tür saldırılar, ödeme sayfalarına sızan zararlı betiklerle kart bilgisi kopyalayan yöntemlerin bilinen bir örneğidir. Hangi gereksinimlerin sizin için geçerli olduğu; ödeme altyapınıza, işlem hacminize ve kullandığınız öz değerlendirme anketine göre değişir. Bu kapsamı ödeme kuruluşunuzla ya da yetkili bir değerlendiriciyle netleştirmeniz gerekir.
WAF uyum sürecinde hangi kontrolleri destekler?
KVKK ve PCI DSS farklı amaçlarla hazırlanmış olsa da, web uygulamaları söz konusu olduğunda benzer güvenlik kontrollerine işaret eder. Aşağıdaki tablo, WAF’ın bu kontrollere nasıl katkı sağladığını ve hangi noktalarda başka tedbirlere ihtiyaç duyulduğunu özetler. WAF’ın temel çalışma mantığına yabancıysanız önce WAF nedir sorusunu yanıtladığımız rehbere göz atabilirsiniz:
| Kontrol alanı | Genel beklenti | WAF’ın katkısı | WAF’ın tek başına yetmediği nokta |
|---|---|---|---|
| Uygulama saldırılarının önlenmesi | Bilinen web saldırılarına karşı koruma | SQL enjeksiyonu, XSS gibi saldırı kalıplarını tanıyıp engeller | Güvenli kodlama ve düzenli yama yönetimi |
| Loglama ve izleme | Güvenlik olaylarının kaydedilmesi ve incelenmesi | Engellenen ve şüpheli istekleri kayıt altına alır | Merkezi kayıt yönetimi, saklama politikası, düzenli inceleme |
| Erişim kontrolü | Yetkisiz erişimin önlenmesi | Yönetim panellerine IP veya ülke bazlı kısıt, giriş sayfalarına hız sınırı | Kimlik yönetimi, iki adımlı doğrulama, yetki matrisi |
| Erişilebilirlik | Hizmetin kesintisiz sürmesi | Layer 7 DDoS ve HTTP flood saldırılarını süzer | Yedekleme, felaket kurtarma ve iş sürekliliği planı |
| Açıkların yönetimi | Bilinen açıkların kapatılması | Sanal yama ile açığa giden istekleri geçici olarak durdurur | Yazılımın kalıcı olarak güncellenmesi |
| Veri iletim güvenliği | Verinin güçlü şifreleme ile taşınması | HTTPS bağlantılarının güncel protokollerle karşılanması | Sunucu tarafı şifreleme ve anahtar yönetimi |
Tablonun son sütunu, bu yazının belki de en önemli mesajını taşıyor: WAF, kontrollerin her birine katkı sağlar ama hiçbirini tek başına tamamlamaz. Bir denetimde WAF’ın varlığı güçlü bir kanıttır. Ancak arkasında işleyen bir yama süreci, düzenli incelenen kayıtlar ve tanımlı bir olay müdahale planı yoksa bu kanıt eksik kalır. Bu yüzden WAF destekli web güvenliği, tek başına bir hedef olarak değil, daha geniş bir güvenlik programının parçası olarak konumlandırılmalıdır.

Loglama ve izleme: Denetimde “ne oldu?” sorusunun cevabı
Güvenlik denetimlerinde en sık sorulan sorulardan biri, bir olay yaşandığında bunun nasıl fark edileceği ve nasıl incelenecektir. Hem KVKK rehberinde hem de PCI DSS’in kayıt tutma ve izleme gereksinimlerinde, sistemlere yapılan erişimlerin kaydedilmesi ve bu kayıtların düzenli olarak incelenmesi temel bir beklentidir.
Bir WAF kaydında neler bulunur?
İyi yapılandırılmış bir WAF, her güvenlik olayı için yapılandırılmış bir kayıt üretir. Tipik bir kayıtta şu bilgiler yer alır:
- Zaman damgası: Olayın saniye hassasiyetinde tarihi ve saati.
- Kaynak bilgisi: İsteğin geldiği IP adresi, ülke ve varsa bilinen kötü niyetli kaynak işareti.
- Hedef: İstenen adres, yöntem ve parametreler.
- Eşleşen kural: İsteğin hangi saldırı türüne ya da hangi hız sınırına takıldığı.
- Alınan aksiyon: İsteğin engellendiği, doğrulamaya yönlendirildiği ya da yalnızca kayda alındığı.
Bu kayıtlar, bir saldırının ne zaman başladığını, hangi sayfaları hedef aldığını ve engellenip engellenmediğini gösterir. Bir veri ihlali şüphesinde, saldırganın başarılı olup olmadığını anlamak için web sunucusu kayıtlarıyla birlikte incelenir.
Logların kendisi de kişisel veridir
Burada sık gözden kaçan bir nokta var: WAF ve web sunucusu kayıtları IP adresleri, kullanıcı tarayıcı bilgileri ve bazen form içerikleri barındırır. IP adresleri, KVKK açısından kişisel veri niteliği taşıyabilir. Bu yüzden güvenlik amacıyla tutulan kayıtların kendisi de korunmalıdır.
Kayıtlar için ne kadar süre saklanacağını belirleyen bir saklama süresi tanımlanmalı, bu süre kişisel veri saklama ve imha politikasıyla uyumlu olmalıdır. Kayıtlara kimlerin erişebileceği sınırlanmalı, kayıtlar değiştirilmeye karşı korunmalıdır. Parola ya da kart bilgisi gibi hassas alanların kayıtlara düz metin olarak yazılmadığından emin olunmalıdır. Güvenlik için toplanan veri, yeni bir güvenlik riskine dönüşmemelidir.
Örnek senaryo: Bir ihlal şüphesinde WAF kayıtlarıyla ilk 72 saat
Bir perakende şirketinin müşteri hizmetleri ekibi, bazı müşterilerin kendi adlarına gönderilmiş şüpheli SMS’lerden şikâyet ettiğini fark eder. Şirket, müşteri verilerinin sızmış olabileceğinden şüphelenir ve 72 saatlik süre o an işlemeye başlar.
İlk saatler: Güvenlik ekibi WAF kayıtlarını inceler. Son iki hafta içinde müşteri hesabı sayfasındaki bir parametreye yönelik yüzlerce SQL enjeksiyonu denemesi yapıldığı, bu denemelerin tamamının kural tabanlı filtreye takılıp engellendiği görülür. Kayıtlar, saldırganın web uygulaması üzerinden veriye ulaşamadığını gösteren güçlü bir kanıttır.
İlk gün: İnceleme diğer kanallara yönelir. Kısa süre içinde sızıntının web sitesinden değil, bir iş ortağıyla paylaşılan ve korumasız bırakılmış bir dosyadan kaynaklandığı anlaşılır. WAF kayıtları sayesinde ekip, saatlerini web uygulamasında var olmayan bir açığı aramakla harcamaz.
İkinci ve üçüncü gün: Etkilenen veri kategorileri ve kişi sayısı belirlenir, alınan tedbirlerle birlikte Kurul’a yapılacak bildirim hazırlanır. Bildirimde web uygulamasına yönelik saldırıların tespit edilip engellendiği, kayıtlarla desteklenerek açıklanabilir.
Bu senaryodaki asıl ders şudur: WAF yalnızca saldırıyı durdurmakla kalmaz, bir şeyin olmadığını da kanıtlar. Kriz anında “web sitemiz ihlalin kaynağı değil” diyebilmek ve bunu belgeleyebilmek, doğru yere odaklanmayı sağlar.
ISO 27001 ve diğer çerçevelerde WAF’ın yeri
KVKK ve PCI DSS dışında, birçok kurum bilgi güvenliği yönetim sistemini ISO/IEC 27001 standardına göre kurar ya da iş ortaklarının güvenlik soru formlarını yanıtlar. ISO/IEC 27001:2022’nin Ek A kontrolleri arasında kayıt tutma (8.15), izleme faaliyetleri (8.16), ağ güvenliği (8.20) ve uygulama güvenliği gereksinimleri (8.26) gibi başlıklar yer alır. Standart da belirli bir ürün adı vermez. Ancak internete açık bir web uygulamasının önündeki WAF, bu kontrollerin uygulandığını gösteren somut bir unsur olarak değerlendirilebilir.
Finans, sağlık ve kamu gibi sektörlerde ise sektöre özgü düzenlemeler ve denetim çerçeveleri, web uygulamalarının korunmasına ilişkin ek beklentiler içerebilir. Hangi çerçeveye tabi olursanız olun ortak payda değişmez: İnternete açık uygulamaların bilinen saldırılara karşı korunması, olayların kaydedilmesi ve bu kayıtların düzenli olarak incelenmesi.
Erişim kontrolü: Yönetim panelleri ve hassas sayfalar
Kurumsal sitelerde saldırganların en çok değer verdiği hedef, yönetim panelleridir. Bir yönetici hesabını ele geçiren saldırgan, tek tek açık aramak zorunda kalmadan bütün veriye ulaşabilir. WAF, bu panellere giden yolu daraltmak için etkili bir araçtır:
- IP veya ülke bazlı kısıtlama: Yönetim paneline yalnızca ofis IP adreslerinden ya da şirketin faaliyet gösterdiği ülkeden erişime izin verilir.
- Giriş sayfalarına özel hız sınırı: Kısa sürede çok sayıda başarısız giriş denemesi yapan kaynaklar yavaşlatılır ve engellenir.
- Bot doğrulama: Otomatik parola deneme araçları, giriş formuna ulaşmadan önce doğrulamaya takılır.
Bu kısıtlamalar, kimlik yönetiminin yerini tutmaz. Güçlü ve benzersiz parolalar, iki adımlı doğrulama ve her kullanıcının yalnızca ihtiyaç duyduğu yetkilere sahip olmasını sağlayan bir yetki matrisi, erişim kontrolünün asıl temelini oluşturur. PCI DSS’in güncel sürümü, kart verisi ortamına yapılan erişimlerde çok faktörlü kimlik doğrulamayı da kapsamlı biçimde bekler.
Kurumsal sitelerde WAF yapılandırırken dikkat edilecekler
Bir WAF’ı kurmak ile onu kurumsal bir ortamda doğru işletmek arasında fark vardır. Aşağıdaki noktalar, WAF’ın hem güvenlik hem de denetim açısından değer üretmesini sağlar.
Kuralları sitenize göre ayarlayın
Her web uygulaması farklıdır. Bir kurumsal sitenin içerik yönetim panelinde HTML kodu düzenlenmesi, bir müşteri portalında uzun ve karmaşık form alanları bulunması normaldir. WAF kuralları ilk devreye alındığında bu tür meşru istekler zaman zaman saldırıya benzeyebilir. Yanlış alarmları izleyip kuralları uygulamanıza göre ayarlamak, hem güvenliği hem de kullanıcı deneyimini korur. Bu ayarlamaların gerekçeleriyle birlikte belgelenmesi, denetimde neden belirli bir kuralın gevşetildiğini açıklamanızı sağlar.
Kaynak sunucuyu kilitleyin
WAF’ın değeri, trafiğin gerçekten ondan geçmesine bağlıdır. Sunucunun gerçek IP adresini bilen bir saldırgan WAF’ı atlayabilir. Sunucunun web portlarını yalnızca WAF altyapısından gelen bağlantılara açmak, bu boşluğu kapatır. Denetimlerde bu ayar, korumanın atlatılamadığını gösteren önemli bir kanıttır.
Güncel şifreleme kullanın
PCI DSS, kart verisinin açık ağlarda güçlü şifreleme ile iletilmesini ister. KVKK açısından da kişisel verilerin şifreli kanallarla taşınması temel tedbirlerdendir. WAF’ın HTTPS bağlantılarını güncel protokollerle karşılaması ve eski, zayıf şifreleme yöntemlerine izin vermemesi gerekir. Önem Bilişim’in Layer 7 / WAF Koruma hizmetinde koruma altındaki siteler HTTPS ile yayın yapar ve SSL sertifikası paket ücretine dahildir.
Sürekli denetim için doğru modu seçin
PCI DSS’in 6.4.2 gereksinimi, web tabanlı saldırıların “sürekli” tespit edilip önlenmesini bekler. Önem Bilişim’in koruma hizmetinde iki mod bulunur. Sensör Mod saldırı algılandığında devreye girer ve normal zamanlarda ziyaretçilere ek bir doğrulama göstermez. 7/24 Mod ise tüm trafiği kesintisiz olarak denetler. Ödeme alan ve kişisel veri işleyen kurumsal siteler için trafiğin sürekli denetlendiği 7/24 Mod, bu beklentiyle daha doğrudan örtüşen yaklaşımdır. Hangi modun sizin risk profilinize uyduğunu güvenlik ekibinizle birlikte değerlendirmenizi öneririz.
Değişiklikleri kayıt altına alın
Kural değişiklikleri, istisna tanımları, koruma modundaki geçişler ve hız sınırı ayarları; kimin, ne zaman ve neden yaptığıyla birlikte kayıt altına alınmalıdır. Bu, hem olası bir hatanın kaynağını bulmayı kolaylaştırır hem de denetimde değişiklik yönetimi sürecinin işlediğini gösterir.
Kurumsal WAF seçerken sorulacak sorular
Bir kurumsal WAF hizmeti değerlendirilirken teknik özelliklerin yanında uyum süreçlerini doğrudan etkileyen sorular da sorulmalıdır:
- Veriler nerede işleniyor? WAF, HTTPS bağlantılarını açarak istekleri inceler. Bu, form içerikleri dahil kişisel verilerin koruma altyapısından geçmesi demektir. Altyapının hangi ülkede bulunduğu, KVKK’nın yurt dışına veri aktarımına ilişkin hükümleri açısından önemlidir.
- Kayıtlar ne kadar süre saklanıyor ve nasıl erişiliyor? Olay incelemesi için kayıtlara ihtiyaç duyduğunuzda bunlara nasıl ulaşacağınızı önceden bilin.
- Koruma modunu ve kuralları kim yönetiyor? Değişikliklerin kontrol panelinden sizin tarafınızdan mı, destek ekibi tarafından mı yapıldığı, değişiklik yönetimi sürecinizi belirler.
- Hizmetin aktiflik taahhüdü ne? Bir güvenlik katmanının kendisinin kesintiye uğraması, erişilebilirlik riskine dönüşmemelidir.
- Saldırı anında müdahale nasıl işliyor? 7/24 ulaşılabilecek bir destek kanalı ve net bir iletişim süreci, olay müdahale planınızın parçası olmalıdır.
İyi bir sağlayıcının bu sorulara ne kadar açık cevap vermesi gerektiğini, aktiflik taahhüdünün gerçekte ne anlama geldiğini ve aylık raporda neleri görmeyi beklemeniz gerektiğini kurumsal müşteriye Layer 7 korumanın nasıl anlatılması gerektiğini ele aldığımız rehberde ayrıntılı olarak inceledik.
WAF tek başına uyumluluk sağlamaz: Bütünsel güvenlik yaklaşımı
WAF’ı bir güvenlik mimarisinin kalkanı olarak düşünmek doğru olur. Ancak kalkan, ordunun tamamı değildir. KVKK ve PCI DSS süreçlerinde WAF’ın yanında şu unsurların da işliyor olması gerekir:
- Politikalar ve prosedürler: Bilgi güvenliği politikası, kişisel veri saklama ve imha politikası, erişim yetki matrisi.
- Yama ve açık yönetimi: Kritik güvenlik güncellemelerinin tanımlı sürelerde uygulanması, düzenli zafiyet taramaları.
- Sızma testleri: Uygulamanın yetkin bir ekip tarafından düzenli aralıklarla ve önemli değişikliklerden sonra test edilmesi.
- Yedekleme ve kurtarma: Verilerin düzenli yedeklenmesi ve geri yüklemenin test edilmesi. Bu konuyu VDS sunucularda otomatik yedekleme ve veri güvenliği yazımızda ayrıntılı olarak anlattık.
- Olay müdahale planı: Bir ihlal şüphesinde kimin ne yapacağının, 72 saatlik bildirim sürecinin nasıl yürütüleceğinin önceden belirlenmesi.
- Farkındalık eğitimleri: Çalışanların oltalama saldırılarını tanıması ve parola güvenliği konusunda bilinçlenmesi.
Denetime hazırlık kontrol listesi
Bir KVKK incelemesi, PCI DSS değerlendirmesi ya da bir iş ortağının güvenlik soru formu öncesinde aşağıdaki listeyi gözden geçirmek, web uygulamalarına ilişkin soruları güvenle cevaplamanızı sağlar:
- İnternete açık tüm web uygulamalarınızın ve alan adlarınızın güncel bir listesi var mı?
- Bu uygulamaların her biri WAF veya eşdeğer bir koruma katmanının arkasında mı?
- Sunucuların web portları yalnızca koruma altyapısından gelen trafiğe mi açık?
- Koruma kayıtları ne kadar süre saklanıyor ve düzenli olarak inceleniyor mu?
- Kayıtların kendisine erişim sınırlandırılmış ve saklama süresi politikalarla uyumlu mu?
- Yönetim panelleri IP kısıtlaması, hız sınırı ve iki adımlı doğrulama ile korunuyor mu?
- HTTPS bağlantıları güncel protokollerle mi yapılıyor, sertifikalar zamanında yenileniyor mu?
- Kural değişiklikleri ve istisnalar gerekçeleriyle birlikte belgeleniyor mu?
- Kritik güvenlik güncellemeleri için tanımlı bir süre ve süreç var mı?
- Bir veri ihlali şüphesinde izlenecek adımlar ve sorumlular belli mi?
Önem Bilişim ile kurumsal WAF ve Layer 7 koruma
Önem Bilişim’in kurumsal WAF koruması, kurumsal sitelerin internete açık yüzünü uygulama katmanında korumak için tasarlanmıştır. Sitenize gelen HTTP ve HTTPS istekleri koruma altyapısında incelenir. HTTP flood saldırıları, kötü niyetli botlar ve korumayı atlatma girişimleri sitenize ulaşmadan ayıklanır. WAF, uygulama katmanı saldırılarının yanında SQL enjeksiyonu ve XSS gibi yaygın uygulama saldırılarına karşı da kural tabanlı koruma sağlar.
Kurumsal ihtiyaçlar açısından öne çıkan özellikler şunlardır:
- 7/24 Mod ile sürekli denetim: Trafiğin kesintisiz olarak denetlenmesini isteyen kurumlar için.
- Kontrol paneli: Koruma modunu ve hız sınırı ayarlarını destek beklemeden kendiniz yönetirsiniz.
- Ücretsiz SSL: Koruma altındaki siteler HTTPS ile yayın yapar.
- Katmanlı altyapı: Ağ seviyesindeki (Layer 3/4) hacimsel DDoS saldırılarına karşı korumalı bir altyapı üzerinde çalışır.
- %99 site aktiflik garantisi ve 7/24 teknik destek: Koruma altındaki siteler için resmi hizmet taahhüdü.
Siteniz mevcut sunucusunda kalır. Trafik koruma altyapısına yönlendirildikten sonra koruma genellikle 12 ile 24 saat içinde aktif olur. Uyum süreçlerinize uygun yapılandırma için ekibimizle görüşebilirsiniz.
Sık Sorulan Sorular
WAF kurmak KVKK uyumluluğu sağlar mı?
Tek başına sağlamaz. KVKK, işlenen verinin niteliğine ve risklere uygun teknik ve idari tedbirlerin bütün olarak alınmasını bekler. WAF, internete açık web uygulamalarının korunması, saldırıların tespiti ve kayıt tutma gibi teknik tedbirlerin önemli bir parçasıdır. Uyum ise politikalar, süreçler ve diğer kontrollerle birlikte sağlanır.
PCI DSS’te WAF zorunlu mu?
PCI DSS v4.0’ın 6.4.2 gereksinimi, 31 Mart 2025’ten itibaren internete açık web uygulamalarının önünde, web tabanlı saldırıları sürekli tespit edip önleyen otomatik bir teknik çözüm bulunmasını bekler. WAF, bu gereksinimi karşılamak için en yaygın kullanılan çözümdür. Gereksinimin sizin için geçerli olup olmadığı ödeme altyapınıza ve kapsamınıza göre değişir.
WAF kayıtları kişisel veri içerir mi?
Çoğu zaman içerir. IP adresleri, tarayıcı bilgileri ve bazen form içerikleri kişisel veri niteliği taşıyabilir. Bu nedenle güvenlik kayıtlarının saklama süresi kişisel veri saklama ve imha politikasıyla uyumlu olmalı, kayıtlara erişim sınırlandırılmalı ve hassas alanların kayıtlara düz metin olarak yazılması önlenmelidir.
Kart bilgisini ödeme kuruluşunun sayfasında alıyorsam WAF’a ihtiyacım var mı?
Kart verisinin sunucunuza uğramaması PCI DSS kapsamını daraltır, ancak sitenizin güvenliğini önemsizleştirmez. Ödeme adımına yönlendiren sayfaların ele geçirilmesi, müşterilerin sahte sayfalara yönlendirilmesine ya da kart bilgisi toplayan betiklerin yerleştirilmesine yol açabilir. Ayrıca sitenizdeki kişisel veriler KVKK kapsamında korunmaya devam eder.
Kurumsal siteler için hangi WAF modu daha uygundur?
Ödeme alan ve yoğun kişisel veri işleyen kurumsal siteler için trafiğin sürekli denetlendiği bir mod, düzenleyici beklentilerle daha doğrudan örtüşür. Önem Bilişim’de bu ihtiyaç 7/24 Mod ile karşılanır. Saldırı riski daha düşük siteler için yalnızca saldırı algılandığında devreye giren Sensör Mod tercih edilebilir.
*Bu yazı genel bilgilendirme amacı taşır, hukuki danışmanlık yerine geçmez. Kurumunuza özgü yükümlülükleri bir hukuk ve bilgi güvenliği uzmanıyla birlikte değerlendirmenizi öneririz.*
Kurumsal WAF
Uyum sürecinizde güçlü bir teknik katman
İnternete açık uygulamalarınızı 7/24 Mod ile sürekli denetleyin; SQL enjeksiyonu, XSS, bot ve HTTP flood saldırıları sitenize ulaşmadan süzülsün.