 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
Kurumsal Müşterilerinize Layer 7 Korumasını Nasıl Anlatmalısınız? Web Güvenliğinde Şeffaflık
Kurumsal müşterilere Layer 7 koruma ve WAF hizmetini şeffaf anlatma rehberi: kapsam, SLA, müdahale süreci, raporlama ve koruma katmanlarını doğru anlatın.
İçindekiler
- Kurumsal müşteri gerçekte neyi merak eder?
- Teknik kapsamı sade bir dille anlatmak
- Katmanları benzetmelerle anlatmak
- Üç cümlelik özet şablonu
- Jargonu müşterinin diline çevirmek
- Kapsam belgesi: Neler korunur, neler korunmaz?
- SLA’yı doğru okumak ve doğru anlatmak
- Önem Bilişim’in %99 site aktiflik garantisi ne anlama gelir?
- SLA’da tanımlanması gereken kavramlar
- Ajanslar için: Müşteriye vereceğiniz taahhüt, sağlayıcınızınkini aşmamalı
- Müdahale ve iletişim planı
- Olay sonrası rapor
- İzleme ve raporlama: Müşteriye ne gösterilmeli?
- Hizmeti devreye alırken: Müşteriyle adım adım süreç
- Müşteri ekibinin bilmesi gerekenler: Kısa bir iç eğitim
- Koruma modlarını müşteriye anlatmak: Sensör Mod ve 7/24 Mod
- Fiyatı değil, değeri anlatmak
- Yenileme zamanında değeri hatırlatmak
- Kaçınılması gereken iletişim hataları
- Örnek müşteri sunumu: Beş adımlık akış
- Zor sorulara dürüst cevaplar
- Önem Bilişim ile şeffaf Layer 7 koruma hizmeti
- Sık Sorulan Sorular
- Kurumsal müşteriye WAF nasıl anlatılır?
- Layer 7 koruma için “%100 garanti” demek doğru mu?
- %99 aktiflik garantisi ne anlama gelir?
- Güvenlik hizmeti için müşteriye hangi raporlar sunulmalı?
- Sensör Mod ile 7/24 Mod arasında nasıl seçim yapılmalı?
Toplantının sonuna doğru müşterinin bilgi işlem müdürü sorar: “Peki bu koruma her saldırıyı engelliyor mu? Yüzde yüz garanti veriyor musunuz?” Masadaki herkes cevabı bekler. Bu an, bir güvenlik hizmetinin satıldığı ya da güvenin kaybedildiği andır. “Evet, hiçbir saldırı geçemez” demek kolaydır ve o an işe yarayabilir. Ancak ilk kesintide, ilk yanlış alarmda ya da ilk sorulan “neden?” sorusunda bu cümle, bütün ilişkinin üzerine düşen bir gölgeye dönüşür.
Web güvenliği hizmetleri, müşteri tarafından kolayca görülemeyen ve ölçülemeyen hizmetlerdir. Her şey yolunda gittiğinde hiçbir şey olmuyormuş gibi görünür. Bu yüzden kurumsal müşteriler bir Layer 7 koruma hizmetini değerlendirirken teknik özelliklerden çok, sağlayıcının neyi nasıl anlattığına bakar. Kapsamın net olması, sınırların dürüstçe söylenmesi, olay anında nasıl iletişim kurulacağının bilinmesi ve hizmetin değerinin düzenli raporlarla görünür kılınması, uzun soluklu bir iş ilişkisinin temelidir.
Bu yazı; web ajansları, bayi hosting sağlayıcıları, yönetilen hizmet sağlayıcıları ve şirket içi bilgi işlem ekipleri için hazırlandı. Kurumsal müşterinize ya da yönetiminize Layer 7 korumayı nasıl anlatacağınızı; kapsam belgesinden SLA’ya, olay iletişiminden aylık raporlara kadar adım adım ele alıyoruz.
Kurumsal müşteri gerçekte neyi merak eder?
Teknik ekipler güvenliği katmanlar, protokoller ve kurallar üzerinden düşünür. Kurumsal müşteri ise aynı konuyu iş sonuçları üzerinden düşünür. Bir sunumun başarılı olması için önce müşterinin zihnindeki soruları bilmek gerekir:
- “Sitemiz kapanır mı?” Müşterinin asıl korkusu, satışların durması ve markanın zarar görmesidir. Uzayan kesintiler Google sıralamalarına da zarar verebilir; organik trafiğe bağımlı müşteriler için bu ayrı bir risk kalemidir.
- “Verilerimiz güvende mi?” Müşteri bilgilerinin sızması, hem itibar hem yasal sorumluluk açısından en ağır senaryodur.
- “Bir sorun olursa ne kadar sürede haberimiz olur ve kim ilgilenir?” Belirsizlik, kesintinin kendisinden daha çok endişe yaratır.
- “Bizim tarafımızda ne değişecek?” Siteyi taşımak, ekibin iş yapış şeklini değiştirmek ya da kullanıcı deneyimini bozmak istemezler.
- “Neye para ödüyoruz?” Görünmeyen bir hizmetin değerini yönetim kuruluna nasıl açıklayacaklarını bilmek isterler.
- “Sınırlar nerede?” Deneyimli bir bilgi işlem yöneticisi, hiçbir güvenlik ürününün her şeyi çözmediğini bilir ve sınırları duymak ister.
Bu soruların hiçbiri “hangi kural seti kullanılıyor” ya da “hangi algoritma uygulanıyor” sorusu değildir. Teknik ayrıntılar elbette önemlidir ve gerektiğinde paylaşılmalıdır. Ancak sunumun omurgası bu altı sorunun cevapları üzerine kurulmalıdır.
Teknik kapsamı sade bir dille anlatmak
Layer 7 koruma ve WAF gibi kavramları teknik olmayan bir dinleyiciye anlatmanın en etkili yolu, günlük hayattan benzetmeler kullanmaktır. Sunumdan önce kavramların temelini tazelemek isterseniz WAF’ın ne olduğunu ve neden zorunlu hale geldiğini anlattığımız yazı iyi bir başlangıç noktasıdır.
Katmanları benzetmelerle anlatmak
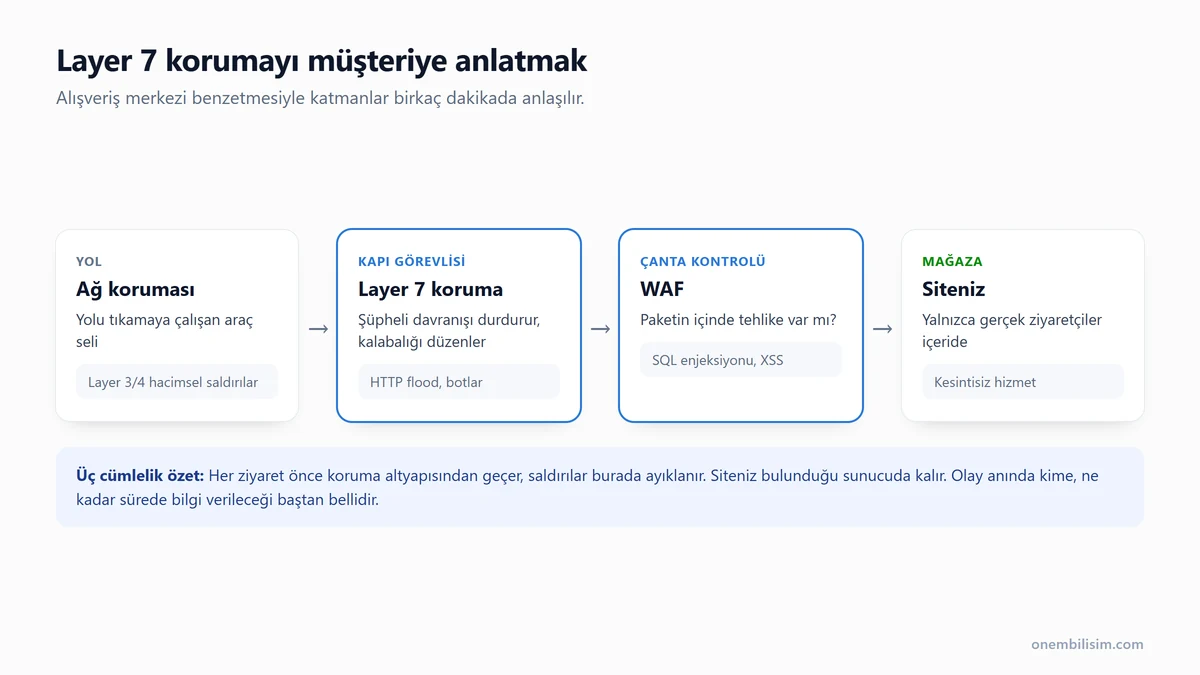
Bir alışveriş merkezini düşünün. Otoparka giden yol, sitenize ulaşan internet bağlantısıdır. Bu yolu tıkamaya çalışan yüzlerce araç, hacimsel DDoS saldırılarıdır ve bunlarla yol yönetimi, yani altyapı sağlayıcısının ağ koruması ilgilenir. Alışveriş merkezinin kapısındaki görevli ise Layer 7 korumadır: İçeri girmek isteyen her kişiye bakar, davranışı şüpheli olanları durdurur, kalabalığı düzenler. WAF da bu görevlinin elindeki çanta kontrol cihazına benzer: Kapıdan geçen paketlerin içinde tehlikeli bir şey olup olmadığını kontrol eder.
Bu benzetme, müşterinin birkaç dakika içinde şu üç şeyi anlamasını sağlar: Saldırıların farklı türleri vardır, her tür farklı bir noktada durdurulur ve Layer 7 koruma, sitenin kapısında çalışan katmandır.
Üç cümlelik özet şablonu
Teknik bir sunumun sonunda müşterinin aklında kalması gereken şey, üç cümleyle özetlenebilmelidir. Örnek bir şablon:
*”Sitenize gelen her ziyaret önce koruma altyapısından geçiyor; saldırı amaçlı istekler ve kötü niyetli botlar burada ayıklanıyor, sitenize yalnızca gerçek ziyaretçiler ulaşıyor. Siteniz bulunduğu sunucuda kalıyor, ekibinizin çalışma şekli değişmiyor. Koruma ve sitenin erişilebilirliği sürekli izleniyor; bir olay yaşandığında size hangi kanaldan, ne kadar sürede bilgi verileceği baştan belli.”*
Bu şablonu kendi hizmetinize ve müşterinize göre uyarlayın. Önemli olan, müşterinin sunumdan sonra yönetimine bu üç cümleyi kendi kelimeleriyle aktarabilmesidir.
Jargonu müşterinin diline çevirmek
| Teknik terim | Müşteriye anlatım |
|---|---|
| HTTP flood | Sitenizi yormak için gönderilen yapay ziyaret seli |
| Rate limiting | Aynı kaynaktan kısa sürede gelen aşırı isteklerin yavaşlatılması |
| Bot doğrulama (challenge) | Ziyaretçinin gerçek bir tarayıcı olduğunun arka planda kontrol edilmesi |
| Origin sunucu | Sitenizin asıl barındığı sunucu |
| False positive | Gerçek bir ziyaretçinin yanlışlıkla şüpheli görülmesi |
| Layer 3/4 saldırısı | Sitenize giden yolu trafikle tıkamaya çalışan saldırılar |
| Sanal yama | Yazılımdaki bir açık kapatılana kadar o açığa giden isteklerin kapıda durdurulması |
Kapsam belgesi: Neler korunur, neler korunmaz?
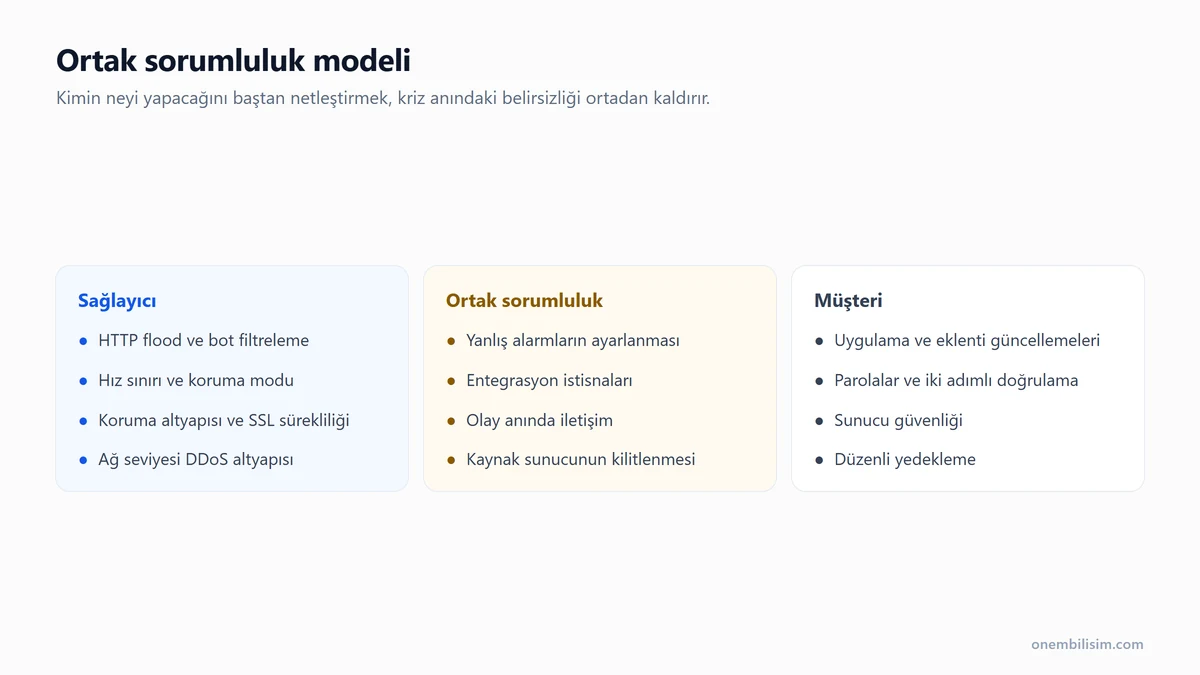
Şeffaflığın en somut aracı, yazılı bir kapsam belgesidir. Bu belge, hizmetin neyi üstlendiğini, neyi üstlenmediğini ve hangi konularda iki tarafın birlikte sorumlu olduğunu açıkça ortaya koyar. Bulut hizmetlerinde yaygın olarak kullanılan “ortak sorumluluk modeli”, güvenlik hizmetlerini anlatmak için de son derece uygundur.
| Kapsamda (sağlayıcının sorumluluğu) | Kapsam dışında (müşterinin sorumluluğu) | Ortak sorumluluk |
|---|---|---|
| HTTP ve HTTPS flood saldırılarının süzülmesi | Web uygulamasının ve eklentilerin güncel tutulması | Yanlış alarmların tespiti ve kuralların siteye göre ayarlanması |
| Kötü niyetli bot ve atlatma girişimlerinin engellenmesi | Yönetici parolaları ve iki adımlı doğrulama | Ödeme, entegrasyon ve izleme servisleri için istisnaların tanımlanması |
| Hız sınırlama ve koruma modunun işletilmesi | Sunucu güvenlik duvarı ve işletim sistemi güncellemeleri | Saldırı anında iletişim ve karar süreçleri |
| Koruma altyapısının ve SSL’in sürekliliği | Verilerin düzenli yedeklenmesi | Kaynak sunucunun koruma dışından erişime kapatılması |
| Ağ katmanındaki hacimsel saldırılara karşı altyapı koruması | İş mantığı hataları ve uygulama içi yetkilendirme | Değişikliklerin önceden haber verilmesi |
Bu tablo, müşteriyle yapılan ilk görüşmede paylaşıldığında iki önemli şey sağlar. Birincisi, müşteri neyi satın aldığını net olarak bilir. İkincisi, bir sorun yaşandığında “bu sizin işinizdi” ya da “bunu bilmiyorduk” tartışmaları baştan önlenir. Bir WordPress eklentisindeki açık yüzünden yaşanan bir ihlalde, kapsam belgesi kimin neyi yapması gerektiğini önceden belirlemiş olur.
SLA’yı doğru okumak ve doğru anlatmak
Hizmet seviyesi taahhüdü (SLA), kurumsal müşterilerin en çok dikkat ettiği belgedir. Ancak SLA’daki yüzdelerin ne anlama geldiği çoğu zaman yanlış anlaşılır. Yüzde 99 ile yüzde 99,9 arasındaki fark küçük görünür, ama pratikte çok farklı sonuçlara karşılık gelir.
| Aktiflik oranı | 30 günlük bir ayda izin verilen en fazla kesinti |
|---|---|
| %99 | 7 saat 12 dakika |
| %99,5 | 3 saat 36 dakika |
| %99,9 | 43 dakika |
| %99,99 | Yaklaşık 4 dakika 19 saniye |
Bu tabloyu müşteriyle paylaşmak, şeffaflığın en güçlü göstergelerinden biridir. Çünkü yüzdeyi somut bir süreye çevirir ve müşterinin beklentisini gerçekçi bir zemine oturtur.
Önem Bilişim’in %99 site aktiflik garantisi ne anlama gelir?
Önem Bilişim’in Layer 7 / WAF Koruma hizmeti, koruma altındaki siteler için %99 site aktiflik garantisi sunar. Bu taahhüt, bir aylık dönemde koruma altındaki sitenin erişilebilir kalacağına dair resmi bir alt sınırdır. Yukarıdaki tabloya göre bu, kâğıt üzerinde ayda en fazla yaklaşık 7 saatlik kesintiye denk gelir. Burada önemli olan nokta şudur: Bu oran hedeflenen performans değil, hizmetin taahhüt ettiği alt sınırdır. Korumanın amacı sitenin saldırı anında da erişilebilir kalmasıdır ve gerçek aktiflik, saldırıların koruma altyapısında süzülmesiyle bu sınırın çok üzerinde seyreder.
Müşteriye bu ayrımı dürüstçe anlatmak, iki yönlü bir güven oluşturur: Müşteri garantinin neyi kapsadığını bilir, sağlayıcı da abartılı bir vaatte bulunmamış olur.
SLA’da tanımlanması gereken kavramlar
Bir SLA belgesinin gerçekten işe yaraması için yalnızca yüzdeyi değil, şu kavramları da açıkça tanımlaması gerekir:
- Ölçüm yöntemi: Aktiflik nasıl ve nereden ölçülüyor? Hangi aralıklarla kontrol ediliyor?
- Hariç tutulan durumlar: Planlı bakım çalışmaları, müşterinin kendi sunucusundan kaynaklanan sorunlar ve müşterinin yaptığı yapılandırma değişiklikleri genellikle hariç tutulur. Bunların açıkça yazılması gerekir.
- Müdahale süresi ve çözüm süresi: Bir olay bildirildiğinde ilk yanıtın ne kadar sürede verileceği ile sorunun ne kadar sürede çözüleceği farklı kavramlardır. İkisinin karıştırılması yanlış beklentilere yol açar.
- Bildirim kanalları: Olay anında hangi kanaldan, kime ulaşılacağı.
- Telafi mekanizması: Taahhüdün karşılanmadığı durumlarda nasıl bir telafi uygulanacağı.
Ajanslar için: Müşteriye vereceğiniz taahhüt, sağlayıcınızınkini aşmamalı
Hizmeti kendi markanızla müşterilerinize sunan bir ajans ya da bayi iseniz, dikkat etmeniz gereken önemli bir nokta var: Müşterinize verdiğiniz aktiflik ve müdahale taahhütleri, kullandığınız altyapı sağlayıcısının size verdiği taahhütlerden daha iddialı olmamalıdır. Sağlayıcınız %99 aktiflik taahhüt ediyorsa, müşterinize %99,9 vaat etmek, karşılayamayacağınız bir riski üstlenmek demektir. Taahhütlerin zincirleme olarak birbiriyle uyumlu olması, hem sözleşmesel hem de itibar açısından sizi korur. Müşterinize ek değer sunmak istiyorsanız bunu daha sık raporlama, daha hızlı iletişim ya da kampanya dönemlerinde proaktif izleme gibi kendi kontrolünüzdeki hizmetlerle yapın.
Müdahale ve iletişim planı
Kurumsal müşteriler için bir saldırının kendisi kadar, saldırı sırasında ne olduğunu bilmemek de stres yaratır. Bu yüzden hizmet başlamadan önce bir olay iletişim planı üzerinde anlaşmak gerekir. Olayları ciddiyetine göre sınıflandırmak, her seviyede neyin yapılacağını netleştirir.
| Seviye | Örnek durum | İlk bilgilendirme | Güncelleme sıklığı |
|---|---|---|---|
| Kritik | Site erişilemez durumda | Hemen, telefon veya anlık mesaj | Durum değiştikçe, sık aralıklarla |
| Yüksek | Site yavaş, saldırı süzülüyor | Kısa süre içinde, yazılı | Saldırı süresince düzenli |
| Orta | Yanlış alarm, bazı kullanıcılar etkileniyor | Aynı gün | Çözüme kadar |
| Bilgi | Engellenen saldırı, kullanıcı etkisi yok | Aylık raporda | Rapor dönemine göre |
Planın içinde şu sorular da cevaplanmalıdır: Müşteri tarafında kim bilgilendirilecek? Siteyi bakım moduna alma ya da bir özelliği geçici olarak kapatma gibi kararları kim verecek? Müşterinin kendi kullanıcılarına ne söyleneceği kimin sorumluluğunda?
Önem Bilişim; canlı destek, WhatsApp ve telefon üzerinden 7/24 teknik destek sunar. Altyapının genel durumu da herkese açık bir sistem durumu sayfasından izlenebilir. Bu kanalları müşterinizle önceden paylaşmak ve olay anında hangisinin kullanılacağını belirlemek, kriz anındaki belirsizliği ortadan kaldırır.
Olay sonrası rapor
Önemli bir olaydan sonra müşteriye kısa ve anlaşılır bir olay sonrası rapor sunmak, güvenin en çok pekiştiği adımdır. Bu raporda olayın ne zaman başladığı ve bittiği, ne tür bir saldırı olduğu, hangi önlemlerin alındığı, kullanıcıların ne ölçüde etkilendiği ve tekrarlanmaması için ne yapılacağı yer almalıdır. Suçlayıcı değil, öğrenme odaklı bir dil kullanılmalıdır.
İzleme ve raporlama: Müşteriye ne gösterilmeli?
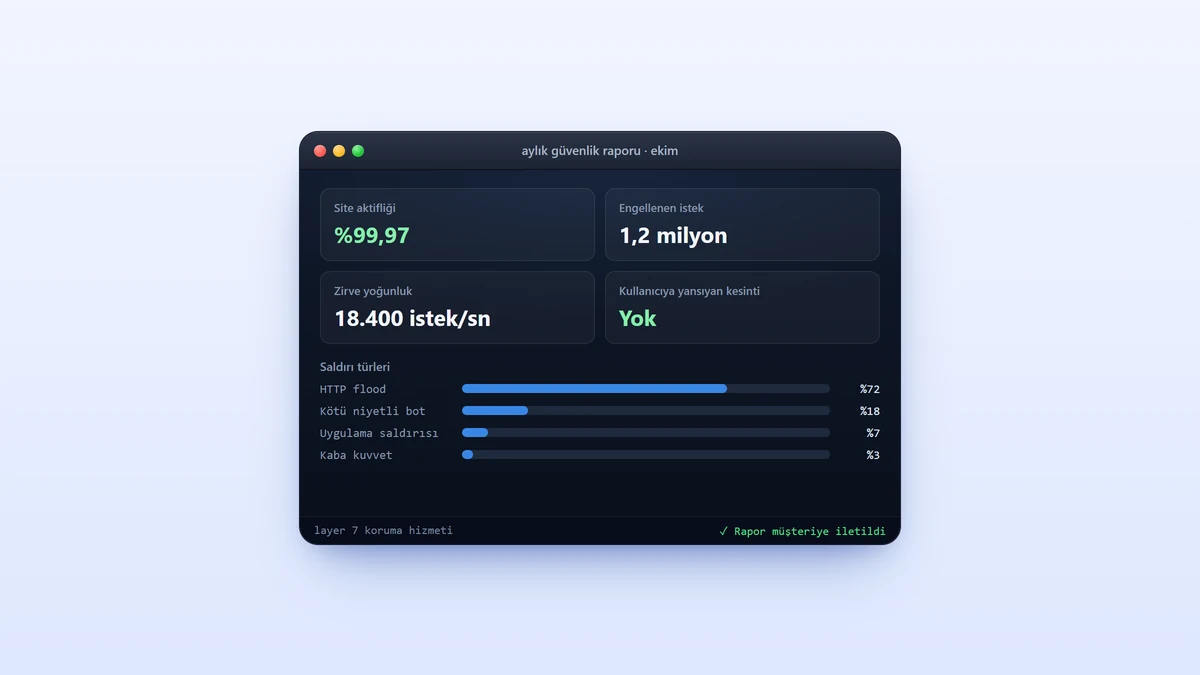
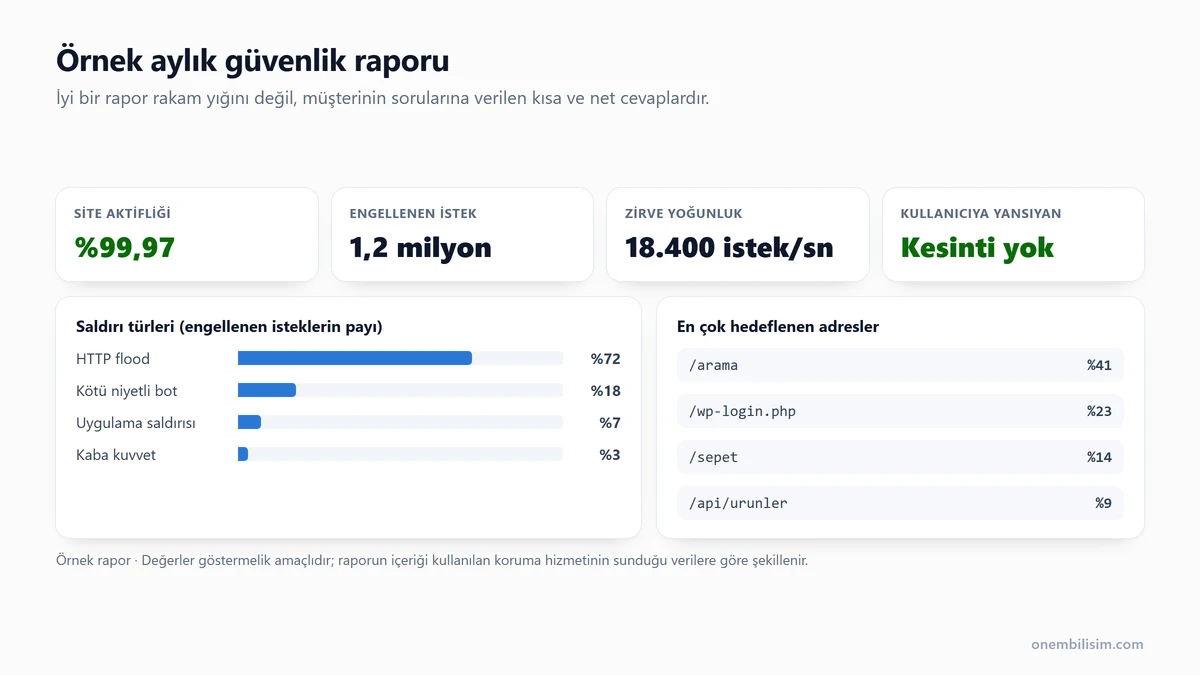
Görünmeyen bir hizmetin değerini görünür kılmanın yolu, düzenli raporlamadır. Ancak her rakam anlamlı değildir. “Bu ay 1,2 milyon istek engellendi” cümlesi etkileyici görünür ama tek başına bir şey anlatmaz. Müşteri bu rakamın normal mi, yüksek mi olduğunu ve kendisi için ne anlama geldiğini bilemez.
İyi bir aylık rapor şu soruları cevaplar:
- Siteniz bu ay ne kadar erişilebilir oldu? Aktiflik oranı ve varsa kesintilerin nedenleri.
- Hangi saldırılar geldi ve ne oldu? Saldırı türleri, zirve anında saniyedeki istek sayısı ve saldırıların kullanıcıları etkileyip etkilemediği.
- En çok hangi sayfalar hedef alındı? Bu bilgi, müşterinin uygulama tarafında iyileştirme yapması gereken yerleri gösterir.
- Yanlış alarmlar oldu mu, nasıl çözüldü? Şeffaflığın en önemli parçalarından biridir.
- Önümüzdeki dönem için öneriler neler? Örneğin bir kampanya öncesi korumanın 7/24 moda alınması ya da güncellenmesi gereken bir eklenti.
Raporun içeriği kullandığınız koruma hizmetinin sunduğu verilere göre şekillenir. Hizmeti seçerken hangi verilere erişebileceğinizi ve bunları müşterinize nasıl aktarabileceğinizi önceden netleştirin.
Hizmeti devreye alırken: Müşteriyle adım adım süreç
İyi anlatılmış bir hizmetin ilk sınavı kurulum sürecidir. Kurulum sırasında yaşanan bir aksaklık, müşterinin bütün sunumda duyduklarına olan güvenini sarsabilir. Aşağıdaki süreç, devreye alma aşamasını öngörülebilir hale getirir:
- Başlangıç toplantısı: Kapsam belgesi, iletişim planı ve sorumlular üzerinde son kez mutabık kalınır.
- Teknik envanter: Korunacak alan adları ve alt alan adları, ödeme kuruluşlarının geri bildirim adresleri, pazaryeri ve muhasebe entegrasyonları, mobil uygulama API’leri ve uptime izleme servisleri listelenir. Bu otomatik trafiklerin korumaya takılmaması için istisnalar önceden planlanır.
- Yönlendirme zamanı: DNS değişikliği, sitenin trafiğinin en düşük olduğu saatlere planlanır ve müşteri önceden bilgilendirilir.
- Kaynak sunucunun kilitlenmesi: Koruma devreye girdikten sonra sunucunun web portları yalnızca koruma altyapısına açılır.
- İlk hafta gözlemi: Yanlış alarmlar ve müşteri tarafından bildirilen sorunlar yakından izlenir, gerekli ayarlamalar yapılır.
- İlk değerlendirme toplantısı: İlk ayın sonunda ilk rapor birlikte incelenir, koruma modu ve ayarlar müşterinin ihtiyacına göre gözden geçirilir.
Bu adımları bir takvim halinde müşteriye sunmak, “ne zaman ne olacak” sorusunu baştan cevaplar ve kurulumu bir belirsizlik dönemi olmaktan çıkarır.
Müşteri ekibinin bilmesi gerekenler: Kısa bir iç eğitim
Korumanın sorunsuz işlemesi, müşterinin kendi ekibinin birkaç temel konuyu bilmesine de bağlıdır. Müşterinizin web ve müşteri hizmetleri ekipleriyle yapacağınız yarım saatlik bir bilgilendirme, sonradan yaşanacak pek çok yanlış anlamayı önler:
- Doğrulama ekranını tanımak: Saldırı anında bazı ziyaretçiler kısa bir doğrulama ekranı görebilir. Ekibin bunun bir arıza değil, korumanın çalıştığının işareti olduğunu bilmesi gerekir.
- Yanlış alarmı doğru bildirmek: Gerçek bir kullanıcı engellendiğinde; saat, sayfa adresi ve mümkünse ekran görüntüsüyle birlikte bildirim yapılması, sorunun dakikalar içinde çözülmesini sağlar.
- DNS değişikliklerinde haber vermek: Alan adı ayarlarında yapılacak bir değişiklik korumayı devre dışı bırakabilir. Bu tür değişikliklerin önceden haber verilmesi gerekir.
- Kimi arayacağını bilmek: Olay anında ilk aranacak kişi ve kullanılacak kanal, ekipteki herkes tarafından bilinmelidir.
Koruma modlarını müşteriye anlatmak: Sensör Mod ve 7/24 Mod
Koruma modları, müşteriyle konuşurken somut bir karar noktası sunar. Önem Bilişim’in Layer 7 / WAF Koruma hizmetinde iki mod bulunur ve hangisinin seçileceği müşterinin risk profiline ve kullanıcı deneyimi önceliklerine bağlıdır.
| Mod | Ne zaman devrede? | Ziyaretçi deneyimi | Kimler için uygun? |
|---|---|---|---|
| Sensör Mod | Saldırı algılandığında devreye girer | Saldırı yokken hiçbir ek doğrulama yoktur | Ara sıra hedef alınan, dönüşüm oranı hassas siteler |
| 7/24 Mod | Trafiği sürekli denetler | Tüm trafik sürekli kontrolden geçer | Sık hedef alınan, ödeme alan veya yüksek riskli siteler |
Müşteriye bu seçimi anlatırken dengenin kendisini göstermek önemlidir: Sürekli denetim daha sıkı bir koruma sağlar, saldırı anında devreye giren mod ise normal zamanlarda ziyaretçi deneyimini hiç etkilemez. Mod kontrol panelinden değiştirilebildiği için, örneğin kampanya dönemlerinde 7/24 Mod’a geçip kampanya sonrasında Sensör Mod’a dönmek de mümkündür. Bu esneklik, müşteriye kontrolün kendisinde olduğunu hissettirir.
Fiyatı değil, değeri anlatmak
Kurumsal müşteri bir güvenlik hizmetinin fiyatını, başka bir kalemle değil, önlediği kayıpla karşılaştırmalıdır. Bunu sağlamanın en etkili yolu, müşteriyle birlikte basit bir kesinti maliyeti hesabı yapmaktır: Sitenin bir saatlik kesintisi ne kadar ciroya, kaç müşteri talebine ve ne kadar reklam harcamasına mal olur?
Bu hesap korkutmak için değil, karar vermeyi kolaylaştırmak için yapılmalıdır. Abartılı senaryolar yerine müşterinin kendi verileriyle yapılan muhafazakâr bir hesap, çok daha ikna edicidir. Önem Bilişim’in 2 günlük acil koruma paketi ise müşterinin hizmeti kısa süreli olarak deneyimlemesi ya da saldırı anında hızlı bir başlangıç yapması için kullanılabilir. Bu da kararın riskini azaltan bir seçenektir. Müşterinizle birlikte Layer 7 koruma paketlerini korunacak site sayısı ve koruma süresine göre karşılaştırmak, kararı somut bir zemine oturtur.
Yenileme zamanında değeri hatırlatmak
Bir güvenlik hizmetinin en zor anı, her şeyin yolunda gittiği bir yılın sonunda gelen yenileme görüşmesidir. Müşteri bir yıl boyunca hiçbir kesinti yaşamadıysa, “Zaten saldırı olmadı, buna gerçekten ihtiyacımız var mı?” diye sorabilir. Bu sorunun cevabı, yıl boyunca düzenli tuttuğunuz raporlardadır.
Yenileme öncesinde kısa bir yıllık özet hazırlayın: Kaç saldırı girişiminin süzüldüğü, en büyük saldırının hangi gün ve hangi yoğunlukta geldiği, kampanya dönemlerinde sitenin nasıl performans gösterdiği ve yaşanmayan kesintilerin müşteriye olası maliyeti. “Hiçbir şey olmadı” cümlesini, “Şu tarihlerde gelen saldırılar kullanıcılarınıza hiç yansımadı” cümlesine dönüştürmek, hizmetin değerini somutlaştırır. Uzun soluklu çalışmayı planlayan müşteriler için yıllık ödeme seçeneklerini de bu görüşmede değerlendirebilirsiniz. Önem Bilişim’de 30 günlük paketlerde yıllık alımda 10 ay öde, 12 ay kullan kampanyası geçerlidir.
Kaçınılması gereken iletişim hataları
Güvenlik hizmetlerinde güveni en hızlı kaybettiren davranışlar şunlardır:
- Mutlak vaatler: “Hiçbir saldırı geçemez”, “yüzde yüz koruma” gibi ifadeler, ilk istisnada itibar kaybına dönüşür. Bunun yerine hizmetin gerçek koruma mekanizmasını ve resmi taahhütlerini anlatın.
- Jargon bombardımanı: Teknik terimlerle dolu bir sunum, müşteriyi etkilemez, uzaklaştırır.
- Sınırları saklamak: WAF’ın uygulamadaki açıkları kalıcı olarak kapatmadığını ya da çalınan parolalarla yapılan girişleri ayırt edemeyeceğini baştan söylemek, sonradan yaşanacak hayal kırıklıklarını önler.
- Korku pazarlaması: Abartılı saldırı senaryolarıyla satış yapmak, kısa vadede işe yarasa da uzun vadede müşterinin güvenini sarsar.
- Olay anında sessizlik: Bir saldırı ya da yanlış alarm sırasında müşteriyi bilgilendirmemek, sorunun kendisinden daha büyük bir hasar bırakır.
- Raporsuz hizmet: Düzenli rapor almayan müşteri, yenileme zamanı geldiğinde neye para ödediğini sorgular.
Örnek müşteri sunumu: Beş adımlık akış
Kurumsal bir müşteriye Layer 7 korumayı anlatacağınız bir toplantı için şu akışı kullanabilirsiniz:
- Risk tablosu: Müşterinin sektöründe karşılaşılan saldırı türleri ve varsa kendi kayıtlarından örnekler. Abartısız, somut ve kısa.
- Koruma mimarisi: Alışveriş merkezi benzetmesiyle katmanlar ve trafiğin koruma altyapısından nasıl geçtiği. Sitenin taşınmayacağının vurgulanması.
- Kapsam ve ortak sorumluluk: Neyin kapsamda, neyin kapsam dışında olduğu ve ortak sorumluluk alanları.
- Taahhütler ve iletişim: Aktiflik taahhüdünün somut karşılığı, destek kanalları ve olay iletişim planı.
- Raporlama ve sonraki adımlar: Müşterinin hangi raporları ne sıklıkla alacağı, kurulum takvimi ve ilk ayın sonunda yapılacak değerlendirme toplantısı.
Bu akış, müşterinin önce sorununu, sonra çözümü, ardından çözümün sınırlarını ve son olarak süreci görmesini sağlar. Toplantının sonunda müşteri, neyi neden satın aldığını kendi yönetimine anlatabilecek durumda olmalıdır.
Zor sorulara dürüst cevaplar
Kurumsal müşterilerin sorduğu bazı sorular, sunumun dürüstlüğünü test eder. Bu sorulara hazırlıklı olmak, güven inşa etmenin en iyi yoludur.
“Koruma varken yine de saldırı başarılı olursa ne olacak?” Hiçbir güvenlik katmanının her senaryoyu öngöremeyeceğini kabul edin. Ardından bu durumda devreye girecek süreci anlatın: Olay nasıl fark edilecek, kime bildirilecek, nasıl müdahale edilecek ve sonrasında nasıl raporlanacak?
“Bu koruma sitemizi yavaşlatır mı?” Trafiğin fazladan bir noktadan geçtiğini, ancak bu gecikmenin normal koşullarda kullanıcıların fark edemeyeceği düzeyde olduğunu anlatın. Saldırı anında ise korumanın siteyi yavaşlatmak yerine ayakta tuttuğunu vurgulayın.
“Zaten bir güvenlik duvarımız var, bu neden yetmiyor?” Güvenlik duvarının bağlantılara, WAF’ın ise isteklerin içeriğine baktığını anlatın. Web sitelerine yönelik saldırıların çoğu, güvenlik duvarının açık tutmak zorunda olduğu 443 portundan, meşru görünen isteklerin içinde gelir. Bu farkı firewall ve WAF karşılaştırmamızda örneklerle ele aldık.
“Hattımız 10 Gbps, ayrıca korumaya neden ihtiyacımız olsun?” Layer 7 saldırılarının hattı değil, sunucunun işlem kapasitesini tükettiğini anlatın: Saniyede 20.000 istek, 10 Gbps’lik bir hattın yalnızca yüzde birini kullanırken sunucuyu tamamen kilitleyebilir. Bant genişliğinin Layer 7 saldırılarını neden durduramadığını rakamlarla gösterdiğimiz yazıyı müşterinizle paylaşabilirsiniz.
“Verilerimiz sizin altyapınızdan geçiyor mu?” Evet, HTTPS trafiğinin incelenebilmesi için bağlantının koruma altyapısında karşılandığını açıkça söyleyin. Bu verilerin nasıl işlendiğini ve korunduğunu anlatmaya hazır olun. Kurumsal müşteriler için bu, KVKK açısından da önemli bir sorudur. WAF’ın KVKK ve PCI DSS süreçlerinde hangi kontrolleri desteklediğini ve nerede tek başına yetmediğini KVKK ve PCI-DSS sürecinde WAF’ın rolünü ele aldığımız yazıda ayrıntılı anlattık.
Önem Bilişim ile şeffaf Layer 7 koruma hizmeti
Önem Bilişim’in WAF güvenlik hizmeti, kurumsal müşterilerinize anlatabileceğiniz net ve ölçülebilir bir kapsamla gelir. Sitenize gelen HTTP ve HTTPS istekleri koruma altyapısında incelenir. HTTP flood saldırıları, kötü niyetli botlar ve atlatma girişimleri ayıklanır, sitenize yalnızca temiz trafik ulaşır.
Müşteri sunumlarınızda dayanabileceğiniz somut unsurlar şunlardır:
- Site yerinde kalır: Uzaktan korumada site mevcut sunucusunda kalır, taşıma gerekmez.
- İki koruma modu: Sensör Mod ve 7/24 Mod arasında kontrol panelinden geçiş yapılabilir.
- Kontrol paneli: Koruma modu ve rate limit ayarları destek beklemeden yönetilir.
- Ücretsiz SSL ve rate limit: Tüm paketlerde dahildir.
- Limitsiz trafik ve kapasite: Saldırının büyüklüğü bir kotaya takılmaz.
- %99 site aktiflik garantisi: Koruma altındaki siteler için resmi hizmet taahhüdü.
- 7/24 teknik destek: Canlı destek, WhatsApp ve telefon üzerinden.
- Katmanlı altyapı: Ağ seviyesindeki hacimsel saldırılara karşı da korumalı altyapı.
Koruma genellikle 12 ile 24 saat içinde aktif olur. Bir site, iki site ve üç site seçenekleriyle müşteri portföyünüze uygun paketi seçebilirsiniz.
Sık Sorulan Sorular
Kurumsal müşteriye WAF nasıl anlatılır?
Teknik terimler yerine iş sonuçları üzerinden anlatmak en etkili yöntemdir. Sitenin kapanma riski, verilerin güvenliği, olay anında iletişim ve hizmetin kapsamı gibi müşterinin asıl sorularını cevaplayın. Katmanları günlük hayattan benzetmelerle açıklayın ve neyin kapsamda olup neyin olmadığını yazılı bir belgeyle paylaşın.
Layer 7 koruma için “%100 garanti” demek doğru mu?
Hizmetin resmi ve doğrulanabilir bir taahhüdü olmadan mutlak vaatlerde bulunmak doğru değildir. Bunun yerine hizmetin gerçek koruma mekanizmasını ve resmi taahhütlerini anlatın. Önem Bilişim’in Layer 7 / WAF Koruma hizmetinde bu taahhüt, koruma altındaki siteler için %99 site aktiflik garantisidir.
%99 aktiflik garantisi ne anlama gelir?
30 günlük bir ayda en fazla yaklaşık 7 saat 12 dakikalık kesintiye izin veren bir alt sınır anlamına gelir. Bu oran hedeflenen performans değil, hizmetin taahhüt ettiği en düşük seviyedir. Müşteriye bu ayrımı açıkça anlatmak, beklentilerin gerçekçi olmasını sağlar.
Güvenlik hizmeti için müşteriye hangi raporlar sunulmalı?
Aylık raporda sitenin aktiflik oranı, gelen saldırıların türleri ve zirve yoğunluğu, saldırıların kullanıcıları etkileyip etkilemediği, en çok hedef alınan sayfalar, yanlış alarmlar ve sonraki dönem için öneriler yer almalıdır. Rakamlar, müşterinin anlayacağı bir bağlamla birlikte sunulmalıdır.
Sensör Mod ile 7/24 Mod arasında nasıl seçim yapılmalı?
Ara sıra hedef alınan ve dönüşüm oranı hassas siteler için, saldırı yokken ziyaretçilere ek doğrulama göstermeyen Sensör Mod uygundur. Sık saldırı alan, ödeme kabul eden ya da yüksek riskli siteler için trafiği sürekli denetleyen 7/24 Mod tercih edilmelidir. Mod, kontrol panelinden ihtiyaca göre değiştirilebilir.
Layer 7 Koruma Hizmeti
Müşterilerinize anlatabileceğiniz bir güvenlik hizmeti
Net kapsam, kontrol paneli, iki koruma modu ve %99 site aktiflik garantisiyle kurumsal müşterilerinizin sitelerini uygulama katmanında koruyun.