 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
 Yazılım Hizmetleri
CS2 DDoS Koruma: CS2 Sunucularına Yönelik Saldırılar ve Korunma Yöntemleri
CS2 sunucuları neden DDoS saldırılarının hedefi olur, UDP flood ve sorgu selleri gibi saldırılar sunucuda hangi belirtileri gösterir? Ağ seviyesinde filtrelemeden güvenlik duvarına kadar koruma katmanlarını, sizin yapabileceklerinizi ve sağlayıcının üstlenmesi gerekenleri anlatıyoruz.
İçindekiler
- Oyun sunucuları neden hedef alınır?
- Oyun sunucusu DDoS saldırısı türleri
- Saldırı belirtileri ve normal lag’den farkı
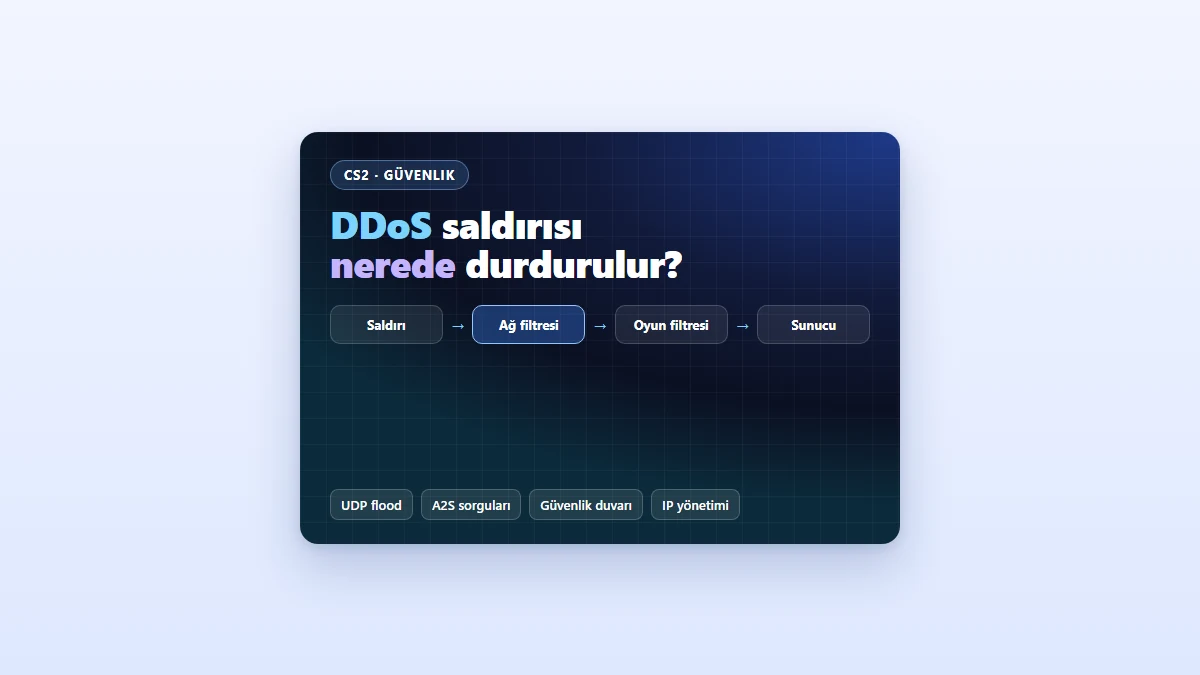
- CS2 DDoS koruma katmanları: ağdan sunucuya
- Sunucu tarafında yapabilecekleriniz
- Sunucu IP adresini korumak
- Sizin yapabilecekleriniz ve sağlayıcının yapması gerekenler
- Saldırı anında ne yapmalısınız?
- Sıkça sorulan sorular
- CS2 sunucum DDoS saldırısına uğradığını nasıl anlarım?
- Güvenlik duvarı DDoS saldırısını durdurur mu?
- A2S query saldırısı nedir?
- DDoS korumalı sunucu yüzde yüz koruma sağlar mı?
- Saldırı sonrası sunucu IP adresimi değiştirmeli miyim?
- Sonuç
Akşamın en kalabalık saatinde bütün oyuncuların ping’i aynı anda fırlıyor, birkaç saniye sonra herkes sunucudan düşüyorsa sorunun kaynağı büyük olasılıkla bir DDoS saldırısıdır. CS2 DDoS koruma işinin temeli, saldırı trafiğini sunucunuza ulaşmadan, sağlayıcının ağında ayıklamaktır; sunucunun içinde alınan önlemler tek başına yetmez. Rekabetçi topluluklarda bu saldırılarla karşılaşmak sanıldığından daha olağandır; çoğu zaman sunucu büyümeye başladığı dönemde gelirler. Bu yazıda oyun sunucularının neden hedef alındığını, saldırı türlerini genel hatlarıyla, belirtileri ve koruma katmanlarını anlatıyoruz. Son bölümde sizin yapabileceklerinizi ve sağlayıcınızdan beklemeniz gerekenleri ayrı ayrı topladık.
- Neden hedef: CS2 sunucularının adresi listede açıkça görünür ve oyun trafiği UDP ile çalışır
- Belirti: Bütün oyuncularda aynı anda ping sıçraması, paket kaybı ve listeden düşme
- Koruma: Asıl filtreleme hattınız dolmadan, sağlayıcının ağında yapılmalıdır
- Sizin payınız: Gereksiz portları kapatmak, RCON’u kısıtlamak ve web hizmetlerini oyun IP’sinden ayırmak
Oyun sunucuları neden hedef alınır?
Bir web sitesine yapılan saldırının arkasında çoğu zaman maddi bir hesap vardır. Oyun sunucularında ise nedenler çok daha kişiseldir: yasaklanan bir oyuncunun öfkesi, rakip bir topluluğun oyuncu çekme hevesi, turnuvada kaybetmek istemeyen bir takım ya da yalnızca “yapabiliyorum” demek isteyen biri.
CS2 sunucularının adresi sunucu listesinde herkese açık biçimde görünür ve oyun trafiği UDP üzerinden çalışır. UDP bağlantısız bir protokol olduğu için sahte kaynak adresli trafikle doldurulması kolaydır. Kiralık saldırı hizmetlerinin ucuzlaması da işi bilgisi olmayan kişiler için bile erişilebilir hâle getirdi.
Saldırının büyüklüğünden çok zamanlaması can yakar. Kalabalık bir akşamda yaşanan beş dakikalık kesinti, oyuncuların başka bir sunucuya geçmesi için yeterlidir.
Oyun sunucusu DDoS saldırısı türleri
Sunucu sahiplerinin çoğu bütün saldırıları tek bir isimle anar, oysa her tür farklı bir katmanı zorlar ve farklı bir önlem ister. Saldırıları üç genel grupta düşünmek, hangi katmanda önlem alınması gerektiğini anlamayı kolaylaştırır. Gerçek saldırılarda bu türler çoğu zaman bir arada görülür:
| Tür | Ne hedeflenir? | Sunucuda görülen etki |
|---|---|---|
| Hacimsel saldırılar (Katman 3/4, UDP flood) | Sunucunun internet hattı | Hat dolar; bütün oyuncularda ping ve paket kaybı |
| Sorgu selleri (A2S query saldırısı) | Sunucunun bilgi sorgularına verdiği yanıtlar | Boş sunucuda bile işlemci yükü, listede düzensiz görünme |
| Protokol ve bağlantı saldırıları | TCP portları, RCON, SSH | Yönetim bağlantıları yavaşlar ya da kopar |
A2S, sunucu listelerinin bir sunucunun adını, haritasını ve oyuncu sayısını öğrenmek için gönderdiği kısa sorgulardır. Normalde zararsızdır; ancak saniyede çok sayıda gönderildiğinde sunucunun zamanını bu yanıtlara harcamasına yol açabilir. Saldırıların teknik ayrıntısı bu yazının konusu değildir; amaç, hangi belirtinin hangi katmanı işaret ettiğini anlamaktır.
Saldırı belirtileri ve normal lag’den farkı
Her takılma bir saldırı değildir. Ayırt etmenin en pratik yolu, sorunun kimleri etkilediğine bakmaktır. Yalnızca bir iki oyuncunun ping’i yüksekse sorun büyük olasılıkla onların bağlantısındadır. Bütün oyuncular aynı saniyede etkileniyorsa sunucu tarafına bakmak gerekir.
Saldırıyı düşündüren belirtiler şunlardır:
- Bütün oyuncularda aynı anda ani ping sıçraması ve paket kaybı
- Sunucunun listede kaybolup yeniden görünmesi
- Oyuncu yokken işlemci kullanımının ya da ağ trafiğinin olağan dışı yükselmesi
- SSH bağlantısının da oyunla aynı anda yavaşlaması
Ağ trafiği normalken sadece yoğun çatışmalarda takılma yaşanıyorsa, sorun büyük olasılıkla işlemci ve eklenti yüküdür. Bu durumu CS2 tick rate ve sunucu performansı yazımızda ayrıntılı ele aldık.
CS2 DDoS koruma katmanları: ağdan sunucuya
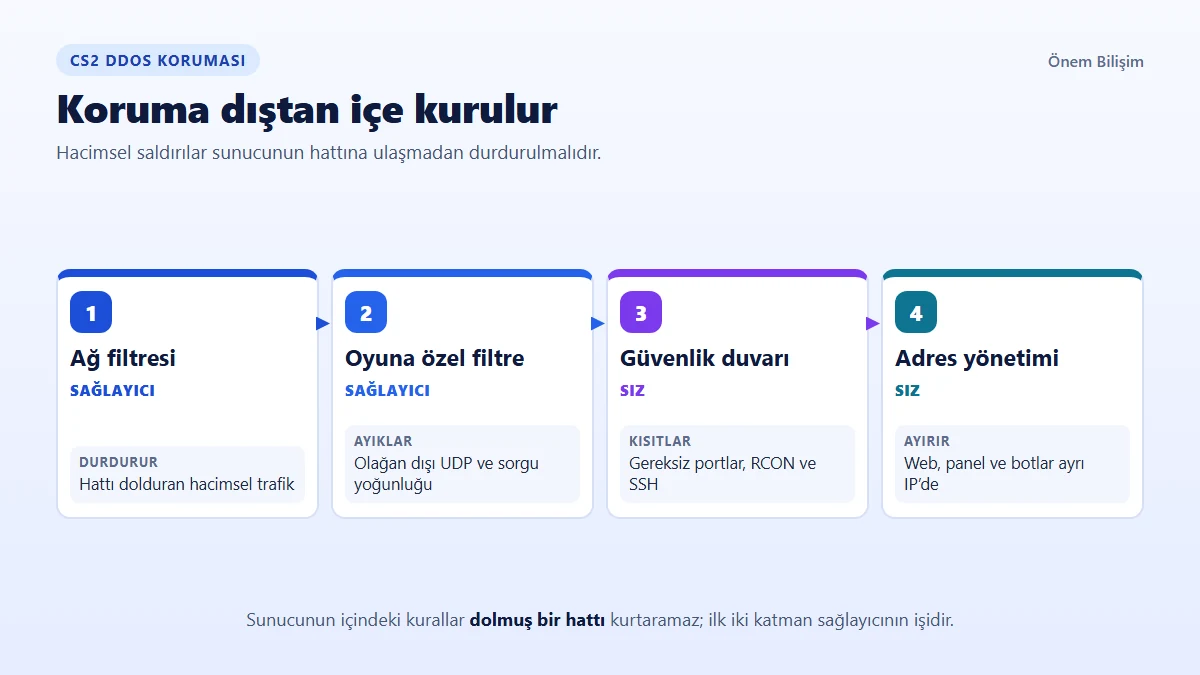
Etkili bir koruma tek bir araçla değil, üst üste binen katmanlarla sağlanır:
- Ağ seviyesinde filtreleme: Saldırı trafiği veri merkezine girerken ya da sağlayıcının üst bağlantılarında ayıklanır. Hacimsel saldırılara karşı tek gerçek çözüm budur.
- Oyuna özel filtreleme: Oyun trafiğinin bilinen yapısına uymayan paketler ve olağan dışı sorgu yoğunlukları ayrıca süzülür.
- Sunucu güvenlik duvarı: Yalnızca gereken portlar açık kalır; yönetim portları belirli adreslere kısıtlanır.
- Adres yönetimi: Web sitesi, panel ve botlar oyun sunucusunun adresinden ayrı tutulur.
İlk iki katman sizin değil, altyapı sağlayıcınızın işidir. Sunucunuzun hattı 1 Gbit ise ve saldırı bunun üzerinde trafik gönderiyorsa, sunucunun içinde hangi kuralı yazarsanız yazın hat zaten dolmuş olur.
Sunucu tarafında yapabilecekleriniz
Ağ filtrelemesi sağlayıcının işi olsa da sunucu tarafında saldırı yüzeyini küçültmek sizin elinizdedir. Linux’ta ufw ile gelen bağlantıları varsayılan olarak reddedip yalnızca gerekenleri açabilirsiniz:
sudo ufw default deny incoming
sudo ufw allow 22/tcp
sudo ufw allow 27015/udp
sudo ufw allow from YONETICI_IP to any port 27015 proto tcp
sudo ufw enable
Bu kurallar oyun trafiğini herkese açık bırakır, RCON için kullanılan TCP portunu ise yalnızca sizin adresinize açar. SSH’ta şifre yerine anahtarla giriş kullanmak ve sunucuyu güncel tutmak da aynı önemdedir. Kullanmadığınız her hizmet, örneğin aynı makinede unutulmuş bir veritabanı portu, saldırganlar için ek bir kapıdır. Kurulumun geri kalanı için CS2 sunucu kurulum rehberimize bakabilirsiniz.
Bu önlemler bağlantı saldırılarının ve yetkisiz erişim denemelerinin etkisini azaltır. Hattı dolduran hacimsel bir saldırıyı ise durduramaz; o katman sağlayıcıya aittir.
Sunucu IP adresini korumak
Oyuncuların bağlanabilmesi için CS2 sunucusunun adresi bilinmek zorundadır; bu yüzden adresi tamamen gizlemek mümkün değildir. Yapabileceğiniz şey, aynı adres üzerinde gereksiz hizmetler toplayarak saldırı yüzeyini büyütmemektir.
Topluluk web sitenizi, yönetim panelinizi ve Discord botunuzu oyun sunucusundan ayrı bir adreste barındırın. Web sitesi bir CDN ya da web koruma hizmeti arkasında olsa bile aynı makinede çalışıyorsa, gerçek adres kolayca ortaya çıkar.
Saldırı sonrası adres değişikliği bazen işe yarar, ancak yeni adres sunucu listesinde kısa sürede yeniden görünür. Bu yüzden adres yönetimini kalıcı bir çözüm değil, ağ seviyesindeki korumayı tamamlayan bir önlem olarak görün. Ağ seviyesinde koruması olan DDoS korumalı oyun sunucusu altyapısı, bu katmanların en önemlisini baştan sağlar.
Sizin yapabilecekleriniz ve sağlayıcının yapması gerekenler
Saldırı sırasında en çok zaman kaybettiren şey, kimin ne yapacağının belli olmamasıdır. Sunucu sahibi kuralları değiştirmeye çalışırken sağlayıcıya haber verilmemiş olabilir. Sorumluluğu baştan doğru paylaştırmak, saldırı anında herkesin kendi işine odaklanmasını sağlar:
| Konu | Siz | Sağlayıcı |
|---|---|---|
| Hacimsel saldırı filtrelemesi | Yapamazsınız | Ağ seviyesinde filtreler |
| Oyuna özel trafik süzme | Sınırlı | Altyapıda uygular |
| Güvenlik duvarı ve açık portlar | Yapılandırırsınız | Varsayılan şablon sunabilir |
| RCON ve SSH güvenliği | Şifre, anahtar ve IP kısıtlaması | Erişim kayıtlarında yardımcı olur |
| Saldırı anında iletişim | Zamanı ve belirtileri bildirirsiniz | İnceler, filtreyi ayarlar |
Altyapıyı kendiniz yönetmek istiyorsanız, DDoS korumasının her pakette standart olduğu yüksek frekanslı Performans VDS seçeneğinde CS2 sunucunuzu kendiniz kurabilirsiniz.
Kurulumla uğraşmak istemiyorsanız, aynı korumayla gelen CS2 sunucu paketleri daha pratik bir yoldur.
Saldırı anında ne yapmalısınız?
Saldırı başladığında ilk refleks sunucuyu defalarca yeniden başlatmaktır; bu çoğu zaman bir işe yaramaz. Bunun yerine şu sırayı izleyin:
- Saldırının başladığı saati ve oyuncuların bildirdiği belirtileri not alın.
- Sağlayıcınızın destek ekibine bu bilgilerle ulaşın.
- Oyunculara kısa bir duyuru yapın; belirsizlik, kesintiden daha çok oyuncu kaybettirir.
- Saldırı geçtikten sonra güvenlik duvarı kurallarını ve açık hizmetleri gözden geçirin.
Saldırganı bulmaya çalışmak ya da karşılık vermek yasal sorunlara yol açabilir ve işinize yaramaz. Saldırı tekrarlanıyorsa kayıtlarınızı saklayın; resmî bir şikâyet gerekirse bu kayıtlar işinize yarar. Saldırının hangi saatlerde yoğunlaştığını not etmek de sonraki önlemleri planlamayı kolaylaştırır.
Sıkça sorulan sorular
CS2 sunucum DDoS saldırısına uğradığını nasıl anlarım?
Bütün oyuncuların ping’i aynı anda yükseliyor, paket kaybı yaşanıyor ve sunucu listeden düşüyorsa saldırı olasılığı yüksektir. Oyuncu yokken ağ trafiğinin ya da işlemci kullanımının olağan dışı artması da önemli bir işarettir. Yalnızca birkaç oyuncu etkileniyorsa sorun büyük olasılıkla onların kendi bağlantısındadır.
Güvenlik duvarı DDoS saldırısını durdurur mu?
Sunucunun içindeki güvenlik duvarı bağlantı saldırılarını ve yetkisiz erişim denemelerini sınırlar, ancak hacimsel saldırıları durduramaz. Saldırı trafiği sunucunun hattını doldurduğunda paketler güvenlik duvarına ulaşmadan kayıp başlar. Bu yüzden hacimsel saldırılara karşı koruma, sağlayıcının ağında yapılan filtrelemeyle sağlanır. Güvenlik duvarı ise bu korumanın tamamlayıcısıdır.
A2S query saldırısı nedir?
A2S, sunucu listelerinin bir sunucunun adını, haritasını ve oyuncu sayısını öğrenmek için gönderdiği bilgi sorgularıdır. Bu sorgular çok yüksek sayıda gönderildiğinde sunucu zamanını yanıt üretmeye harcar ve boşken bile yük artar. Oyuna özel filtreleme, bu tür olağan dışı sorgu yoğunluklarını ayıklamaya yardımcı olur.
DDoS korumalı sunucu yüzde yüz koruma sağlar mı?
Hiçbir koruma her saldırıyı her koşulda engelleyeceğini garanti edemez. Ağ seviyesinde filtreleme, saldırıların büyük kısmını oyuncular fark etmeden ayıklayabilir; çok büyük ya da yeni türde saldırılarda kısa süreli etkiler görülebilir. Önemli olan, sağlayıcının saldırı anında hızlı müdahale edebilmesi ve sizinle açık iletişim kurmasıdır.
Saldırı sonrası sunucu IP adresimi değiştirmeli miyim?
Adres değişikliği bazen saldırıyı geçici olarak durdurur, ancak CS2 sunucusunun adresi listede yeniden görünür. Kalıcı çözüm, ağ seviyesinde korumadır. Adres değiştirecekseniz web sitenizi, panelinizi ve botlarınızı yeni oyun adresinden ayrı tutun; aksi hâlde yeni adres de kısa sürede ortaya çıkar.
Sonuç
CS2 DDoS koruma konusunda en önemli gerçek, koruma işinin büyük kısmının sunucunuzun dışında, sağlayıcının ağında yapılmasıdır. Sizin payınıza düşen; gereksiz portları kapatmak, RCON’u ve SSH’ı kısıtlamak, web hizmetlerini oyun adresinden ayırmak ve saldırı anında doğru bilgiyle destek ekibine ulaşmaktır.
Topluluğunuz büyüdükçe saldırı ihtimali de artar. Bu yüzden altyapıyı seçerken korumanın ağ seviyesinde olup olmadığını ve saldırı anında destek ekibine nasıl ulaşacağınızı sorun. İyi bir CS2 DDoS koruma yapısı, oyuncularınızın çoğu zaman saldırıyı fark etmemesini sağlar. Ağ seviyesinde koruma ile gelen oyun sunucusu paketlerimizi inceleyebilir, sorularınızı destek ekibimize iletebilirsiniz.
DDoS korumalı oyun sunucusu
Koruma ağda başlar
Oyun sunucusu paketlerimizin tamamı ek ücret olmadan DDoS korumasıyla gelir; saldırı anında trafik filtrelenir. Sorun yaşadığınızda 7/24 destek ekibimize ulaşabilirsiniz.