 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
 Yazılım Hizmetleri
Rust Sunucu Güvenliği: RCON ve Port Erişimi Nasıl Güvenli Hale Getirilir?
Rust sunucu güvenliğinin temeli, açık portları azaltmak ve RCON erişimini korumaktır. Hangi portun açık kalması gerektiğini, güçlü RCON şifresini, güvenlik duvarıyla IP kısıtlamasını, yönetici hesaplarını, güncellemeleri, eklenti kaynaklarını ve yedeklemeyi adım adım anlatıyoruz.
İçindekiler
- Rust sunucu portları: hangisi açık, hangisi kısıtlı?
- Rust RCON güvenliği: güçlü ve benzersiz şifre
- Rust firewall ayarları: RCON’u IP adresine kısıtlamak
- RCON şifresini paylaşmak yerine ayrı yönetici hesapları
- Sunucuyu ve Oxide/Carbon’u güncel tutmak
- Eklentileri yalnızca güvenilir kaynaklardan yüklemek
- Yedekleme: kötü günün sigortası
- Rust DDoS koruma: sağlayıcı seviyesinde bir iş
- Rust sunucu güvenliği kontrol listesi
- Sıkça sorulan sorular
- RCON portunu tamamen kapatabilir miyim?
- RCON şifremin sızdığından şüphelenirsem ne yapmalıyım?
- Rust+ uygulaması için port açmak güvenli mi?
- Bir eklentinin güvenilir olup olmadığını nasıl anlarım?
- DDoS saldırısına karşı sunucuda ne yapabilirim?
- Sonuç
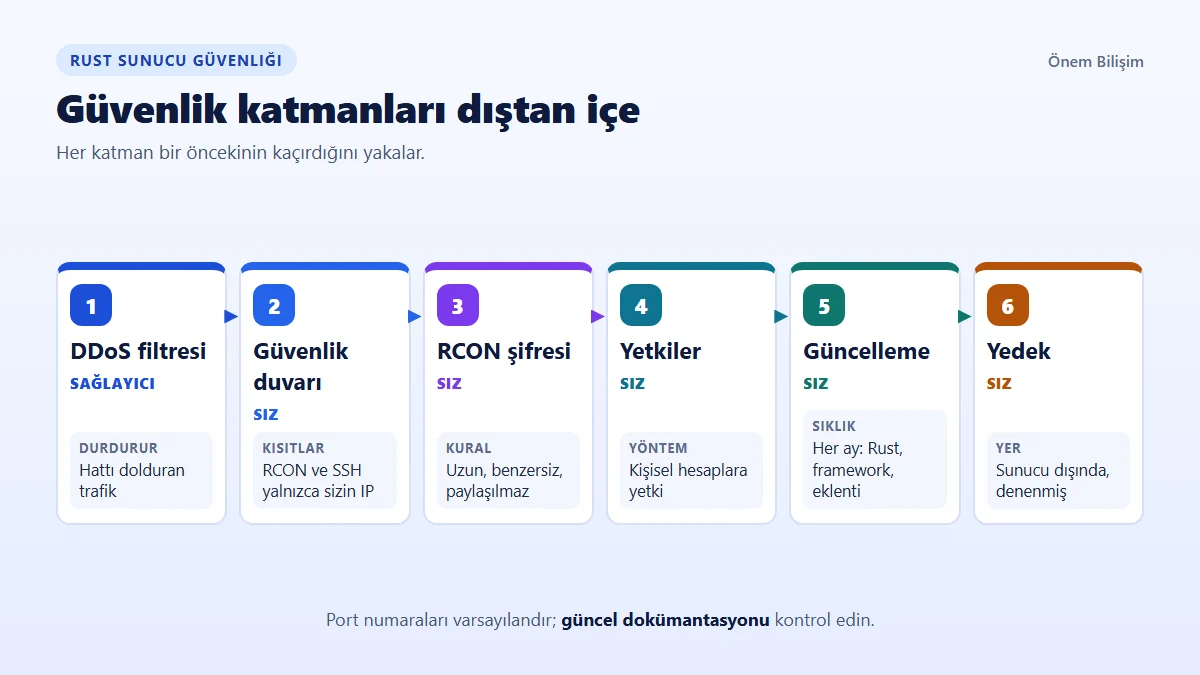
Rust sunucu güvenliği iki temel kurala dayanır: yalnızca gereken portları açık bırakmak ve RCON erişimini sizden başka kimsenin kullanamayacağı hale getirmek. RCON şifresini ele geçiren biri, sunucunuzda konsoldan yapılabilen her şeyi yapabilir; oyuncuları atabilir, eşya dağıtabilir ya da sunucuyu kapatabilir. Topluluk sunucularında karşılaştığımız güvenlik sorunlarının büyük kısmı karmaşık saldırılardan değil, paylaşılmış bir şifreden, herkese açık bırakılmış bir porttan ya da şüpheli bir eklentiden çıkar. Bu yazıda portları, RCON şifresini, güvenlik duvarı kurallarını, yönetici hesaplarını, güncellemeleri, eklenti kaynaklarını ve yedeklemeyi sırasıyla ele alıyor, sonunda bir kontrol listesi veriyoruz.
- Portlar: Oyun portu açık kalır; RCON ve SSH yalnızca sizin IP adreslerinize açılır
- RCON: Uzun, benzersiz ve kimseyle paylaşılmayan bir şifre kullanılır
- Yetki: Moderatörlere RCON şifresi değil, kendi hesaplarına yetki verilir
- Bakım: Sunucu, Oxide/Carbon ve eklentiler güncel tutulur, yedekler sunucu dışında saklanır
Rust sunucu portları: hangisi açık, hangisi kısıtlı?
Bir Rust sunucusu varsayılan olarak birkaç port kullanır. Oyun portu herkese açık olmalıdır; yönetim portları ise yalnızca size. Aşağıdaki değerler varsayılanlardır, başlatma parametreleriyle değiştirilebilir ve Facepunch güncellemeleriyle değişebilir; kurulum öncesinde güncel dokümantasyonu kontrol edin.
| Port | Protokol | Görevi | Erişim |
|---|---|---|---|
| 28015 | UDP | Oyun bağlantısı | Herkese açık |
| Sorgu portu (tanımladıysanız) | UDP | Sunucu listesi sorguları | Herkese açık |
| 28016 | TCP | RCON / WebRCON | Yalnızca yönetici IP adresleri |
| 28082 | TCP | Rust+ arkadaş uygulaması | Uygulamayı kullanıyorsanız açık |
| 22 veya 3389 | TCP | SSH veya uzak masaüstü | Yalnızca yönetici IP adresleri |
Kural basittir: Açık olması için somut bir neden göstermediğiniz her port kapalı kalmalıdır. Kullanmadığınız Rust+ portunu ya da test için açıp unuttuğunuz bir portu kapatmak, saldırı yüzeyini hiçbir maliyet olmadan küçültür.
Aynı makinede web sitesi, veritabanı ya da bir yönetim paneli de çalışıyorsa onların portlarını da aynı gözle inceleyin. Veritabanı portunun dışarıya açık kalması, oyun sunucusundan bağımsız ama en az onun kadar ciddi bir risktir. Yeni bir servis kurduğunuz her seferde açık port listesini yeniden gözden geçirmek iyi bir alışkanlıktır.
Rust RCON güvenliği: güçlü ve benzersiz şifre
RCON, sunucu konsoluna uzaktan erişim sağlar ve şifre bu kapının tek anahtarıdır. Kısa, tahmin edilebilir ya da başka bir yerde de kullandığınız bir şifre, sunucunun anahtarını kapının önüne bırakmak gibidir. Varsayılan örneklerden kopyalanmış ya da sunucu adından türetilmiş şifreler de aynı ölçüde risklidir.
Şifreyi bir parola yöneticisiyle üretin, en az birkaç düzine karakter uzunluğunda tutun ve yalnızca bu sunucu için kullanın. Başlatma satırında şu şekilde tanımlanır:
./RustDedicated -batchmode +server.port 28015 +rcon.port 28016 +rcon.web 1 +rcon.password "BuradaUzunVeBenzersizBirSifre" +app.port 28082Başlatma betiğini ekran görüntüsüyle paylaşmayın, herkese açık bir depoya yüklemeyin. Bir yöneticiyle yollarınız ayrıldığında ya da şifrenin sızdığından şüphelendiğinizde şifreyi hemen değiştirin. Şifre değişikliğinin ancak sunucu yeni parametreyle başladığında geçerli olduğunu da unutmayın.
Rust firewall ayarları: RCON’u IP adresine kısıtlamak
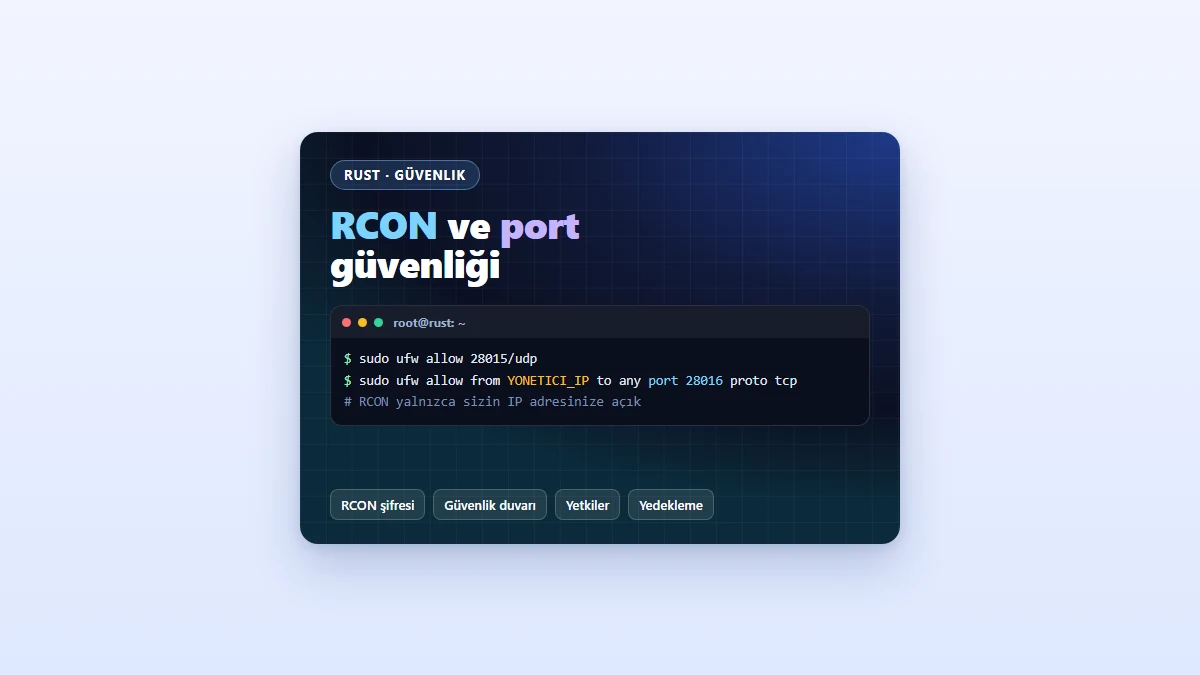
Güçlü bir şifre tek başına yeterli değildir; RCON portuna dünyanın her yerinden bağlanılabiliyorsa şifre denemelerine de açık demektir. En etkili adım, bu portu yalnızca sizin sabit IP adreslerinize açmaktır. Linux’ta ufw ile örnek bir kural seti şöyledir; 203.0.113.10 yerine kendi IP adresinizi yazın ve SSH kuralını etkinleştirmeden önce eklediğinizden emin olun:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
sudo ufw allow 28015/udp
sudo ufw allow 28082/tcp
sudo ufw allow from 203.0.113.10 to any port 28016 proto tcp
sudo ufw default deny incoming
sudo ufw enable
Windows sunucuda aynı kısıtlama PowerShell ile yapılabilir; RCON portunu herkese açan eski bir kural varsa onu da kaldırın:
New-NetFirewallRule -DisplayName "Rust RCON" -Direction Inbound -Protocol TCP -LocalPort 28016 -RemoteAddress 203.0.113.10 -Action AllowSabit IP adresiniz yoksa RCON’a yalnızca sunucuya SSH ile bağlandıktan sonra erişmek daha güvenli bir yoldur. Kuralları ekledikten sonra başka bir ağdan bağlanmayı deneyerek kısıtlamanın gerçekten çalıştığını doğrulayın.
RCON şifresini paylaşmak yerine ayrı yönetici hesapları
En sık gördüğümüz hata, moderatörlere işi kolaylaştırmak için RCON şifresinin verilmesidir. RCON şifresi tam yetki demektir ve kimin hangi komutu çalıştırdığını ayırt etmenizi zorlaştırır. Bir moderatörle yollarınız ayrıldığında da şifreyi değiştirip herkese yeniden dağıtmanız gerekir.
Doğru yöntem, her yöneticiye kendi Steam hesabı üzerinden yetki vermektir. Rust’ın kendi yetki komutları bunun için yeterlidir; SteamID64 ile yetki verip ayarı kalıcı hale getirirsiniz:
moderatorid 7656119XXXXXXXXXX "Moderator adi"
server.writecfg
Oxide/uMod ya da Carbon kullanıyorsanız izin grupları ile daha ince ayar yapabilirsiniz; kullanacağınız komut ve izin adları için framework’ün ve eklentinin dokümantasyonunu kontrol edin. Moderasyon kurallarını ve ceza politikasını hile ve toxic oyuncu moderasyonu yazımızda ayrıntılı ele aldık.
Sunucuyu ve Oxide/Carbon’u güncel tutmak
Facepunch her ayın ilk perşembesi zorunlu bir güncelleme yayımlar; bu güncellemeden sonra eski sürümle çalışan sunucuya oyuncular bağlanamaz. Oxide/uMod ve Carbon da her Rust güncellemesine uyumlu yeni sürümler çıkarır. Güncel olmayan bir framework, hem çökmelere hem de kapatılmış güvenlik sorunlarının açık kalmasına yol açar.
Sunucu dosyalarını SteamCMD ile şöyle güncelleyebilirsiniz; kurulum dizinini kendi yolunuza göre değiştirin:
steamcmd +force_install_dir /home/rust/server +login anonymous +app_update 258550 validate +quitGüncelleme gecesi için sabit bir rutin oluşturun: önce yedek, sonra sunucu, ardından framework ve eklentiler. VDS ya da fiziksel sunucuda bu rutinin tamamı sizin sorumluluğunuzdadır; altyapı seçimini VDS ile fiziksel sunucu karşılaştırmamızda anlattık.
Eklentileri yalnızca güvenilir kaynaklardan yüklemek
Rust eklentileri, sunucunun içinde çalışan koddur. Bir eklenti oyuncu verilerine, dosya sistemine ve ağa erişebilir; yani kötü niyetli ya da özensiz yazılmış bir eklenti, en güçlü şifreyi bile anlamsız hale getirebilir. Ücretli eklentilerin kırılmış kopyaları bu açıdan en riskli kaynaktır, çünkü içine ne eklendiğini bilemezsiniz.
Eklentileri bilinen dağıtım sitelerinden ya da doğrudan geliştiricisinden alın. Kurmadan önce son güncelleme tarihine, geliştiricinin sorulara verdiği cevaplara ve kullanıcı yorumlarına bakın. Kaynak kodunu okuyabiliyorsanız beklenmedik ağ istekleri ve dosya işlemleri için göz atın.
Topluluğunuza özel bir özelliği güvenilir bir eklentiyle bulamıyorsanız, kodu baştan size ait olan bir eklenti için özel yazılım ve eklenti geliştirme hizmetimizden destek alabilirsiniz.
Yedekleme: kötü günün sigortası
Güvenlik önlemleri riski azaltır ama sıfırlamaz. Bir eklenti verileri bozduğunda, yanlış bir komut izin gruplarını sildiğinde ya da sunucuya yetkisiz erişim olduğunda sizi kurtaracak olan yedektir.
Neyi yedeklediğiniz, ne sıklıkla yedeklediğiniz kadar önemlidir. Sunucu kimlik klasöründeki yapılandırma dosyaları, ban ve yetki listeleri, Oxide ya da Carbon yapılandırma ve veri klasörleri ve harita kayıtları listenin başındadır. Wipe günü haritayı silseniz bile bu verileri korumak istersiniz.
Yedekleri sunucunun kendisinde değil, ayrı bir konumda saklayın; aynı makinedeki yedek, makineyle birlikte kaybolabilir. Belirli aralıklarla bir yedeği gerçekten geri yükleyerek deneyin. Hiç denenmemiş bir yedek, ihtiyaç anında çalışmadığı ortaya çıkan bir umuttan ibarettir.
Rust DDoS koruma: sağlayıcı seviyesinde bir iş
DDoS saldırıları, özellikle wipe günlerinde Rust sunucularının sık karşılaştığı bir sorundur. Burada sınırı doğru çizmek gerekir: Hacimsel bir saldırı, sunucunuzun hattını doldurduğu anda sunucunun içindeki güvenlik duvarı kurallarının artık bir etkisi kalmaz. Bu trafiğin sunucuya ulaşmadan, sağlayıcının ağında filtrelenmesi gerekir.
Sizin tarafınızda yapılabilecekler sınırlıdır ama önemlidir: gereksiz portları kapatmak, yönetim portlarını kısıtlamak ve web sitesi ya da panel gibi diğer hizmetleri oyun sunucusunun IP adresinden ayırmak.
Altyapı seçerken koruma katmanının oyun trafiğini tanıyıp tanımadığını ve saldırı sırasında meşru oyuncu bağlantılarını ayırt edip edemediğini sorun. Tüm paketlerinde koruma bulunan DDoS korumalı oyun sunucusu altyapımız bu ihtiyaca göre kurgulanmıştır.
Rust sunucu güvenliği kontrol listesi
Rust sunucu güvenliği için aşağıdaki listeyi kurulumdan sonra bir kez, ardından her ay güncelleme gecesinde yeniden gözden geçirin. Maddelerin hiçbiri tek başına yeterli değildir; birlikte uygulandıklarında birbirlerinin açığını kapatırlar. Birden fazla yöneticiniz varsa listeyi ortak bir belgede tutun ve her kontrolün kim tarafından, hangi tarihte yapıldığını not edin. Böylece bir sorun yaşandığında neyin ne zaman değiştiğini geriye dönük olarak izleyebilirsiniz.
| Kontrol | Yapılacak | Sıklık |
|---|---|---|
| Açık portlar | Yalnızca oyun, sorgu ve kullanılıyorsa Rust+ portu herkese açık | Kurulumda ve değişiklik sonrası |
| RCON şifresi | Uzun, benzersiz, paylaşılmamış | Kurulumda ve yönetici değiştiğinde |
| RCON ve SSH erişimi | Güvenlik duvarıyla yönetici IP adreslerine kısıtlı | Kurulumda |
| Yönetici yetkileri | Kişisel hesaplara yetki, RCON paylaşımı yok | Her yetki değişikliğinde |
| Güncellemeler | Rust, Oxide/Carbon ve eklentiler güncel | Her ay ve acil yamalarda |
| Eklentiler | Güvenilir kaynak, gereksiz eklenti yok | Her yeni eklentide |
| Yedekler | Sunucu dışında, geri yükleme denenmiş | Düzenli ve wipe öncesi |
Bu listeyi uygularken Rust sunucu güvenliği tek seferlik bir ayar değil, aylık bir alışkanlık haline gelir. Altyapı tarafındaki yükü azaltmak isterseniz DDoS korumasıyla gelen Ryzen 9 tabanlı Rust sunucuları iyi bir başlangıç noktasıdır.
Sıkça sorulan sorular
RCON portunu tamamen kapatabilir miyim?
Evet. RCON’u yalnızca sunucuya SSH ile bağlandıktan sonra kullanıyorsanız portu dışarıya hiç açmayabilirsiniz. Uzaktan yönetim aracı kullanıyorsanız portu tamamen kapatmak yerine yalnızca kendi IP adreslerinize açın. Her iki durumda da güçlü ve benzersiz bir RCON şifresi kullanmaya devam edin; port kısıtlaması şifrenin yerini tutmaz, onu tamamlar.
RCON şifremin sızdığından şüphelenirsem ne yapmalıyım?
Şifreyi hemen değiştirin ve sunucuyu yeni şifreyle yeniden başlatın. Ardından yetki listelerini, ban listesini ve son değişen eklenti dosyalarını kontrol edin. Yetkisiz bir değişiklik görürseniz temiz bir yedekten geri dönmeyi düşünün. Şifrenin nereden sızdığını bulup o yolu da kapatın; aksi halde yeni şifre de aynı yoldan kaybolabilir.
Rust+ uygulaması için port açmak güvenli mi?
Rust+ portu, oyuncuların telefondan üslerini takip etmesini sağlayan arkadaş uygulaması içindir. Topluluğunuz bu özelliği kullanıyorsa açık kalması normaldir. Kullanmıyorsanız portu kapatmak ya da özelliği devre dışı bırakmak saldırı yüzeyini küçültür. Port numarası güncellemelerle değişebileceği için kurulumdan önce güncel dokümantasyonu kontrol edin.
Bir eklentinin güvenilir olup olmadığını nasıl anlarım?
Bilinen bir kaynaktan ya da doğrudan geliştiricisinden alınması, düzenli güncellenmesi ve geliştiricinin sorulara cevap vermesi iyi işaretlerdir. Kırılmış ücretli eklentilerden kesinlikle uzak durun. Kaynak kodunu okuyabiliyorsanız beklenmedik ağ bağlantıları ve dosya işlemleri için inceleyin; emin olamadığınız eklentiyi canlı sunucuya kurmayın, önce bir test sunucusunda deneyin.
DDoS saldırısına karşı sunucuda ne yapabilirim?
Sunucu içinde yapabilecekleriniz saldırı yüzeyini küçültmekle sınırlıdır: gereksiz portları kapatmak, yönetim portlarını kısıtlamak ve diğer hizmetleri ayrı IP adreslerinde tutmak. Hattı dolduran hacimsel saldırılar ancak sağlayıcının ağında filtrelenebilir; bu yüzden oyun trafiğini tanıyan bir koruma katmanı olan altyapı seçmek belirleyicidir.
Sonuç
Rust sunucu güvenliği tek bir büyük ayardan değil, küçük ve düzenli alışkanlıklardan oluşur. Yalnızca gereken portları açık bırakın, RCON’u uzun bir şifre ve IP kısıtlamasıyla koruyun, moderatörlere şifre yerine kendi hesaplarına yetki verin. Sunucuyu, framework’ü ve eklentileri her ay güncelleyin, eklentileri güvenilir kaynaklardan alın ve yedeklerinizi sunucu dışında saklayın. Hacimsel saldırılar içinse koruması olan bir altyapı seçin. Kontrol listesini her ay güncelleme gecesinde yeniden gözden geçirirseniz, küçük açıklar büyük sorunlara dönüşmeden kapanır. Bu katmanların altyapı tarafını hazır bulmak isterseniz Rust sunucu paketlerimizi inceleyebilirsiniz.
Rust sunucusu
DDoS korumasıyla başlayın
Rust sunucularımız AMD Ryzen 9 işlemci ve NVMe disk üzerinde, DDoS korumasıyla İstanbul Datacasa veri merkezinde çalışır. Güvenlik ayarlarınızı yaparken altyapı tarafını bize bırakabilirsiniz.