 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
 Yazılım Hizmetleri
Ajanslar İçin VDS: Yazılım Şirketleri ve Ajanslar Müşteri Projelerini Tek Sunucuda Nasıl Güvenle Barındırır?
Ajanslar için VDS, müşteri projelerini tek sunucuda toplarken her birini ayrı kullanıcı, ayrı PHP havuzu ya da ayrı panel hesabıyla izole etmeyi gerektirir. Kaynak sınırlarını, yedeklemeyi, staging düzenini, erişim kontrolünü, müşteriye teslimi ve Nested VDS'in ne zaman mantıklı olduğunu anlatıyoruz.
İçindekiler
- Tek sunucuda çok müşteri: asıl risk nerede?
- Müşteri projelerini izole etmek: kullanıcılar, PHP havuzları ve hesaplar
- Ajanslar için VDS’te kaynak sınırları
- Yedekleme: hesap bazında ve sunucu dışında
- Staging ve canlı ortamı ayırmak
- Erişim kontrolü: ortak root şifresi yok
- Faturalama ve müşteriye teslim
- Tek VDS ne zaman yetmez, Nested VDS ne zaman mantıklı?
- Tek hesapta toplanan riskler
- Sıkça sorulan sorular
- Bir VDS’te kaç müşteri sitesi barındırabilirim?
- cPanel olmadan müşteri sitelerini izole edebilir miyim?
- Reseller hosting ile ajans VDS’i arasındaki fark nedir?
- Müşteri ayrılınca sitesini nasıl teslim ederim?
- Nested VDS ne zaman gerekir?
- Sonuç
Ajanslar için VDS, müşteri projelerini tek bir sunucuda toplamanın ekonomik yoludur; ama ancak her proje diğerlerinden yalıtılmışsa güvenlidir. Bir müşterinin eklentisindeki açık, aynı kullanıcıyla çalışan on başka siteye ulaşabiliyorsa elinizdeki şey bir sunucu değil, ortak bir risk havuzudur. Ajanslarla çalışırken en sık gördüğümüz tablo, yıllar içinde aynı kullanıcı altında birikmiş onlarca site, herkesin bildiği tek bir root şifresi ve tek bir yedek dosyasıdır. Bu yazıda izolasyonu, kaynak sınırlarını, yedeklemeyi, staging düzenini, erişim kontrolünü, müşteriye teslimi ve tek sunucunun ne zaman yetmediğini anlatıyoruz.
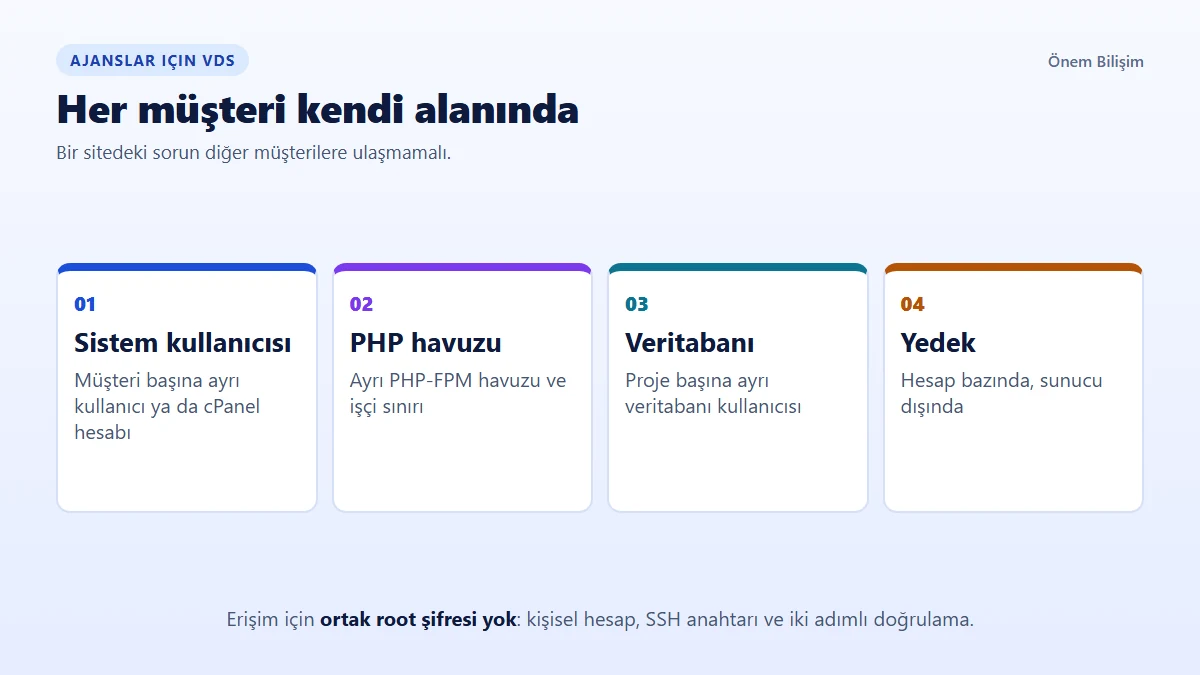
- İzolasyon: Her müşteri ayrı sistem kullanıcısı, ayrı PHP havuzu ya da ayrı panel hesabıyla çalışır
- Sınır: Bir müşterinin yoğunluğu diğerlerini yavaşlatmamalı; kota ve kaynak sınırı koyun
- Erişim: Ortak root şifresi yok; kişisel hesap, SSH anahtarı ve iki adımlı doğrulama
- Büyüme: Ağır müşteriyi ayrı sunucuya alın, izole ortam isteyenler için Nested VDS düşünün
Tek sunucuda çok müşteri: asıl risk nerede?
Risk, sunucunun kendisinden çok sunucunun içindeki düzendedir. Tüm siteler aynı sistem kullanıcısıyla çalıştığında, bir sitede ele geçirilen bir dosya yükleme açığı diğer sitelerin dosyalarını okuyup değiştirebilir. Aynı veritabanı kullanıcısı tüm projelerde kullanılıyorsa bir sızıntı hepsini kapsar.
İkinci risk kaynak paylaşımıdır. Bir müşterinin kampanyası, hatalı bir eklentisi ya da botların hedefi olan bir sayfası, sınır konmadıysa sunucunun tamamını yavaşlatır. Diğer müşterileriniz bunu “sitemiz yine yavaş” diye size bildirir.
Üçüncü risk insan kaynaklıdır: ayrılan bir çalışanın hâlâ bildiği şifreler, kimin hangi değişikliği yaptığının bilinmemesi. Bu yazıdaki her başlık bu üç riskten birini küçültmek içindir.
Müşteri projelerini izole etmek: kullanıcılar, PHP havuzları ve hesaplar
Temel kural her müşteriye ayrı bir sistem kullanıcısı vermektir. cPanel kullanıyorsanız bu, her müşteri için ayrı bir hesap açmak demektir; her hesap kendi kullanıcısı, kendi ev dizini ve kendi veritabanı kullanıcılarıyla gelir. Panel kullanmıyorsanız aynı yapıyı kendiniz kurarsınız: ayrı kullanıcı ve o kullanıcıyla çalışan ayrı bir PHP-FPM havuzu.
[musteri1]
user = musteri1
group = musteri1
listen = /run/php/musteri1.sock
listen.owner = www-data
listen.group = www-data
pm = ondemand
pm.max_children = 5
php_admin_value[open_basedir] = /home/musteri1/public_html:/tmp
Örnek havuz, dağıtımınıza ve sürümünüze göre değişebilir; web sunucusu kullanıcısı da her dağıtımda aynı değildir. Hangi web sunucusunun bu yapıya nasıl uyduğunu Nginx, LiteSpeed ve Apache karşılaştırmamızda ele aldık. Az trafikli çok sayıda site için ondemand modu, boşta bekleyen işçileri kapatarak bellekten tasarruf sağlar.
Ajanslar için VDS’te kaynak sınırları
İzolasyon dosyaları korur ama kaynakları korumaz. Bir müşterinin sitesi işlemciyi ve belleği tüketiyorsa, ayrı kullanıcıyla çalışması diğer siteleri yavaşlamaktan kurtarmaz. Bu yüzden ajanslar için VDS kurgusunda kaynak sınırları ayrı bir katmandır.
cPanel’de paketlerle hesap başına disk, trafik ve e-posta gibi kotalar tanımlarsınız. İşlemci, bellek ve eşzamanlı işlem sınırları için ise CloudLinux gibi işletim sistemi seviyesindeki çözümler kullanılır; CageFS de her kullanıcıyı kendi dosya sistemi görünümüne kapatarak izolasyonu güçlendirir. Panelsiz kurulumlarda PHP havuzundaki işçi sayısı en temel sınırlama aracıdır.
Garantili işlemci, RAM ve disk kaynağı sunan VDS sunucu paketleri, bu sınırları üzerine kurabileceğiniz öngörülebilir bir zemin sağlar.
Yedekleme: hesap bazında ve sunucu dışında
Tüm sunucunun tek bir yedeği, ajans için yetersizdir. Bir müşteri “dünkü hâline dönelim” dediğinde diğer müşterilerin siteleri etkilenmeden yalnızca onun dosyalarını ve veritabanını geri yükleyebilmeniz gerekir. Bu yüzden yedekleri hesap ya da müşteri bazında alın.
cPanel’in yedekleme ayarları hesap bazında yedek üretebilir; panelsiz yapılarda her müşterinin dizinini ve veritabanını ayrı arşivleyen basit bir betik aynı işi görür.
İkinci kural yedeğin sunucu dışında saklanmasıdır. Aynı diskteki yedek, disk arızasında ya da sunucuya yetkisiz erişimde yedeklerle birlikte kaybolabilir. Ayrı bir depolama alanına günlük kopya gönderin, saklama süresini müşteriyle yaptığınız sözleşmeye göre belirleyin ve belirli aralıklarla bir geri yükleme denemesi yapın.
Staging ve canlı ortamı ayırmak
Canlı sitede doğrudan güncelleme yapmak, ajansların en pahalı alışkanlığıdır. Eklenti ya da tema güncellemesinin siteyi bozduğunu müşterinin size haber vermesi, güveni kısa sürede aşındırır.
Her önemli proje için bir staging kopyası tutun: aynı sunucuda ayrı bir alt alan adı ve ayrı veritabanıyla çalışan, arama motorlarına kapalı bir kopya. Güncellemeleri önce burada deneyin, müşteri onayını burada alın, sonra canlıya taşıyın.
Staging ortamını da aynı izolasyon kurallarıyla kurun; canlı müşterinin kullanıcısıyla değil, ayrı bir kullanıcıyla. Staging kopyalarında gerçek müşteri verisi bulunuyorsa erişimi kısıtlayın ve gereksiz kişisel veriyi maskeleyin. Test ortamı da veri koruma yükümlülüklerinin dışında değildir.
Erişim kontrolü: ortak root şifresi yok
Ekipteki herkesin bildiği tek bir root şifresi, kimin ne yaptığını bilmemeniz ve ayrılan birinin erişimini kapatamamanız demektir. Her çalışana kendi kullanıcı hesabını açın, yönetici yetkisini yalnızca gereken kişilere verin.
SSH’ta şifre yerine anahtar kullanın ve şifreyle girişi kapatın:
PasswordAuthentication no
PermitRootLogin prohibit-password
Bu satırlar SSH yapılandırma dosyasına eklenir; değişiklikten önce anahtarla girişin çalıştığını ikinci bir oturumda doğrulayın, aksi halde sunucunun dışında kalabilirsiniz. Ayar adları sürüme göre değişebilir.
Kontrol panellerinde iki adımlı doğrulamayı açın. Bir çalışan ayrıldığında onun anahtarını, panel hesabını ve paylaşılmış şifreleri aynı gün kaldırın. Bu işlemi bir kontrol listesine bağlamak, aceleyle unutulmasını önler.
Faturalama ve müşteriye teslim
Müşteri ilişkisi sona erdiğinde ya da müşteri kendi sunucusuna geçmek istediğinde sitenin temiz biçimde teslim edilmesi gerekir. İzolasyon burada da işinizi kolaylaştırır: ayrı hesapta çalışan bir site, dosyaları, veritabanı ve e-postalarıyla tek parça halinde taşınabilir.
cPanel kullanıyorsanız hesabın tamamı tek bir yedek dosyası olarak aktarılabilir; panelsiz yapılarda dosyalar ve veritabanı dökümü birlikte teslim edilir. Taşıma adımlarını VDS sunucuya geçiş rehberimizde ayrıntılı anlattık.
Faturalama için her müşterinin kullandığı kaynağı bilmek, adil fiyatlandırmanın temelidir. Kaynak kullanımını, yedekleri ve müşteri taleplerini tek ekranda toplayan bir iç panel ihtiyacınız varsa ajansınıza özel yazılım çözümleri için bizimle görüşebilirsiniz.
Tek VDS ne zaman yetmez, Nested VDS ne zaman mantıklı?
Tek VDS’in sınırına geldiğinizi gösteren işaretler genellikle nettir: yoğun saatlerde tüm sitelerin birlikte yavaşlaması, tek bir müşterinin kaynakların büyük kısmını sürekli kullanması ya da bir müşterinin kendi kök erişimli ortamını istemesi.
İlk adım dikey ölçeklemedir: aynı VDS’e daha fazla çekirdek ve bellek eklemek. Ağır bir müşteri varsa onu kendi VDS’ine almak, diğer müşterileri o müşterinin trafiğinden korur.
Müşterilerinize birbirinden tamamen ayrı sanal makineler vermek istiyorsanız, örneğin her birinin kendi işletim sistemi ve kök erişimi olsun diye, sanallaştırma destekli Nested VDS bu iş için tasarlanmıştır. İkinci seviyedeki sanal makineler ek bir sanallaştırma katmanında çalıştığı için yoğun üretim işlerinden çok test, geliştirme ve hafif müşteri ortamlarına uygundur.
Tek hesapta toplanan riskler
Aşağıdaki tablo, tüm müşterileri tek kullanıcı ve tek şifre altında toplamanın getirdiği riskleri ve her birinin karşılığını özetliyor. Mevcut sunucunuzu bu tabloyla taramak, nereden başlamanız gerektiğini gösterir. Yıllar içinde büyümüş bir sunucuda her şeyi bir gecede düzeltmeye çalışmayın; önce en kritik müşteriyi ayrı kullanıcıya ve ayrı yedeğe taşıyın, sonra diğerlerini sırayla ele alın. Her taşımadan sonra sitenin, e-postanın ve zamanlanmış görevlerin çalıştığını kontrol edin.
| Risk | Ne olur? | Önlem |
|---|---|---|
| Ortak sistem kullanıcısı | Bir sitedeki açık tüm sitelere ulaşır | Müşteri başına ayrı kullanıcı ve PHP havuzu |
| Ortak veritabanı kullanıcısı | Bir sızıntı tüm veritabanlarını açar | Proje başına ayrı veritabanı kullanıcısı |
| Kaynak sınırı yok | Bir müşteri herkesi yavaşlatır | Kota, işçi sınırı, gerekirse işletim sistemi seviyesinde limit |
| Tek ve ortak yedek | Tek müşteriyi geri almak zorlaşır | Hesap bazında, sunucu dışında yedek |
| Ortak root şifresi | Ayrılan kişinin erişimi kapanmaz | Kişisel hesap, SSH anahtarı, iki adımlı doğrulama |
| Staging yok | Güncelleme canlı siteyi bozar | Proje başına staging kopyası |
Tablodaki her satır tek başına küçük bir iştir; hepsi birlikte, ajanslar için VDS kurgusunda bir olayın tek müşteride kalmasını sağlar. Taramayı yılda bir değil, her yeni müşteriden sonra tekrarlayın.
Sıkça sorulan sorular
Bir VDS’te kaç müşteri sitesi barındırabilirim?
Sabit bir sayı yoktur; sitelerin trafiğine, kullandıkları eklentilere ve aynı anda kaçının yoğun olduğuna bağlıdır. Az trafikli kurumsal sitelerle yoğun bir e-ticaret sitesi aynı hesapta değerlendirilmez. Kaynak kullanımını birkaç hafta izleyin ve en yoğun saatlerde hâlâ pay kalıyorsa yeni müşteri ekleyin.
cPanel olmadan müşteri sitelerini izole edebilir miyim?
Evet. Her müşteri için ayrı bir sistem kullanıcısı, o kullanıcıyla çalışan ayrı bir PHP-FPM havuzu ve ayrı bir veritabanı kullanıcısı tanımlayarak aynı temel izolasyonu kendiniz kurabilirsiniz. Panel bu işleri otomatikleştirir ve hata riskini azaltır; panelsiz yapıda ise her adımı belgelemek ve düzenli kontrol etmek gerekir.
Reseller hosting ile ajans VDS’i arasındaki fark nedir?
Reseller hostingde sunucuyu sağlayıcı yönetir ve size yalnızca hesap açma yetkisi verir; kaynaklar diğer bayilerle paylaşılır. Ajans VDS’inde ise sunucu size ayrılır, işletim sistemi seviyesindeki tüm ayarları siz belirlersiniz. Daha fazla kontrol, güncelleme ve güvenlik dahil daha fazla yönetim sorumluluğu demektir.
Müşteri ayrılınca sitesini nasıl teslim ederim?
Site ayrı bir hesapta çalışıyorsa dosyalar, veritabanı ve e-postalarla birlikte tek parça olarak taşınabilir. cPanel’de hesabın tam yedeği alınıp yeni sunucuya aktarılır; panelsiz yapılarda dosya arşivi ve veritabanı dökümü teslim edilir. Teslimden sonra size ait erişim bilgilerini müşteri tarafında kaldırmayı unutmayın.
Nested VDS ne zaman gerekir?
Müşterilerinize kendi işletim sistemi ve kök erişimi olan, birbirinden tamamen ayrı sanal makineler vermek istediğinizde ya da sanallaştırma platformlarını test etmeniz gerektiğinde gerekir. İkinci seviyedeki sanal makineler ek bir katmanda çalıştığı için test, geliştirme ve hafif iş yüklerine daha uygundur.
Sonuç
Ajanslar için VDS, doğru kurulduğunda müşteri projelerini tek merkezden, ekonomik ve güvenli biçimde yönetmenin yoludur. Her müşteriye ayrı kullanıcı ve PHP havuzu verin, kaynak sınırları koyun, yedekleri hesap bazında ve sunucu dışında tutun. Ortak root şifresini bırakın, staging ile canlıyı ayırın ve teslim sürecini baştan planlayın. Sunucu yetmediğinde önce dikey ölçeklemeyi, sonra ağır müşteriyi ayırmayı düşünün. Bu düzen, bir olayın tek müşteride kalmasını ve ekibinizin gece yarısı tüm siteleri birden kurtarmaya çalışmamasını sağlar. Müşteri projeleriniz için öngörülebilir kaynaklı bir başlangıç arıyorsanız garantili kaynaklı VDS seçeneklerimizi inceleyebilirsiniz.
VDS
Müşteri projeleriniz için tek merkez
VDS paketlerimiz garantili işlemci, RAM ve disk kaynağıyla, cPanel ya da Plesk kurulum seçeneği ve DDoS korumasıyla İstanbul Datacasa veri merkezinde çalışır.