 Ekonomik SSD Hosting
 VDS Kirala
 Ryzen VDS
 Discord VDS
 Sunucu Barındırma
 Fiziksel Sunucu
 Rust Server Kirala
 Minecraft Server Kirala
 CS2 Server Kirala
 Unturned Server Kirala
 MTA Server Kirala
 FiveM Server Kirala
 Garry's Mod Server Kirala
 Palworld Server Kirala
 Valheim Server Kirala
 Layer 7 Koruma
 Rust Plugin Paket
Linux VDS Üzerinde Dante SOCKS5 Proxy Kurulumu ve IP Maskeleme
Linux VDS üzerinde Dante SOCKS5 proxy kurulumu: kullanıcı doğrulaması, 1080 portu, UFW ayarı ve IP maskeleme testi, Ubuntu terminalinde adım adım.
İçindekiler
- Başlamadan önce neler gerekiyor?
- Dante SOCKS5 Proxy kurulumu: terminalde adım adım
- Linux VDS’ye SSH ile bağlanma
- Sistem paketlerini güncelleme
- Dante SOCKS5 kurulumu
- Proxy kullanıcısı oluşturma
- Dante yapılandırma dosyasını hazırlama
- SOCKS5 portunu yapılandırma
- UFW ile firewall ayarı
- Dante servisini başlatma
- Servisin çalıştığını kontrol etme
- SOCKS5 bağlantısını test etme
- Dış IP adresini kontrol etme
- IP maskeleme ve güvenlik: bilmeniz gerekenler
- Sonuç
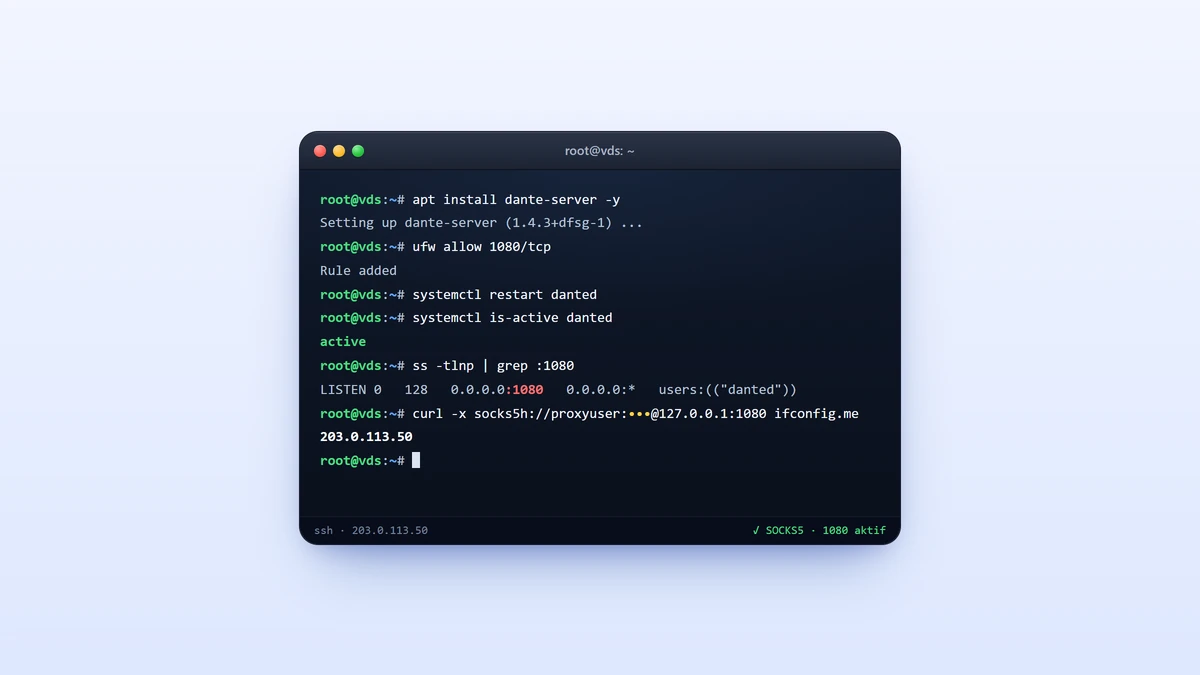
Bu rehberde temiz bir Ubuntu VDS üzerine Dante SOCKS5 Proxy kuruyoruz: şifreyle korunan, 1080 portunu dinleyen ve trafiği sunucunun IP adresinden çıkaran bir proxy sunucu.
Dante, tek bir yapılandırma dosyasıyla yönetilen hafif bir Linux proxy yazılımı. Her terminalin sağ üstündeki düğmeyle o adımın komutlarını kopyalayabilirsiniz.
Başlamadan önce neler gerekiyor?
Proxy sunucu kurulumu için internete açık, çalışan bir Linux VDS sunucusuna ihtiyacımız var. Henüz sunucunuz yoksa VDS sunucu kiralama seçenekleriyle uygun bir sanal sunucu oluşturup doğrudan ilk adıma geçebilirsiniz.
- Ubuntu 24.04/22.04 veya Debian 12 kurulu bir Linux sunucu (Debian’da önce
apt install ufw curl) - root ya da sudo yetkili bir kullanıcı
- Kendi bilgisayarınızda SSH ve curl (Windows PowerShell’de
curl.exeyazın)
Dante SOCKS5 Proxy kurulumu: terminalde adım adım
SUNUCU_IP- VDS’nizin IP adresi (örnek çıktılarda 203.0.113.50)
SIFRE- 4. adımda belirlediğiniz proxy şifresi
proxyuser- Proxy kullanıcı adı
1080- SOCKS5 portu
Linux VDS’ye SSH ile bağlanma
Önce VDS sunucumuza SSH ile bağlanıyoruz; kurulumun geri kalanı bu oturumda ilerleyecek. Windows’ta PuTTY kullanıyorsanız PuTTY ile SSH bağlantısı rehberine bakabilirsiniz.
kullanici@pc:~$ ssh root@SUNUCU_IP
[email protected]'s password:
Welcome to Ubuntu 24.04.3 LTS (GNU/Linux 6.8.0-79-generic x86_64)
* Documentation: https://help.ubuntu.com
* Management: https://landscape.canonical.com
* Support: https://ubuntu.com/pro
System information as of Sun Oct 4 14:20:31 +03 2026
System load: 0.04 Processes: 116
Usage of /: 7.9% of 23.45GB Users logged in: 0
Memory usage: 11% IPv4 address for eth0: 203.0.113.50
Swap usage: 0%
Last login: Sat Oct 3 22:14:05 2026 from 198.51.100.24
root@vds:~#
Sistem paketlerini güncelleme
Kuruluma geçmeden önce Ubuntu sunucunun paket listesini yeniliyor ve bekleyen güncellemeleri uyguluyoruz.
root@vds:~# apt update
Hit:1 http://archive.ubuntu.com/ubuntu noble InRelease
Get:2 http://archive.ubuntu.com/ubuntu noble-updates InRelease [126 kB]
Get:3 http://archive.ubuntu.com/ubuntu noble-backports InRelease [126 kB]
Get:4 http://security.ubuntu.com/ubuntu noble-security InRelease [126 kB]
Fetched 378 kB in 1s (402 kB/s)
Reading package lists... Done
Building dependency tree... Done
Reading state information... Done
4 packages can be upgraded. Run 'apt list --upgradable' to see them.
root@vds:~# apt upgrade -y
Reading package lists... Done
Building dependency tree... Done
Reading state information... Done
Calculating upgrade... Done
4 upgraded, 0 newly installed, 0 to remove and 0 not upgraded.
Fetched 2,861 kB in 1s (3,964 kB/s)
root@vds:~#
Dante SOCKS5 kurulumu
SOCKS5 sunucusu olarak depolarda hazır bulunan dante-server paketini kuruyoruz. Ardından servisin failed görünmesi normal: varsayılan yapılandırmada dinlenecek adres tanımlı olmadığı için Dante henüz başlamaz.
root@vds:~# apt install dante-server -y
Reading package lists... Done
Building dependency tree... Done
Reading state information... Done
The following NEW packages will be installed:
dante-server
0 upgraded, 1 newly installed, 0 to remove and 0 not upgraded.
Need to get 386 kB of archives.
After this operation, 964 kB of additional disk space will be used.
Get:1 http://archive.ubuntu.com/ubuntu noble/universe amd64 dante-server amd64 1.4.3+dfsg-1 [386 kB]
Fetched 386 kB in 0s (1,846 kB/s)
Selecting previously unselected package dante-server.
Unpacking dante-server (1.4.3+dfsg-1) ...
Setting up dante-server (1.4.3+dfsg-1) ...
root@vds:~# systemctl is-active danted
failed
root@vds:~#
Proxy kullanıcısı oluşturma
Proxy girişinde kullanılacak, kabuk erişimi olmayan ayrı bir sistem kullanıcısı açıyoruz. Şifreyi yazarken ekranda karakter görünmez, bu normal.
root@vds:~# useradd -r -s /usr/sbin/nologin proxyuser
root@vds:~# passwd proxyuser
New password:
Retype new password:
passwd: password updated successfully
root@vds:~#
Dante yapılandırma dosyasını hazırlama
ip çıktısında ağ arayüzünün adını not edin; bizde eth0, sizde ens3 veya ens18 olabilir. Ardından varsayılan dosyayı yedekleyip yapılandırmayı yazıyoruz: kimlik doğrulama zorunlu, yalnızca TCP’ye izin var ve proxy üzerinden localhost’a erişim kapalı.
root@vds:~# ip -br a
lo UNKNOWN 127.0.0.1/8 ::1/128
eth0 UP 203.0.113.50/24 fe80::be24:11ff:fe6a:3c21/64
root@vds:~# cp /etc/danted.conf /etc/danted.conf.bak
root@vds:~# cat > /etc/danted.conf <<'EOF'
> logoutput: syslog
> user.privileged: root
> user.unprivileged: nobody
>
> internal: 0.0.0.0 port = 1080
> external: eth0
>
> clientmethod: none
> socksmethod: username
>
> client pass {
> from: 0.0.0.0/0 to: 0.0.0.0/0
> log: error connect disconnect
> }
>
> socks block {
> from: 0.0.0.0/0 to: 127.0.0.0/8
> log: error connect
> }
>
> socks pass {
> from: 0.0.0.0/0 to: 0.0.0.0/0
> command: connect
> log: error connect disconnect
> }
> EOF
root@vds:~#
SOCKS5 portunu yapılandırma
Dinlenecek port internal satırında tanımlı; 1080, SOCKS5’in standart portu. ss komutunun boş dönmesi, portu başka bir servisin kullanmadığını gösterir.
root@vds:~# grep -nE '^(internal|external)' /etc/danted.conf
5:internal: 0.0.0.0 port = 1080
6:external: eth0
root@vds:~# ss -tlnp | grep :1080
root@vds:~#
UFW ile firewall ayarı
Güvenlik duvarını açmadan önce SSH bağlantısına izin veriyoruz; aksi halde açık oturumumuz kopabilir. Ardından 1080/tcp portunu açıp UFW’yi devreye alıyoruz.
root@vds:~# ufw allow OpenSSH
Rules updated
Rules updated (v6)
root@vds:~# ufw allow 1080/tcp
Rules updated
Rules updated (v6)
root@vds:~# ufw enable
Command may disrupt existing ssh connections. Proceed with operation (y|n)? y
Firewall is active and enabled on system startup
root@vds:~#
Dante servisini başlatma
Dante proxy kurulumu bu adımla tamamlanıyor: servisi yeniden başlatıp açılışta otomatik çalışacak şekilde etkinleştiriyoruz. restart komutunun sessiz dönmesi iyiye işaret.
root@vds:~# systemctl restart danted
root@vds:~# systemctl enable danted
Synchronizing state of danted.service with SysV service script with /usr/lib/systemd/systemd-sysv-install.
Executing: /usr/lib/systemd/systemd-sysv-install enable danted
root@vds:~#
Servisin çalıştığını kontrol etme
active (running) ve ss çıktısındaki danted satırı, proxy’nin bağlantı kabul ettiğini gösteriyor. Hata alırsanız journalctl -u danted -n 20 ile loglara bakın; sorun çoğunlukla yanlış arayüz adıdır.
root@vds:~# systemctl status danted --no-pager
● danted.service - SOCKS (v4 and v5) proxy daemon (danted)
Loaded: loaded (/usr/lib/systemd/system/danted.service; enabled; preset: enabled)
Active: active (running) since Sun 2026-10-04 14:32:10 +03; 9s ago
Docs: man:danted(8)
man:danted.conf(5)
Main PID: 2411 (danted)
Memory: 4.6M (peak: 5.1M)
CPU: 38ms
Oct 04 14:32:10 vds systemd[1]: Starting danted.service - SOCKS (v4 and v5) proxy daemon (danted)...
Oct 04 14:32:10 vds systemd[1]: Started danted.service - SOCKS (v4 and v5) proxy daemon (danted).
root@vds:~# ss -tlnp | grep :1080
LISTEN 0 128 0.0.0.0:1080 0.0.0.0:* users:(("danted",pid=2411,fd=7))
root@vds:~#
SOCKS5 bağlantısını test etme
İlk testi sunucunun kendisinde yapıyoruz. socks5h sayesinde alan adı da proxy tarafında çözülür; SOCKS5 request granted satırı kullanıcı doğrulamasının geçtiğini gösteriyor.
root@vds:~# curl -sv -o /dev/null -x socks5h://proxyuser:SIFRE@127.0.0.1:1080 https://www.google.com
* Trying 127.0.0.1:1080...
* SOCKS5 connect to www.google.com:443 (remotely resolved)
* SOCKS5 request granted.
* Connected to 127.0.0.1 (127.0.0.1) port 1080
> GET / HTTP/2
> Host: www.google.com
< HTTP/2 200
root@vds:~#
Dış IP adresini kontrol etme
Son olarak kendi bilgisayarımızdan aynı isteği önce doğrudan, sonra proxy üzerinden gönderiyoruz. İlk yanıt kendi IP adresiniz; VDS proxy üzerinden giden istekte karşı taraf yalnızca sunucunun IP’sini görüyor. IP maskeleme tam olarak bu.
kullanici@pc:~$ curl ifconfig.me
198.51.100.24
kullanici@pc:~$ curl -x socks5h://proxyuser:SIFRE@SUNUCU_IP:1080 ifconfig.me
203.0.113.50
kullanici@pc:~$
IP maskeleme ve güvenlik: bilmeniz gerekenler
SOCKS5 proxy yalnızca bağlandığınız sitenin gördüğü IP adresini değiştirir; sizi otomatik olarak anonim yapmaz. Çerezler, açık oturumlar ve tarayıcı parmak izi kimliğinizi ele vermeye devam eder. Protokol trafiği şifrelemez, proxy şifresi bile ağda açık metin gider; hassas işler için SSH tüneli veya VPN tercih edin.
Kimlik doğrulaması olmayan bir Dante sunucusu ise kısa sürede taranıp spam ve saldırı trafiği için kullanılır, IP adresiniz kara listelere girer. socksmethod: username satırını kaldırmayın, güçlü bir şifre seçin; sabit IP’niz varsa portu yalnızca o adrese açın:
root@vds:~# ufw delete allow 1080/tcp
Rule deleted
Rule deleted (v6)
root@vds:~# ufw allow from SABIT_IP to any port 1080 proto tcp
Rule added
root@vds:~# ufw status
Status: active
To Action From
-- ------ ----
OpenSSH ALLOW Anywhere
1080/tcp ALLOW 198.51.100.24
OpenSSH (v6) ALLOW Anywhere (v6)
root@vds:~#
İlginizi çekebilir: Kendi Özel VPN veya Proxy Sunucunuzu VDS Üzerinde Kurma Rehberi – trafiğini şifreli bir tünelden geçirmek isteyenler için.
Sonuç
Artık Linux VDS üzerinde çalışan, şifreyle korunan bir Dante SOCKS5 Proxy sunucumuz var; Telegram veya Proxifier gibi uygulamalara sunucu IP’si, 1080 portu ve proxyuser bilgileriyle bağlanabilirsiniz.
Kurulumu kendi sunucunuzda denemek isterseniz VDS kiralama sayfamızdaki İstanbul lokasyonlu, anında teslim edilen Linux VDS paketleriyle hemen başlayabilirsiniz.


